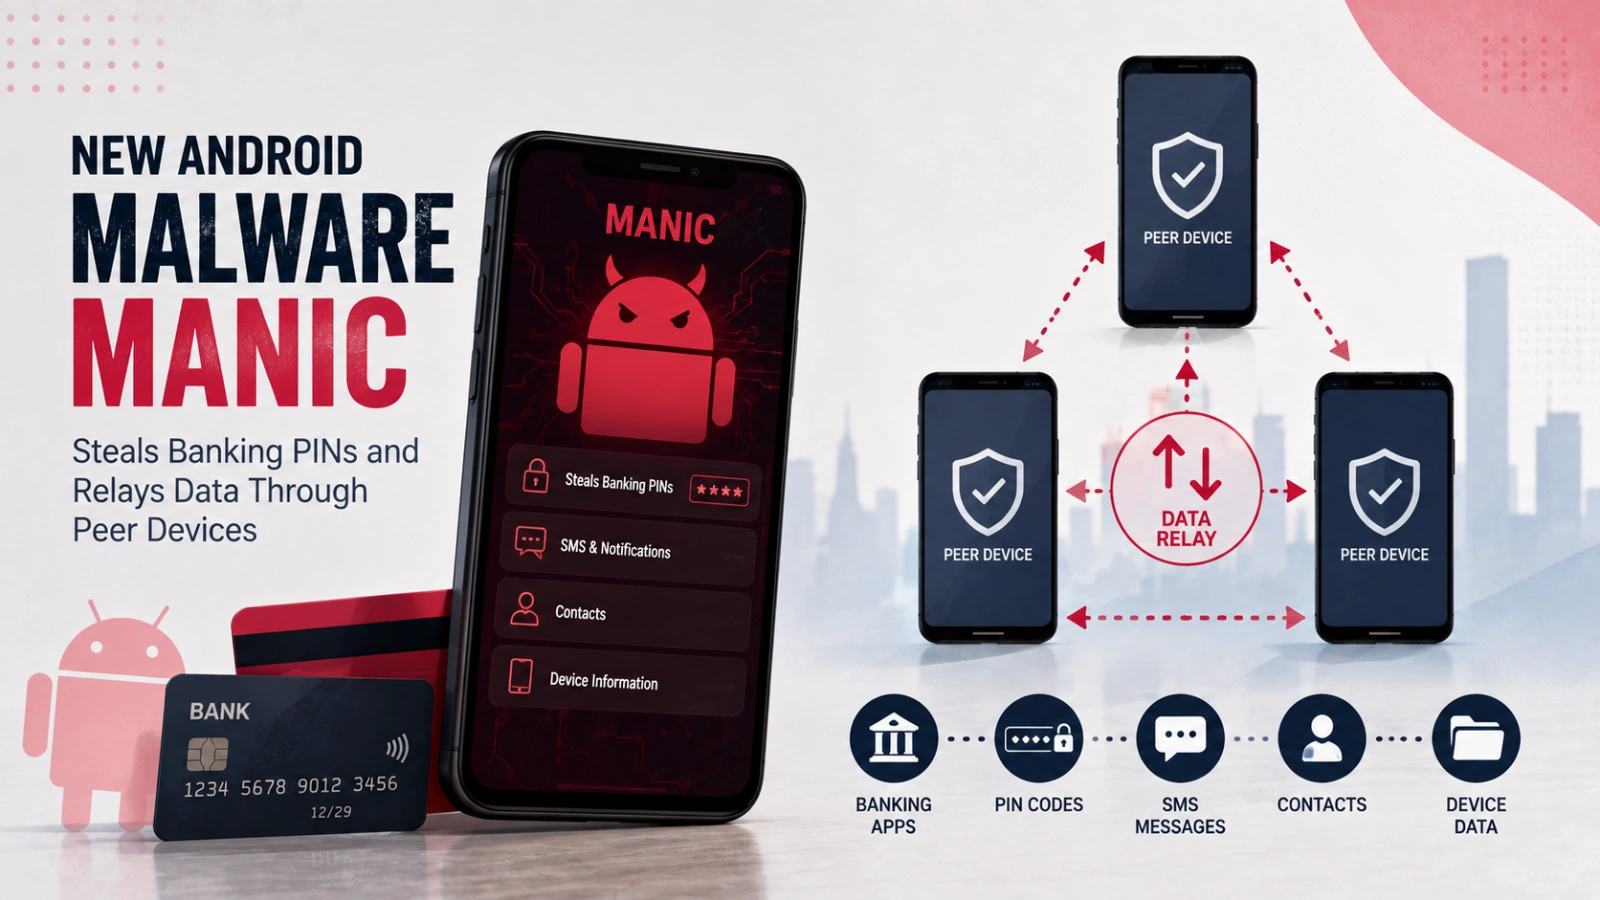
Một họ mã độc Android mới được phát hiện có tên Manic, kết hợp lừa đảo ngân hàng với phần mềm gián điệp toàn diện. Tính năng nổi bật của Manic là khả năng mượn kết nối Internet từ một thiết bị nhiễm mã độc khác ở gần khi thiết bị nhiễm không có kết nối riêng.
Manic: Sự kết hợp giữa Banking Trojan và Spyware
Manic được ThreatFabric’s Mobile Threat Intelligence xác định là sự giao thoa giữa các banking trojan Android và phần mềm gián điệp trên di động.
Mã độc này không chỉ tập trung vào một loại hình lừa đảo mà cung cấp một bộ công cụ gian lận hoàn chỉnh cho kẻ điều hành. Manic có thể đọc mã PIN của nạn nhân, theo dõi màn hình trực tiếp, chiếm quyền các phiên giao dịch ngân hàng, và trích xuất tệp tin, tin nhắn, cùng dữ liệu vị trí từ thiết bị.
Sự phát triển của Manic
ThreatFabric đã truy dấu cơ sở hạ tầng của Manic từ tháng 02 năm 2026, với sự phát triển tăng tốc trong mùa xuân và một phiên bản nâng cao hơn xuất hiện vào tháng 07, tích hợp các biện pháp phòng chống phân tích mạnh mẽ hơn và khả năng tải mã trong bộ nhớ.
Mục tiêu nhắm đến của Manic
Hiện tại, mã độc này theo dõi 169 ứng dụng, bao gồm các ứng dụng ngân hàng, cổng thông tin định danh chính phủ, dịch vụ thanh toán, ví và sàn giao dịch tiền mã hóa, ứng dụng xác thực, và các nền tảng nhắn tin.
Ukraine là mục tiêu chính với các ngân hàng quốc gia và dịch vụ định danh điện tử, tuy nhiên, danh sách mục tiêu còn mở rộng sang Nga, Ba Lan, Đức, Cộng hòa Séc, Slovakia, và Vương quốc Anh, cùng với các nền tảng fintech và tiền mã hóa toàn cầu.
Sự kết hợp giữa các ứng dụng tài chính, ví tiền mã hóa, ứng dụng định danh chính phủ và các ứng dụng nhắn tin thương mại lẫn quân sự cho thấy kẻ tấn công không chỉ nhắm vào số dư ngân hàng mà còn muốn thu thập thông tin về liên lạc của nạn nhân.
Phương thức hoạt động tinh vi
Hầu hết các banking trojan đánh cắp thông tin đăng nhập bằng cách hiển thị màn hình đăng nhập giả mạo hấp dẫn phía trên ứng dụng thật, một kỹ thuật được gọi là tấn công chồng lớp (overlay attack). Manic phần lớn bỏ qua bước này.
Thay vào đó, sau khi có được quyền truy cập Accessibility và thông báo, Manic đặt một lớp trong suốt chỉ trên bàn phím số của ứng dụng ngân hàng chính thức, âm thầm ghi lại các thao tác chạm của người dùng. Sau đó, nó phát lại chính xác các thao tác đó cho ứng dụng thật thông qua dịch vụ Accessibility của Android, khiến giao dịch diễn ra bình thường trong khi mã PIN được ghi lại.
Mã độc áp dụng một thủ thuật tương tự cho chính màn hình khóa, cố gắng ghi lại và sau đó sử dụng lại mã hoặc mẫu mở khóa của thiết bị. Kết hợp với việc chặn SMS và thông báo, cùng các phiên chia sẻ màn hình WebRTC trực tiếp cho phép kẻ điều hành theo dõi và tương tác với điện thoại trong thời gian thực, Manic về cơ bản trao cho kẻ tấn công quyền kiểm soát từ xa thiết bị của nạn nhân.
Khả năng lây lan và ẩn mình
Phần đặc biệt nhất trong thiết kế của Manic là cách nó di chuyển dữ liệu bị đánh cắp ra khỏi thiết bị. Khi điện thoại bị nhiễm không thể kết nối trực tiếp với máy chủ điều khiển và ra lệnh (C2), nó không bỏ cuộc.
Thay vào đó, Manic mã hóa dữ liệu thu thập được, lưu trữ cục bộ và tìm kiếm một điện thoại bị nhiễm khác ở gần bằng Wi-Fi Direct, Bluetooth hoặc BLE có kết nối Internet. Thiết bị thứ hai này sau đó sẽ chuyển tiếp gói dữ liệu đi, biến các điện thoại bị nhiễm thông thường thành một mạng lưới ẩn danh để lấy cắp dữ liệu.
Cách tiếp cận chuyển tiếp ngang hàng này có nghĩa là việc cắt đứt kết nối Internet của một điện thoại đơn lẻ là không đủ để ngăn chặn dữ liệu rò rỉ, miễn là có một thiết bị bị xâm phạm khác nằm trong phạm vi vô tuyến.
Sự kết hợp giữa khả năng ghi lại mã PIN một cách lén lút, chiếm quyền kiểm soát sâu thiết bị và một mạng lưới exfiltration tự phục hồi khiến Manic khó bị phát hiện và khó kiểm soát hơn so với các banking trojan thông thường. Việc theo dõi liên tục chiến dịch này của ThreatFabric, cùng với các phát hiện tương tự năm 2026 như mã độc chuyển tiếp NFC WindRelay và trojan Herodotus mô phỏng hành vi con người, cho thấy một xu hướng rộng lớn hơn của các mối đe dọa Android đang tích hợp nhiều kỹ thuật gian lận vào một nền tảng duy nhất.
Các nhóm bảo mật và người dùng cá nhân nên tránh cài đặt các tệp APK từ các nguồn không chính thức, xem xét kỹ lưỡng mọi ứng dụng yêu cầu quyền Accessibility, và duy trì Google Play Protect hoạt động, vì Manic và các họ mã độc tương tự phụ thuộc rất nhiều vào các quyền này để hoạt động.
Để ngăn chặn sự cố do điều tra chậm trễ, có thể nâng cao khả năng xử lý của đội ngũ SOC Cấp 1 bằng cách tích hợp thông tin tình báo về mối đe dọa từ hàng nghìn SOC khác. Thông tin tình báo này có thể được tích hợp thông qua tra cứu thông tin tình báo mối đe dọa.