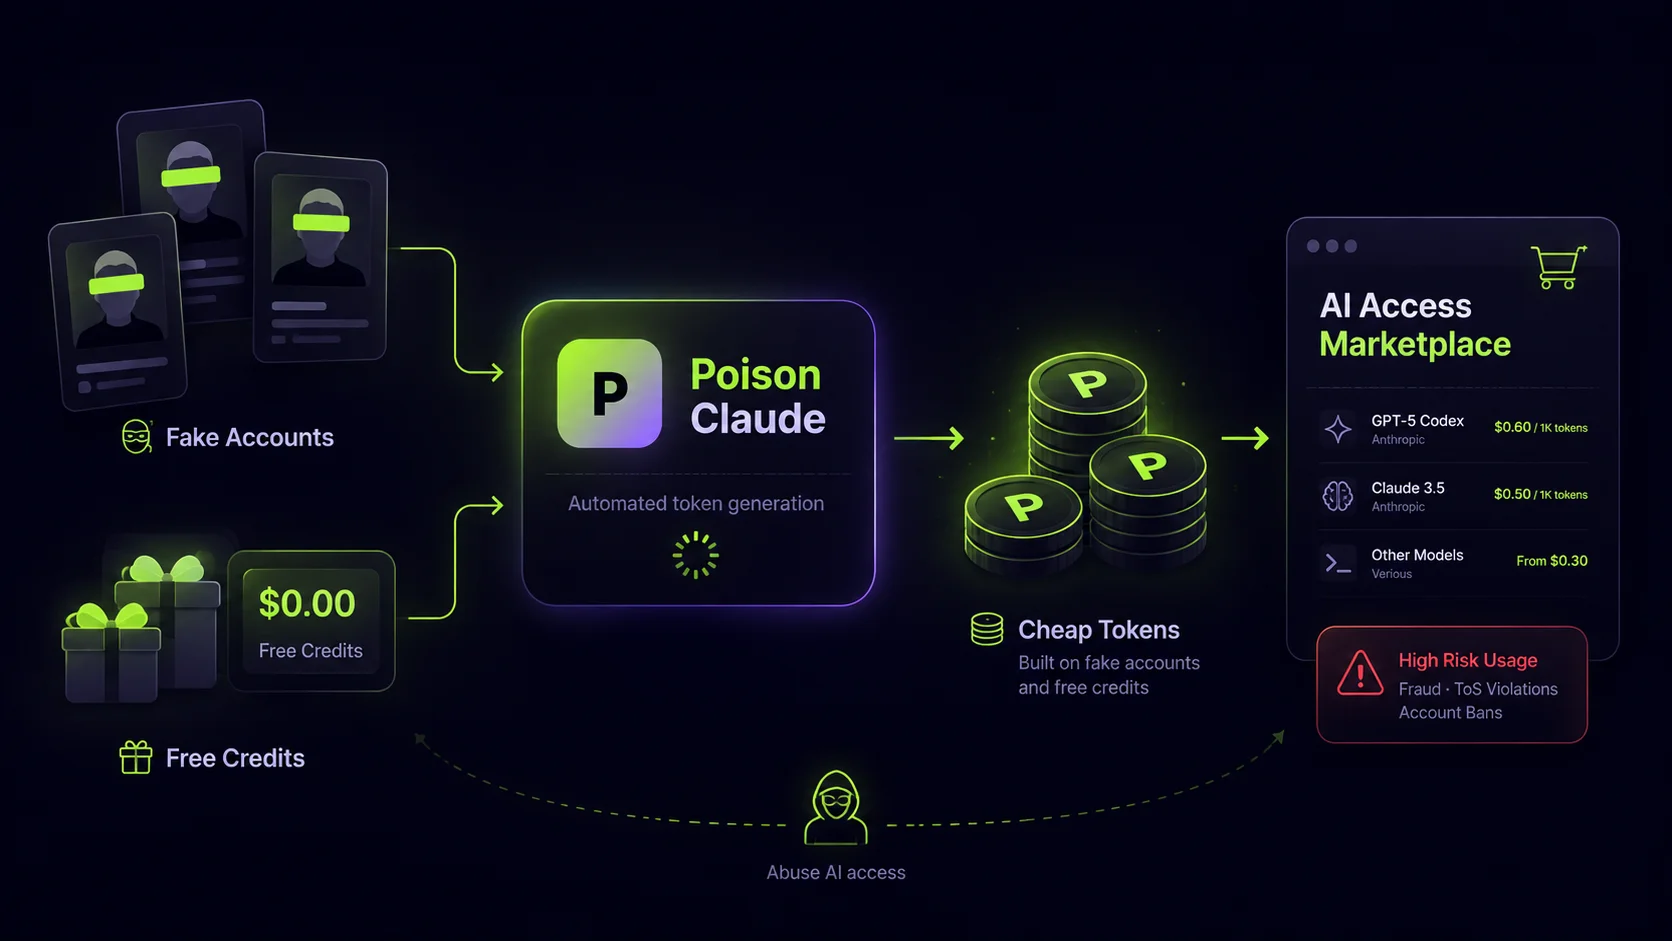
Một dịch vụ trực tuyến ẩn danh có tên Poison Claude đang bán lại quyền truy cập vào các mô hình AI cao cấp của Anthropic với mức chiết khấu đáng kể. Các nhà nghiên cứu cho rằng khoản tiết kiệm này đến từ một nguồn không ngờ tới: các tài khoản đám mây đã được đăng ký gian lận và nạp đầy các khoản tín dụng miễn phí.
Thị trường xám cho các mô hình AI cao cấp
Khi các công cụ AI tiên tiến như Claude trở nên thiết yếu cho việc viết mã, nghiên cứu và săn lùng lỗ hổng, một thị trường xám sôi động đã xuất hiện để bán quyền truy cập giá rẻ cho những người dùng không đủ khả năng chi trả hoặc bị chặn hoàn toàn. Điều này bao gồm nhiều người dùng ở Trung Quốc đối mặt với các hạn chế của chính phủ đối với các mô hình AI của Hoa Kỳ.
Okta Threat Intelligence đã phát hiện ra rằng Poison Claude, được lưu trữ tại poison-claude[.]bitsender[.]top, công khai quảng cáo các gói token “không giới hạn” thông qua các kế hoạch theo số lượng yêu cầu (prompt-metered) và các gói token được gộp chung. Điều này cho phép dịch vụ cung cấp các mô hình như Opus 4.8, Opus 4.7, Opus 4.6 và Sonnet 4.6.
Cách thức hoạt động của Poison Claude
Vì việc sử dụng cơ bản là miễn phí đối với nhà điều hành, khách hàng chỉ bị tính phí từ 5 đến 15% giá mỗi token chính thức của Anthropic. Dịch vụ này chấp nhận thanh toán độc quyền bằng các loại tiền điện tử như Tether, USD Coin, Ethereum, Litecoin và Bitcoin, giúp cả nhà điều hành và khách hàng tránh được việc xác minh danh tính.
Trang web tự giải thích kế hoạch một cách rõ ràng: các nhà điều hành tích lũy một nhóm các tài khoản nhà cung cấp AI, thường được mở bằng các khoản thưởng đăng ký như tín dụng AWS Bedrock trị giá 100 đô la của Amazon, sau đó chuyển tiếp các yêu cầu của khách hàng thông qua bất kỳ tài khoản nào còn tín dụng.
Sau khi thanh toán, người dùng nhận được một API key và hướng dẫn để chuyển hướng các biến môi trường Claude Code của họ đến máy chủ của Poison Claude thay vì điểm cuối chính thức của Anthropic. Điều này cho phép truy cập vào các mô hình AI với chi phí thấp hơn đáng kể, đánh dấu một mối đe dọa bảo mật tiềm ẩn do việc sử dụng trái phép tài khoản.
Quy mô hoạt động và các dịch vụ tương tự
Một lỗi cấu hình đã làm lộ mức độ phổ biến của hoạt động này. Một điểm cuối trạng thái không xác thực đã tiết lộ tổng cộng 881 người dùng và 872 người dùng đang hoạt động tại thời điểm phát hiện.
Mặc dù tên miền chính ẩn sau CDN của Cloudflare để che giấu nguồn gốc thực sự, các nhà nghiên cứu đã truy tìm một điểm cuối liên quan, api.claudeopus.shop, đến một máy chủ Hostinger ở Mumbai trước khi lỗi bị vá. Điều này cho thấy có nỗ lực che giấu hoạt động bất hợp pháp.
Poison Claude không phải là đơn vị duy nhất. Một dịch vụ tương tự, Ecomagent[.]in, cung cấp quyền truy cập được giảm giá cho các mô hình Opus và Sonnet cùng với GPT Codex 5.5. Dịch vụ này được báo cáo là khai thác chương trình tín dụng khởi nghiệp của Google Cloud, có thể cấp cho các startup AI tới 350.000 đô la cho Nền tảng Tác nhân Doanh nghiệp Gemini.
Dữ liệu phản hồi từ API của Ecomagent chứa các định danh liên kết với nền tảng Vertex AI của Google, cho thấy các mô hình Anthropic đang được cung cấp thông qua các khoản tín dụng Google Cloud bị chiếm đoạt thay vì truy cập trực tiếp vào Anthropic. Các hoạt động này cho thấy một mô hình tấn công mạng có hệ thống.
Mô hình gian lận tài khoản AI trên diện rộng
Những phát hiện này liên quan đến một mô hình rộng lớn hơn về gian lận tài khoản tự động trên toàn ngành công nghiệp AI. Okta Threat Intelligence đã theo dõi riêng hơn 105.000 lượt đăng ký gian lận đối với bản dùng thử miễn phí của một nền tảng video AI. Các lượt đăng ký này bắt nguồn từ 251 địa chỉ IP riêng biệt được liên kết với VPN và proxy dân cư tập trung ở Lebanon, Indonesia và Thái Lan.
Các mẫu này nhất quán với người dùng đang cố gắng lách các hạn chế truy cập theo khu vực, đồng thời cho thấy một mối đe dọa an ninh mạng ngày càng gia tăng. Tình trạng này đòi hỏi các biện pháp bảo mật thông tin mạnh mẽ hơn từ các nhà cung cấp dịch vụ AI.
Biện pháp đối phó và phòng ngừa
Anthropic đã phản hồi bằng cách giới thiệu xác minh danh tính dựa trên Persona, yêu cầu ID chính phủ và kiểm tra ảnh tự chụp cho một số tài khoản mới. Đồng thời, họ cũng đang xây dựng các hệ thống nhận dạng vân tay để phát hiện lạm dụng bắt nguồn từ các múi giờ châu Á. Các biện pháp này là cần thiết để chống lại lỗ hổng CVE tiềm ẩn do việc lạm dụng dịch vụ.
Okta Threat Intelligence đã thông báo cho Cloudflare, Anthropic, AWS và Google Cloud về cơ sở hạ tầng và các mẫu lạm dụng được ghi nhận. Họ tiếp tục giám sát thị trường xám đang phát triển về quyền truy cập vào các mô hình AI. Việc cập nhật bản vá và các biện pháp bảo mật chủ động là rất quan trọng để giảm thiểu rủi ro.
Các nhà nghiên cứu khuyến cáo người dùng nên cảnh giác với các dịch vụ cung cấp quyền truy cập vào các mô hình AI với giá quá rẻ. Việc sử dụng các dịch vụ này có thể tiềm ẩn rủi ro về bảo mật dữ liệu và quyền riêng tư, cũng như vi phạm các điều khoản dịch vụ của nhà cung cấp gốc. Đảm bảo an toàn dữ liệu là ưu tiên hàng đầu trong bối cảnh rủi ro bảo mật gia tăng.
Để tìm hiểu thêm về các mối đe dọa liên quan đến AI và cách bảo vệ hệ thống, bạn có thể tham khảo thông tin chi tiết tại CISA.