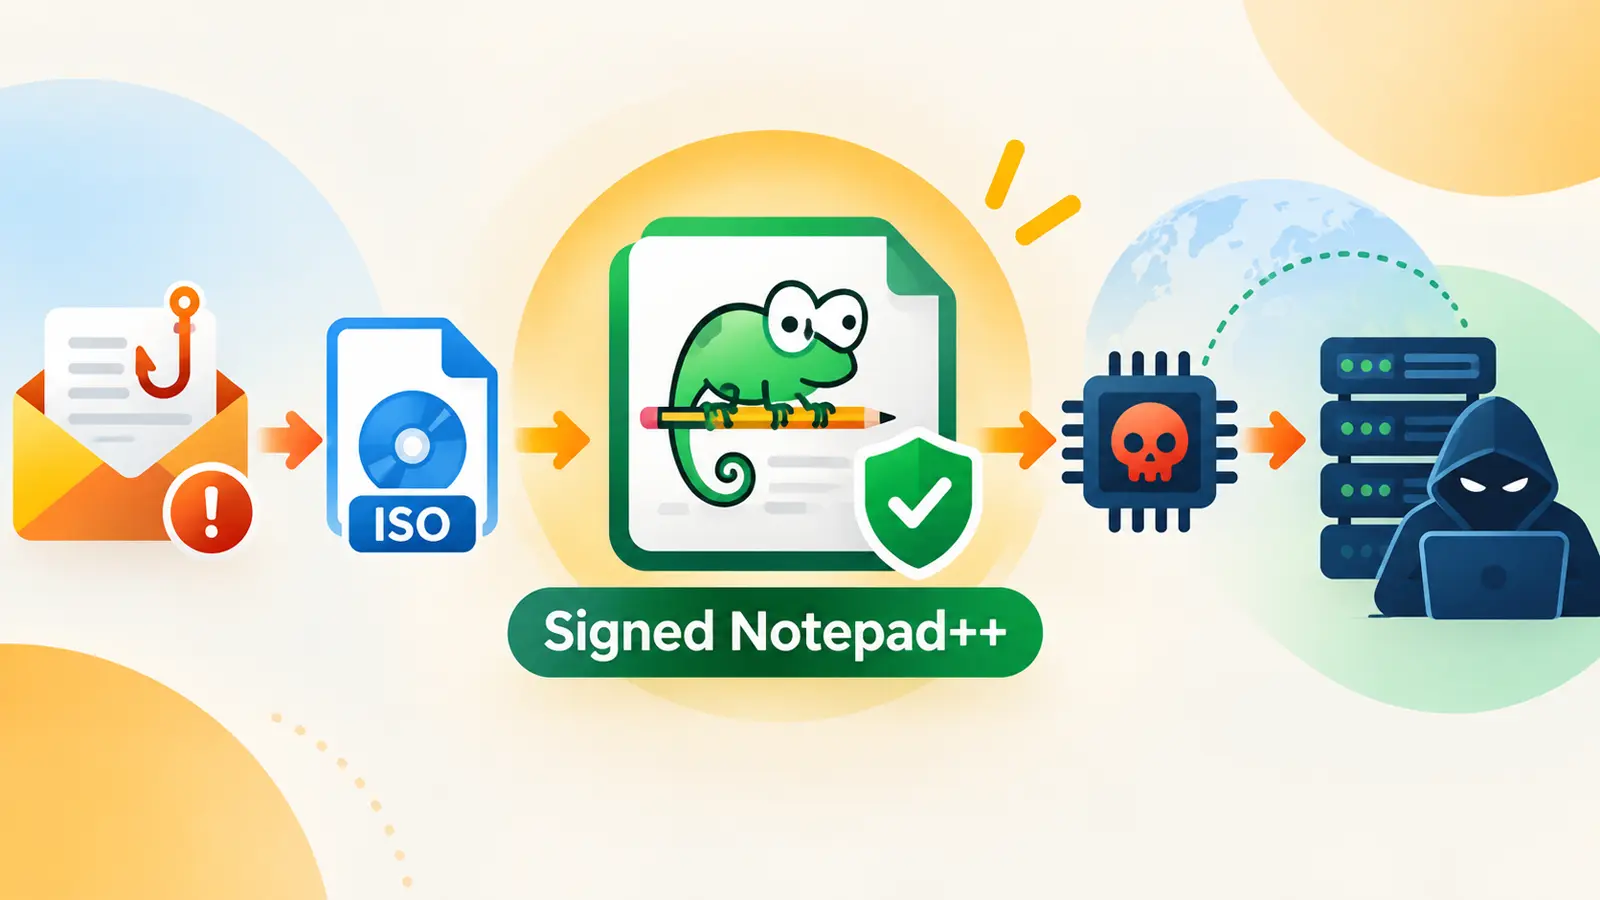
Một chiến dịch lừa đảo sử dụng thông báo kiểm toán thuế giả mạo đang triển khai VenomRAT thông qua một bản sao được ký của Notepad++. Chiến dịch này, được theo dõi là PAPERMILL, sử dụng email và tệp đính kèm dạng ảnh đĩa để làm cho tệp độc hại trông có vẻ bình thường.
Chiến dịch PAPERMILL Lợi dụng Notepad++ Được Ký Để Triển Khai VenomRAT
Tệp đính kèm xuất hiện với chủ đề kiểm toán thuế và có thể vượt qua các kiểm tra xác thực email như SPF, DKIM và DMARC. Khi mở, nó sẽ gắn kết một ổ đĩa trông giống như ổ đĩa cục bộ, cho phép chuỗi tấn công độc hại bắt đầu mà không có cảnh báo nào được hiển thị cho các tệp tải xuống từ internet. Kỹ thuật này được mô tả chi tiết trong một báo cáo về chiến dịch.
Mục tiêu của chiến dịch lừa đảo này là lợi dụng sự tin tưởng vào một ứng dụng quen thuộc và một tệp hỗ trợ độc hại được ngụy trang khéo léo. Bằng cách kết hợp một lời kêu gọi quen thuộc, một ứng dụng đáng tin cậy, một tệp hỗ trợ bị cài cắm mã độc và một tệp cuối cùng được mã hóa, kẻ tấn công có thể vượt qua các biện pháp kiểm soát bảo mật cơ bản.
Chiến dịch này minh họa tầm quan trọng của việc không coi một chữ ký hợp lệ là bằng chứng tuyệt đối về sự an toàn của toàn bộ tệp hoặc bộ tệp. Kẻ tấn công đã khéo léo làm cho một tệp độc hại trông có vẻ bình thường, gây khó khăn cho việc phát hiện và điều tra.
Kỹ thuật Lừa Đảo và Vượt Qua Bảo Mật
Email dẫn người dùng đến một ảnh đĩa có chủ đề thông báo thuế. Sau khi ảnh đĩa được gắn kết, nó sẽ hiển thị một ứng dụng được đổi tên và ký hợp lệ, một thư viện giả mạo và một tệp dữ liệu được mã hóa. Kỹ thuật này có thể loại bỏ dấu hiệu nguồn gốc internet khỏi các tệp bên trong, giảm thiểu cảnh báo mà Windows thường hiển thị.
Một điểm đáng chú ý là tệp thực thi đã ký không bị thay đổi. Thay vào đó, nó được đổi tên và được thiết kế để tải một thư viện độc hại nằm gần đó. Kỹ thuật này, được gọi là DLL sideloading, cho phép mã độc hại chạy song song với một tiến trình đáng tin cậy, một phương pháp tương tự đã được quan sát trong các chiến dịch DLL sideloading gần đây.
Thư viện độc hại chỉ phơi bày các chức năng mà chương trình hợp pháp mong đợi, cho phép ứng dụng mở bình thường trong khi trình tải (loader) hoạt động ở chế độ nền. Nó cũng sử dụng các tên phần được đặt tên sai mục đích nhằm gây nhầm lẫn cho các công cụ phân tích, sau đó giải mã tệp dữ liệu của nó và khởi chạy giai đoạn tiếp theo từ bộ nhớ.
Trình tải kiểm tra xem thiết bị có giống với môi trường phân tích tự động hay không. Các yếu tố như bộ nhớ thấp, dung lượng lưu trữ trống ít, thời gian hoạt động ngắn, con trỏ chuột không di chuyển hoặc độ phân giải màn hình thấp có thể kích hoạt sự chậm trễ kéo dài năm phút thay vì thoát ngay lập tức.
Sau giai đoạn chờ đợi và kiểm tra đặc quyền, trình tải có thể yêu cầu quyền quản trị viên, tạo một mục nhập bền bỉ trong RunOnce và sao chép các thành phần vào các thư mục hồ sơ người dùng. Sau đó, nó sử dụng trình tải shellcode Donut để chạy một payload .NET trong bộ nhớ. Thiết kế phân lớp này phản ánh kỹ thuật phân phối VenomRAT bằng ảnh đĩa, nhưng PAPERMILL bổ sung thêm một giai đoạn sideloading chương trình đã ký.
Phân tích Cấu hình và Khả năng của VenomRAT
Cấu hình được thu hồi xác định VenomRAT phiên bản 6.0.3 với các khả năng ẩn như điều khiển máy tính từ xa (VNC), đánh cắp dữ liệu và lấy tệp.
Máy chủ của VenomRAT được cấu hình cho lưu lượng lệnh từ xa, tạo ra rủi ro bảo mật tiềm ẩn bao gồm cả việc bị đánh cắp tài khoản, giám sát và xâm nhập tiếp theo nếu nạn nhân mở tệp đính kèm. Các mẫu và cơ sở hạ tầng liên quan cho thấy một chiến dịch tập trung vào các mục tiêu liên quan đến thuế của Ấn Độ.
Các nhà nghiên cứu đã tìm thấy mối liên hệ với các phương thức hoạt động rộng lớn hơn của nhóm Silver Fox, bao gồm cơ sở hạ tầng có liên quan đến Trung Quốc và các chiêu bài đánh vào thuế. Tuy nhiên, họ cũng lưu ý những khác biệt quan trọng trong chương trình lưu trữ, trình tải và công cụ truy cập từ xa được lựa chọn.
Việc phân biệt rõ ràng này rất quan trọng. Một kỹ thuật chung có thể chỉ ra một hệ sinh thái hoặc hoạt động sao chép, thay vì chứng minh rằng một tác nhân cụ thể đứng sau chiến dịch. Các tổ chức nên coi các thông báo thuế không mong muốn và các tệp ảnh đĩa bất ngờ là có rủi ro cao, ngay cả khi email vượt qua các kiểm tra xác thực.
Khuyến nghị Bảo mật và Phát hiện
Nhân viên nên xác minh độc lập các yêu cầu liên quan đến thuế thông qua các kênh đã biết. Đồng thời, các nhóm bảo mật nên chặn hoặc kiểm tra kỹ các tệp IMG và ISO được gửi qua email, cũng như điều tra các ổ đĩa được gắn kết bất thường.
Các chuyên gia phòng thủ cũng nên cảnh giác với các ứng dụng đã ký đang tải các DLL không mong muốn từ các thư mục có thể ghi của người dùng, các mục nhập RunOnce không quen thuộc và các kết nối mạng đáng ngờ từ các tiến trình đáng tin cậy hoặc các tiến trình trông giống hệ thống.
Những biện pháp kiểm soát này bổ sung cho các bài học rút ra từ việc lạm dụng phần mềm đáng tin cậy của SilverFox và có thể phơi bày hành vi mà các hàm băm tệp tải xuống riêng lẻ có thể bỏ sót. Do PAPERMILL có thể tạo ra các container mới, các hàm băm tệp đơn lẻ có thể không cung cấp khả năng phòng vệ bền vững.
Việc săn lùng các mối quan hệ tệp tải động (loader), các mẫu đặt tên thư viện, vị trí bền bỉ và lưu lượng lệnh sẽ cung cấp cho các nhà ứng phó các cách mạnh mẽ hơn để tìm và ngăn chặn sự lây nhiễm trước khi kẻ tấn công mở rộng phạm vi truy cập.
Các chỉ số về sự xâm nhập (IoCs) được cung cấp để hỗ trợ công tác điều tra và phòng thủ. Các địa chỉ IP và tên miền được cung cấp dưới dạng bị làm mờ để ngăn chặn việc phân giải hoặc liên kết tự động. Việc khôi phục định dạng gốc chỉ nên được thực hiện trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Để cắt giảm thời gian điều tra cảnh báo SOC, hãy trang bị cho đội ngũ của bạn bằng ngữ cảnh IOC tức thì để phản ứng nhanh chóng. Tích hợp tra cứu tình báo mối đe dọa vào SOC của bạn.
Tham khảo thêm thông tin chi tiết về chiến dịch và các phát hiện liên quan tại báo cáo của JUMPSEC.