VectraRAT đang nổi lên như một công cụ truy cập từ xa (RAT) tập trung vào Windows, có sẵn dưới dạng dịch vụ cho thuê với chi phí 250 USD mỗi tháng. Điều này đã hạ thấp đáng kể rào cản kỹ thuật để thực hiện các cuộc xâm nhập sâu và dai dẳng vào hệ thống.
Tổng quan về VectraRAT
Công cụ độc hại này cho phép những kẻ tấn công trả phí theo dõi nạn nhân, đánh cắp dữ liệu, thực thi lệnh và chuyển tiếp lưu lượng truy cập qua máy tính bị nhiễm. VectraRAT được cung cấp dưới dạng một dịch vụ cho thuê, thay vì một công cụ đơn lẻ được sử dụng bởi một nhóm duy nhất.
Các nhà điều tra đã liên kết VectraRAT với các chiến dịch sử dụng trình tải Amadey và các trang lừa đảo ClickFix. Trong các cuộc tấn công này, các lời nhắc xác minh giả mạo thuyết phục người dùng thực thi các lệnh đã sao chép trên chính thiết bị của họ.
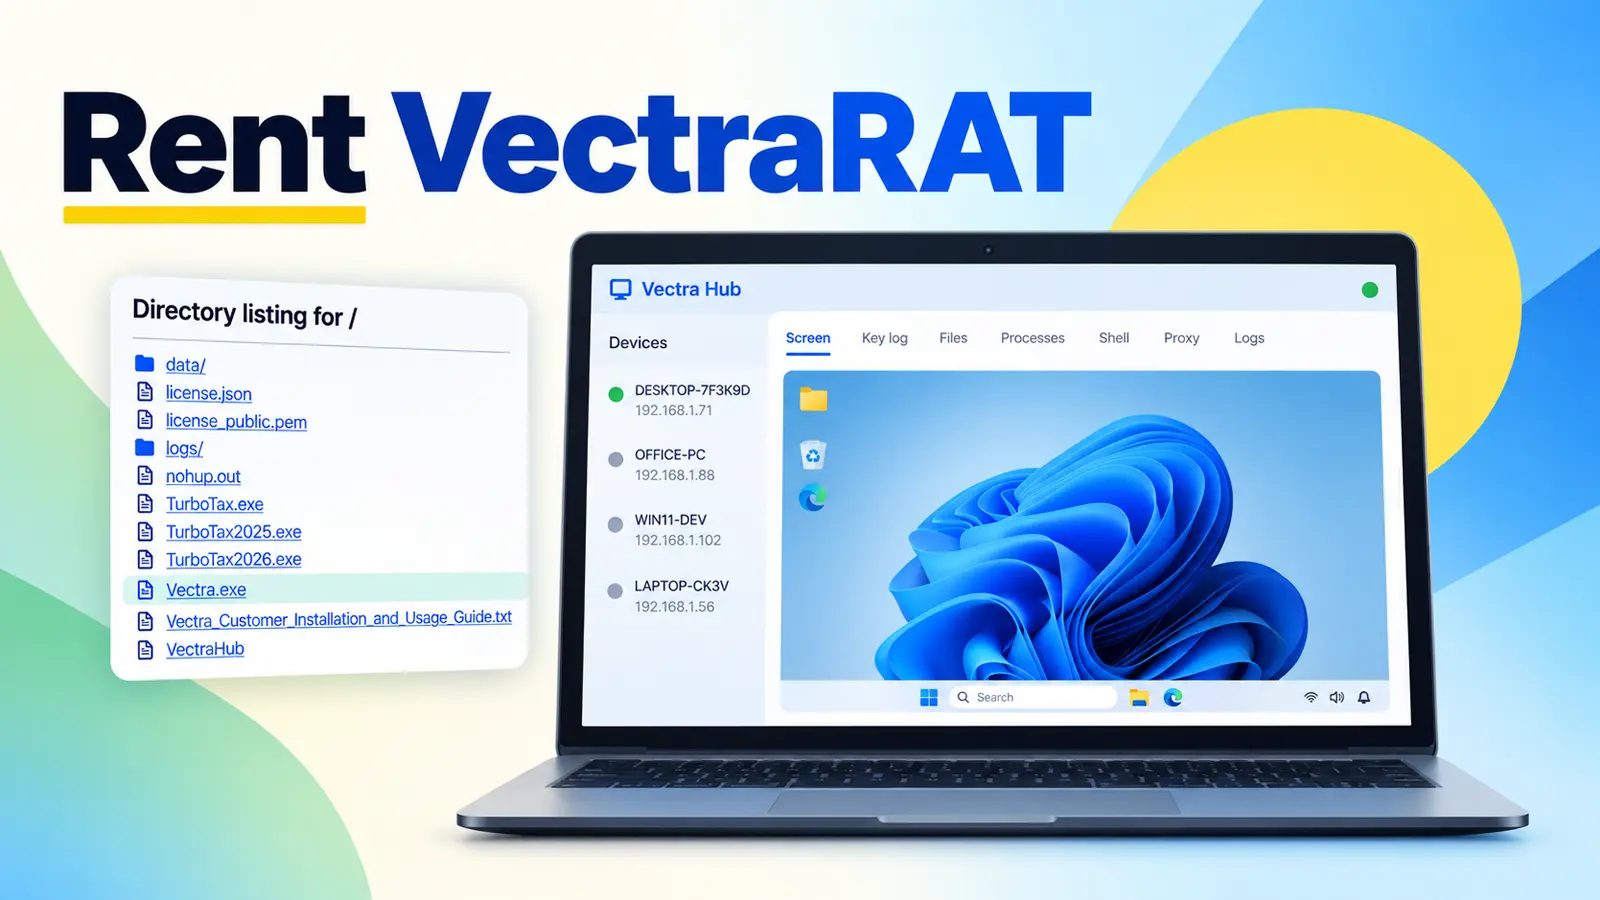
Theo báo cáo của SOCRadar, Đơn vị Nghiên cứu Mối đe dọa đã xác định được nền tảng này sau khi một thư mục trực tuyến bị lộ đã tiết lộ các mẫu, tệp máy chủ, giấy phép và nhật ký hoạt động của người dùng. Cuộc điều tra ban đầu bắt đầu vào ngày 23 tháng 6 và đã mở rộng ra hơn mười máy chủ liên quan.
Phạm vi ảnh hưởng và rủi ro bảo mật
Mối đe dọa từ VectraRAT không chỉ giới hạn ở người dùng cá nhân. Dữ liệu phân tích cho thấy 48% số nạn nhân có dữ liệu hệ điều hành bị ảnh hưởng là các phiên bản Windows dành cho doanh nghiệp, bao gồm cả Enterprise và Windows Server 2025.
Trong vòng chưa đầy một tuần, các nhà nghiên cứu đã ghi nhận 38 phiên nạn nhân thực tế, kèm theo bằng chứng về việc đánh cắp tệp từ các hệ thống kinh doanh. Điều này nhấn mạnh rủi ro bảo mật tiềm ẩn đối với các tổ chức.
Mô hình hoạt động và kỹ thuật của VectraRAT
Nhà phát triển, hoạt động dưới tên Vectra và trước đây được biết đến với tên Nyxel, giữ quyền kiểm soát mã nguồn và cho thuê quyền truy cập vào máy chủ điều khiển, các thành phần cấy ghép trên Windows, trình tạo payload và kênh hỗ trợ. Mô hình này cho phép khách hàng triển khai các hoạt động mà không cần tự phát triển mã độc điều khiển từ xa hoặc duy trì một hệ thống chỉ huy và kiểm soát hoàn chỉnh.
VectraRAT khác biệt với nhiều dịch vụ trên diễn đàn bởi vì máy chủ Linux, thành phần cấy ghép Windows, bảng điều khiển quản lý và giao thức mạng dường như được xây dựng đồng bộ, thay vì được đóng gói lại từ mã nguồn bị rò rỉ. Mặc dù không hoàn toàn vô hình, điều này có thể làm phức tạp các quy tắc phát hiện được xây dựng cho các họ mã độc quen thuộc.
Sau khi cài đặt, thành phần cấy ghép có thể mở một màn hình nền ẩn mà nạn nhân không hề hay biết, ghi lại thao tác gõ phím, chạy Command Prompt hoặc PowerShell, chuyển tệp và biến hệ thống bị xâm nhập thành một proxy. Nó cũng thu thập thông tin xác thực trình duyệt, chi tiết mạng và các tệp cấu hình chứa các khóa API hoặc chuỗi cơ sở dữ liệu tiềm năng ngay khi kết nối lần đầu.
Công cụ này bao gồm một tùy chọn leo thang đặc quyền có thể nâng cao mức truy cập của nó mà không hiển thị thông báo trên Windows. Cách tiếp cận này lạm dụng các tiến trình đáng tin cậy của Windows, một mô hình tương tự như các lo ngại đã được nêu ra về việc vượt qua tính năng kiểm soát tài khoản người dùng Windows, mang lại cho kẻ xâm nhập nhiều quyền tự do hơn để truy cập dữ liệu được bảo vệ hoặc triển khai các mã độc tiếp theo.
Phương thức phân phối và lừa đảo
Các nhà nghiên cứu đã quan sát thấy người mua phân phối VectraRAT thông qua Amadey và các chiêu thức lừa đảo ClickFix giả mạo TurboTax. Trong một cuộc tấn công ClickFix, một trang CAPTCHA hoặc xác minh giả mạo hướng dẫn người dùng mở hộp thoại Run và dán một lệnh, biến một thủ thuật kỹ thuật xã hội thành việc thực thi mã độc.
Các báo cáo gần đây về các cuộc tấn công mã độc ClickFix minh họa mức độ phổ biến của chiến thuật này. Những kẻ điều hành cũng có thể thay đổi địa chỉ gọi lại của thành phần cấy ghép sau khi cài đặt, giảm nhu cầu xây dựng lại và phân phối lại tệp khi cơ sở hạ tầng thay đổi.
Mã độc sử dụng phương thức giao tiếp tùy chỉnh dựa trên TCP qua một kênh không chuẩn thay vì lưu lượng web thông thường, trong khi bảng điều khiển và các dịch vụ liên quan sử dụng các cổng riêng biệt. Mô hình này cho phép những kẻ tấn công thuê dịch vụ VectraRAT thực hiện các chiến dịch rộng rãi, thu thập dữ liệu tự động và nhắm mục tiêu vào các tổ chức.
Các biện pháp phòng ngừa và phát hiện
Đối với các chuyên gia bảo mật, bước phòng ngừa thiết thực nhất là nhận biết rằng một trang web yêu cầu người dùng mở Run, Command Prompt, Terminal hoặc PowerShell và dán một lệnh xác minh là không hợp pháp.
Các nhóm an ninh mạng nên chặn cơ sở hạ tầng độc hại đã biết, tiến hành săn lùng các chỉ số xâm phạm (IoCs) trên mạng và máy chủ, đồng thời điều tra các tiến trình con bất thường được khởi chạy bởi các tiện ích tự động nâng cao đặc quyền của Windows.
Ngoài ra, các đội ngũ an ninh cần cảnh giác với các kết nối đi bất thường dài, đặc biệt là khi lưu lượng truy cập không có mẫu ứng dụng nhận dạng được. Giám sát hoạt động lệnh được sao chép và các tiến trình PowerShell được khởi chạy ngay sau khi ghi vào clipboard có thể giúp phát hiện chuỗi phân phối sớm.
Chỉ số xâm phạm (IoCs)
Lưu ý: Các địa chỉ IP và tên miền được làm mất hiệu lực (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ phục hồi định dạng chuẩn khi làm việc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các chỉ số xâm phạm có thể bao gồm các tệp, địa chỉ IP và tên miền cụ thể liên quan đến hoạt động của VectraRAT. Việc chặn các chỉ số này và tiến hành điều tra là rất quan trọng để giảm thiểu rủi ro.