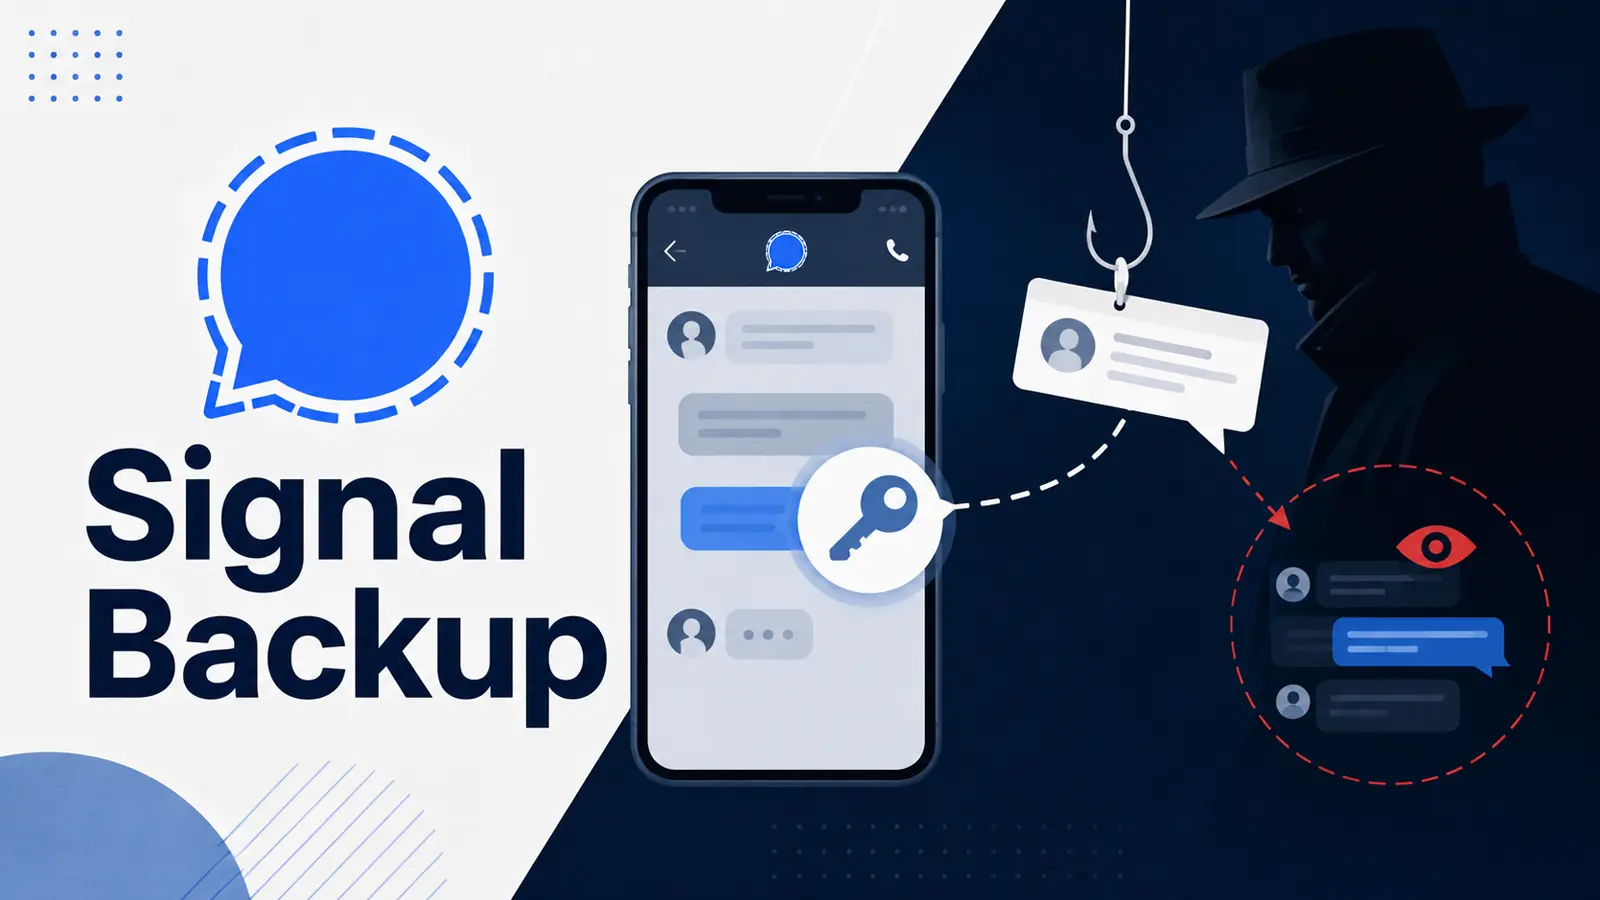
Các nhóm tấn công mạng đã tăng cường chiến dịch lừa đảo (phishing) nhằm vào tài khoản Signal của các cá nhân có giá trị cao, mạo danh nhân viên hỗ trợ để yêu cầu khóa khôi phục sao lưu. Chiến dịch này nhắm mục tiêu vào những người có quyền truy cập vào các cuộc trò chuyện nhạy cảm, bao gồm quan chức, quân nhân, nhân vật chính trị, nhà báo và lãnh đạo. Đây là một mối đe dọa mạng đáng kể, không phải do lỗ hổng mã hóa end-to-end của Signal, mà do kỹ thuật tấn công phi kỹ thuật (social engineering) tinh vi.
Chi tiết Chiến dịch Tấn công Phishing
Chiến dịch tấn công này chủ yếu dựa vào sự lừa dối để chiếm quyền điều khiển tài khoản, chứ không phải phá vỡ các biện pháp bảo mật công nghệ. Mặc dù mã hóa end-to-end của Signal vẫn an toàn, nhưng hậu quả của việc mất quyền kiểm soát tài khoản và rò rỉ tin nhắn riêng tư là cực kỳ nghiêm trọng.
Mục tiêu và Phương thức Lừa đảo
Các tác nhân đe dọa đã mạo danh các tài khoản hỗ trợ tự động bên trong ứng dụng nhắn tin Signal. Chúng sử dụng ngôn ngữ mang tính chính thức và tạo ra cảm giác cấp bách để thúc đẩy nạn nhân hành động nhanh chóng.
Mục tiêu của các cuộc tấn công này là những cá nhân có thể nắm giữ thông tin nhạy cảm. Điều này bao gồm các quan chức chính phủ, nhân viên quân sự, chính trị gia, nhà báo, và các lãnh đạo.
Kịch bản Tấn công và Thu thập Khóa Khôi phục
Các tin nhắn lừa đảo tạo ra sự cấp bách bằng cách tuyên bố rằng các cuộc trò chuyện, tệp media hoặc dữ liệu tài khoản sắp biến mất do sự cố đồng bộ hóa. Đây là một chiến thuật phổ biến trong các cuộc tấn công mạng nhằm gây áp lực tâm lý.
Nạn nhân được hướng dẫn qua các cài đặt sao lưu, được yêu cầu sao chép khóa khôi phục, sau đó được chỉ dẫn dán khóa đó vào cuộc trò chuyện lừa đảo. Việc thay đổi trọng tâm từ mã xác minh hoặc PIN tài khoản sang khóa khôi phục sao lưu là rất quan trọng.
Khóa khôi phục có thể phơi bày nội dung đã lưu trữ mà kẻ tấn công không thể đọc được từ dịch vụ. Điều này khiến dữ liệu khôi phục tài khoản trở thành mục tiêu đặc biệt có giá trị.
Khi một nạn nhân làm theo hướng dẫn, chia sẻ khóa và đã lưu trữ tin nhắn trong bản sao lưu, kẻ tấn công có thể tải xuống lịch sử các cuộc trò chuyện riêng tư và nhóm trước khi giành quyền kiểm soát tài khoản.
Tác động sau khi Xâm nhập và Rò rỉ Dữ liệu
Nạn nhân phải đối mặt với một vấn đề lâu dài nếu họ tiết lộ khóa khôi phục. Khóa bị đánh cắp vẫn còn hiệu lực ngay cả khi họ thiết lập một tài khoản mới với cùng số điện thoại, có khả năng cho phép những kẻ xâm nhập quay lại sau này.
Việc tạo một khóa khôi phục sao lưu mới trong cài đặt sẽ vô hiệu hóa khóa cũ cho các lần tải xuống trong tương lai. Tuy nhiên, thao tác này không thể hủy bỏ một bản sao lưu đã bị sao chép.
Các tài khoản cá nhân đã bị xâm nhập mạng, nhưng bản thân ứng dụng Signal và mã hóa của nó thì không. Điều này nhấn mạnh rằng yếu tố con người vẫn là mắt xích yếu nhất trong chuỗi bảo mật.
Nhận dạng và Tính chất của Mối đe dọa
Các tác nhân đe dọa đằng sau hoạt động lừa đảo ứng dụng nhắn tin thương mại này đã được xác định. Hoạt động này được theo dõi công khai dưới tên UNC5792 và UNC4221.
Chiến dịch này tiếp nối một hình thức đã được ghi nhận trong các chiến dịch lừa đảo Signal trước đó, nhắm vào sự tin tưởng của người dùng vào các thông báo dịch vụ. Cục Điều tra Liên bang (FBI) đã chỉ ra rằng hoạt động này vẫn đang diễn ra và cần sự chú ý chặt chẽ từ các cộng đồng mục tiêu. Theo báo cáo của FBI (IC3), các cuộc tấn công này có tính chất dai dẳng và được tổ chức tốt.
Biện pháp Phòng ngừa và Ứng phó
Để bảo vệ bản thân trước các cuộc tấn công mạng tinh vi này, người dùng và tổ chức cần tuân thủ các nguyên tắc bảo mật chặt chẽ. Việc nâng cao nhận thức về an toàn thông tin là yếu tố then chốt.
Khuyến nghị cho Người dùng Cá nhân
- Bất cứ ai nhận được cảnh báo tài khoản không mong muốn không nên làm theo hướng dẫn trong tin nhắn, ngay cả khi tài khoản có vẻ hợp pháp. Các kênh hỗ trợ thực sự không yêu cầu mã xác minh bên trong ứng dụng, gửi liên kết để xác minh hoặc khôi phục tài khoản, hoặc yêu cầu người dùng tiết lộ khóa khôi phục.
- Hướng dẫn lừa đảo gần đây từ FBI và CISA cũng nhấn mạnh việc xử lý các cảnh báo bảo mật không được yêu cầu một cách thận trọng. Người dùng nên luôn nghi ngờ các thông báo yêu cầu thông tin nhạy cảm.
Hành động sau khi Tài khoản bị Xâm nhập
Nếu người dùng có thể đã chia sẻ khóa khôi phục, họ nên thực hiện các bước sau ngay lập tức để giảm thiểu rủi ro và bảo vệ an toàn thông tin của mình:
- Tạo một khóa khôi phục mới trong cài đặt sao lưu ngay lập tức. Thao tác này sẽ vô hiệu hóa khóa cũ cho các lần tải xuống trong tương lai, ngăn chặn kẻ tấn công truy cập vào các bản sao lưu mới.
- Xem xét tất cả các thiết bị hoạt động và hoạt động tài khoản gần đây. Đảm bảo không có thiết bị lạ đang truy cập tài khoản của bạn.
- Thay đổi các thông tin đăng nhập liên quan khi thích hợp, đặc biệt là nếu khóa khôi phục được liên kết với các dịch vụ khác.
- Lưu giữ tin nhắn lừa đảo để báo cáo cho cơ quan chức năng. Thông tin này có thể hữu ích trong việc theo dõi và chống lại các cuộc tấn công mạng tương lai.
- FBI yêu cầu các nạn nhân gửi khiếu nại tới IC3, liên hệ với văn phòng FBI địa phương, hoặc báo cáo sự cố cho CISA. Điều quan trọng là không tái sử dụng khóa đã bị xâm nhập trong bất kỳ quy trình khôi phục nào sau này.
Lời khuyên cho Tổ chức và Đội ngũ An ninh Mạng
Các tổ chức hỗ trợ nhân viên có rủi ro cao nên làm rõ rằng một dịch vụ được mã hóa vẫn có thể an toàn về mặt kỹ thuật, trong khi tài khoản cá nhân có thể bị mất thông qua tấn công phi kỹ thuật. Điều này giúp nâng cao nhận thức rằng công nghệ không thể hoàn toàn thay thế cảnh giác của con người.
Các buổi phổ biến thông tin định kỳ về các nỗ lực mạo danh có thể giảm thiểu khả năng các tin nhắn khẩn cấp lấn át khả năng đánh giá đúng đắn. Đào tạo về nhận diện phishing là một phần thiết yếu của chiến lược bảo mật thông tin toàn diện.
Mối đe dọa này cũng củng cố bài học từ các cuộc tấn công vào mạng viễn thông. Quyền truy cập vào thông tin liên lạc có thể gây ra những hậu quả rộng lớn về mặt vận hành và cá nhân, vượt xa quyền riêng tư cá nhân đến tính liên tục của nhiệm vụ và an toàn tổng thể.
Để biết thêm thông tin về các chiến lược phòng chống lừa đảo, bạn có thể tham khảo hướng dẫn chống phishing của CISA.
Chỉ số Nhận dạng (IOCs)
Các nhóm tấn công mạng liên quan đến chiến dịch này được theo dõi công khai bằng các định danh sau:
- UNC5792
- UNC4221