Cyclops Blink đã quay trở lại với một phiên bản cho phép kẻ tấn công có cái nhìn sâu hơn vào bên trong các mạng doanh nghiệp. Mã độc này được phát hiện trên các thiết bị Cisco Firewall Management Center bị xâm nhập, nơi nó có thể duy trì truy cập từ xa, kiểm tra lưu lượng truy cập và lập bản đồ các hệ thống nằm phía sau biên mạng.
Lỗ hổng nghiêm trọng trên thiết bị quản lý mạng
Hoạt động này đáng quan ngại vì các thiết bị quản lý chiếm giữ các vị trí tin cậy trong hệ thống mạng. Việc kẻ tấn công chiếm quyền truy cập root vào các thiết bị này có thể phơi bày các tệp cấu hình, thông tin xác thực và các đường dẫn đến các hệ thống vốn khó tiếp cận.
Các nhà phân tích tại Sophos đã xác định được mã độc mới này vào tháng 8 khi kiểm tra một tệp thực thi Linux 64-bit độc hại trên một số thiết bị bị xâm nhập. Phân tích của họ kết nối nó với Cyclops Blink, một họ mã độc mô-đun trước đây được liên kết với các hoạt động của Sandworm.
Mẫu mới nhất là một tệp thực thi Linux x86-64 64-bit, một sự thay đổi đáng kể so với phiên bản PowerPC cũ hơn được ghi nhận trên các thiết bị WatchGuard. Thay vì sửa đổi firmware của nhà cung cấp, nó dựa vào các dịch vụ khởi động SysV tiêu chuẩn, làm cho phương thức duy trì sự tồn tại của nó trở nên di động hơn trên các thiết bị Linux tương thích.
Với các đặc quyền đủ lớn, mã độc sẽ di chuyển đến một thư mục hệ thống và đăng ký một tập lệnh khởi động để nó có thể tự động chạy sau khi khởi động lại. Nó cũng làm cho bộ điều khiển của mình trông giống như một tiến trình làm việc thông thường của Linux, nhằm mục đích hòa lẫn vào danh sách tiến trình thông thường và giảm khả năng bị phát hiện một cách tình cờ.
Cơ chế hoạt động và khả năng mở rộng của Cyclops Blink
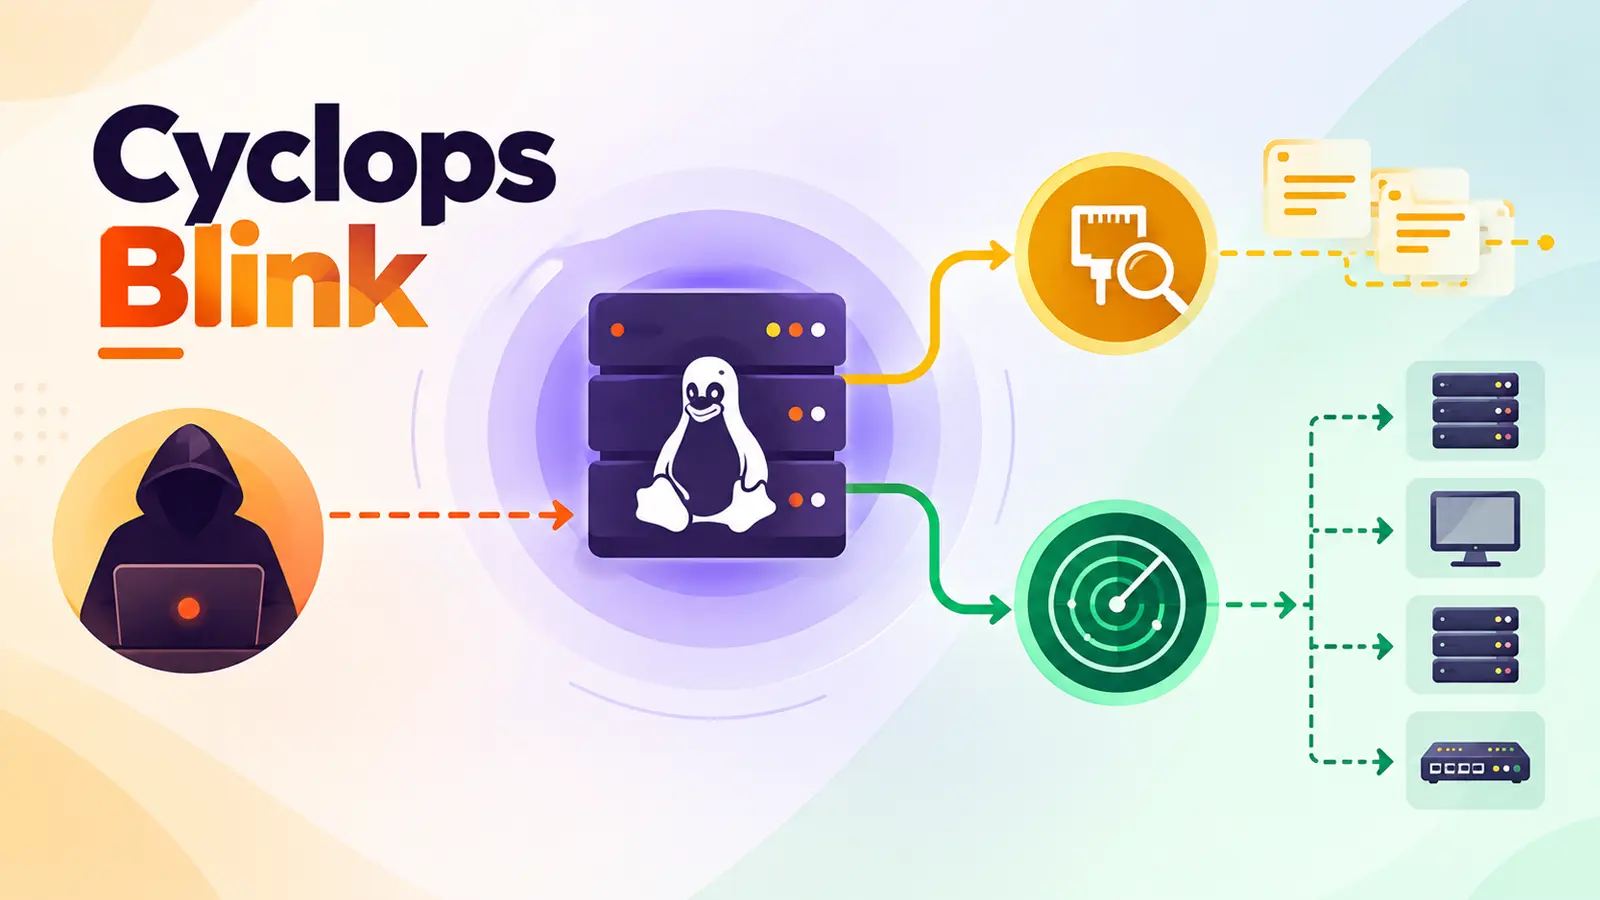
Mã độc này phân chia công việc giữa năm mô-đun tiến trình con. Cấu trúc này cho phép các chức năng như trinh sát, di chuyển tệp, quét mạng, thu thập gói tin và duy trì sự tồn tại hoạt động độc lập, trong khi một bộ điều khiển cha quản lý các lệnh và giao tiếp được bảo vệ.
Mã độc sẽ lập hồ sơ máy chủ và mạng lân cận của nó, thu thập thông tin về hệ điều hành, tài khoản, tiến trình, lưu trữ, giao diện và trình phân giải. Nếu có đủ quyền, nó có thể truy xuất các băm mật khẩu. Thành phần truyền dữ liệu của nó có thể trích xuất các tệp có thể truy cập, tải xuống các công cụ khác qua HTTP hoặc HTTPS, thực thi chúng hoặc tải mã Linux trực tiếp vào bộ nhớ.
Sự linh hoạt này rất quan trọng trên một nền tảng quản lý mạng. Kẻ tấn công có thể sử dụng một thiết bị bị xâm nhập làm điểm thu thập thông tin tình báo, một khu vực dàn dựng cho các payload tiếp theo và một điểm giữ chân bền vững với khả năng hiển thị vào các mạng quản lý có đặc quyền và nhiều dải địa chỉ nội bộ.
Kênh chỉ huy và kiểm soát (C2) của nó sử dụng các kết nối TLS đi và một giao thức tùy chỉnh thay vì lưu lượng web thông thường. Trong các sự cố đã quan sát, các mẫu mã độc đã liên lạc mỗi giờ một lần, nhưng kẻ tấn công có thể thay đổi danh sách máy chủ và thời gian kết nối khi mã độc vẫn đang chạy. Hành vi này có thể làm phức tạp việc chặn mạng và tương quan sự cố.
Chức năng quét mạng nội bộ và thu thập gói tin
Trình quét nội bộ xác định các mạng IPv4 được kết nối cục bộ và kiểm tra các cổng do người vận hành chọn hoặc một danh sách tích hợp sẵn liên quan đến quản trị, chia sẻ tệp, nhắn tin, dịch vụ thư mục, ứng dụng web, giám sát mạng, VPN và ảo hóa. Nó có thể thu thập phản hồi dịch vụ cơ bản và thực hiện quét web hoặc TLS. Khả năng này biến một thiết bị quản lý bị nhiễm thành nhiều hơn là một điểm giữ chân.
Nó có thể tiết lộ các hệ thống nội bộ không được phơi bày ra internet và giúp kẻ tấn công chọn mục tiêu để di chuyển tiếp theo. Một mô-đun thu thập riêng biệt nghe các lưu lượng Ethernet thô có thể nhìn thấy bởi máy chủ và lưu giữ các gói tin khớp với các thuật ngữ do kẻ tấn công định nghĩa.
Các bộ lọc thời gian, địa chỉ, cổng và nội dung có thể cấu hình cho phép kẻ tấn công tập trung vào thông tin xác thực, cookie, token xác thực, lệnh quản trị hoặc các yêu cầu ứng dụng nhạy cảm thay vì thu thập mọi thứ.
Khuyến nghị về bảo mật
Các tổ chức nên mở rộng hoạt động săn lùng mối đe dọa vượt ra ngoài các thiết bị đã được xác định và kiểm tra các thiết bị mạng Linux tương thích để tìm các dấu hiệu hệ thống tệp, tiến trình, mạng và mật mã đã được ghi nhận.
Họ nên nhanh chóng áp dụng các bản vá bảo mật có sẵn, hạn chế chặt chẽ quyền truy cập quản lý, xem xét các kết nối mã hóa đi và điều tra các dịch vụ bất thường sau các báo cáo về việc khai thác lỗ hổng Cisco firewall.
Các chỉ số xâm phạm (IoCs) có thể bao gồm các tệp thực thi Linux 64-bit độc hại, các tập lệnh khởi động SysV tùy chỉnh, các tiến trình có tên giống với các tiến trình hệ thống thông thường và các kết nối TLS đi đến các máy chủ C2 không xác định. Việc phân tích các bản ghi hệ thống cũng có thể tiết lộ hoạt động đáng ngờ.
Các cuộc tấn công mạng ngày càng tinh vi, việc cập nhật các bản vá bảo mật và áp dụng các biện pháp phòng ngừa là vô cùng quan trọng để bảo vệ hệ thống trước các mối đe dọa mới.
Tìm hiểu thêm về các lỗ hổng bảo mật và cách phòng tránh tại các nguồn uy tín như CISA.