Phân tích lỗ hổng CVE-2026-98432: Khi AI tự động khai thác nhân Linux
Các nhà nghiên cứu bảo mật cảnh báo về lỗ hổng nghiêm trọng CVE-2026-98432 trên nhân Linux, cho phép thực thi mã từ xa với quyền root thông qua khả năng tự động hóa của AI.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #RCE.
Các nhà nghiên cứu bảo mật cảnh báo về lỗ hổng nghiêm trọng CVE-2026-98432 trên nhân Linux, cho phép thực thi mã từ xa với quyền root thông qua khả năng tự động hóa của AI.
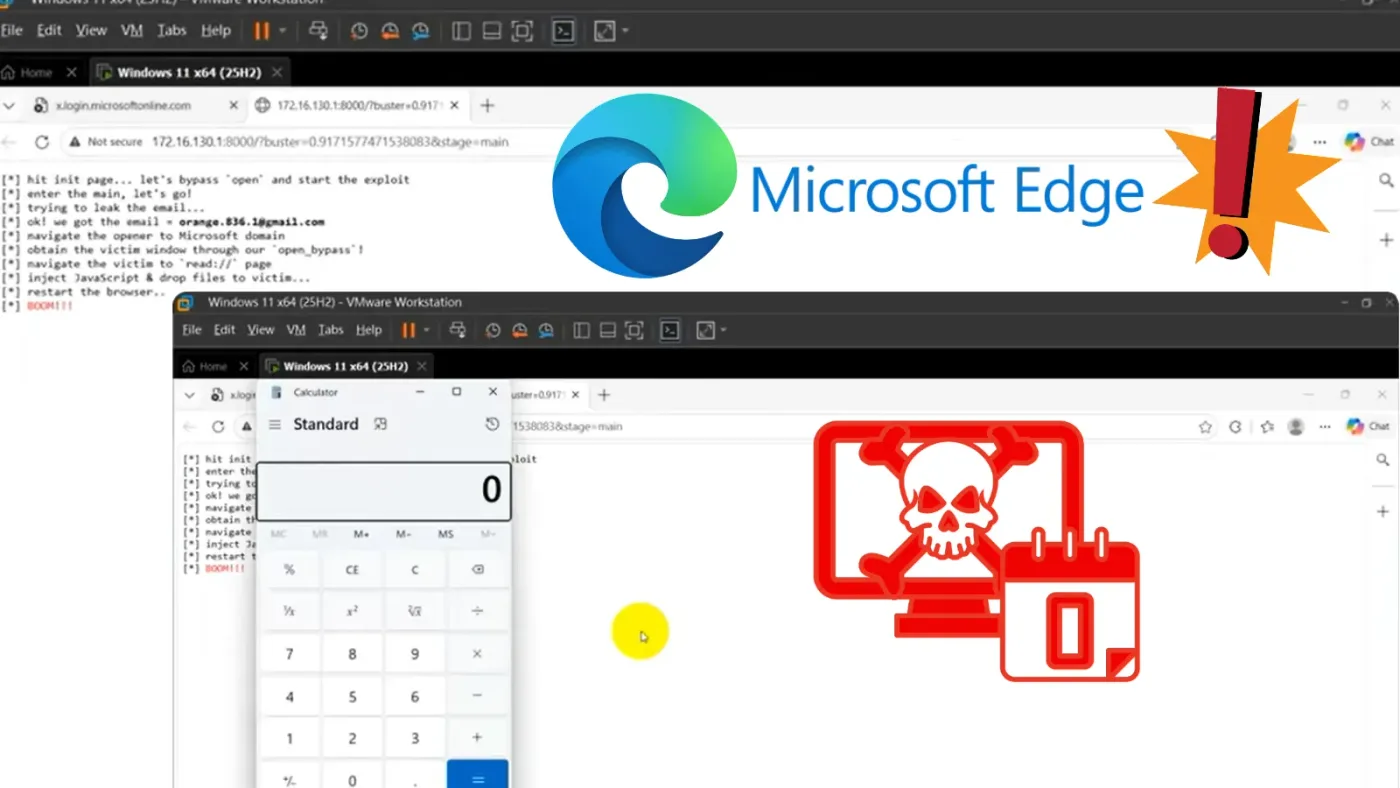
Nhà nghiên cứu bảo mật Orange Tsai đã công bố chuỗi khai thác 0-click trên Microsoft Edge, kết hợp 5 lỗ hổng logic để thực thi mã từ xa và thoát khỏi sandbox.
WordPress vừa phát hành phiên bản 7.1.4 nhằm khắc phục 22 lỗ hổng bảo mật nghiêm trọng, trong đó có lỗi RCE cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực.
WatchGuard vừa phát đi cảnh báo về 7 lỗ hổng bảo mật nghiêm trọng trên Fireware OS, cho phép kẻ tấn công thực thi mã từ xa và chiếm quyền điều khiển root.
TeamViewer vừa phát hành bản vá cho ba lỗ hổng bảo mật nghiêm trọng, bao gồm các lỗi thực thi mã từ xa (RCE) và leo thang đặc quyền trên macOS, với điểm CVSS lên tới 8.8.
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi lỗ hổng zero-click trong thư viện xử lý sticker của Telegram, cho phép thực thi mã từ xa trên iOS.
Khám phá chi tiết về lỗ hổng PHP2Shell, cơ chế khai thác bộ nhớ và các biện pháp phòng thủ cấp thiết cho hệ thống máy chủ PHP trước các cuộc tấn công thực tế.
Các nhà nghiên cứu ghi nhận hoạt động khai thác lỗ hổng CVE-2026-101767 trên Oracle E-Business Suite, cho phép thực thi mã từ xa mà không cần xác thực.
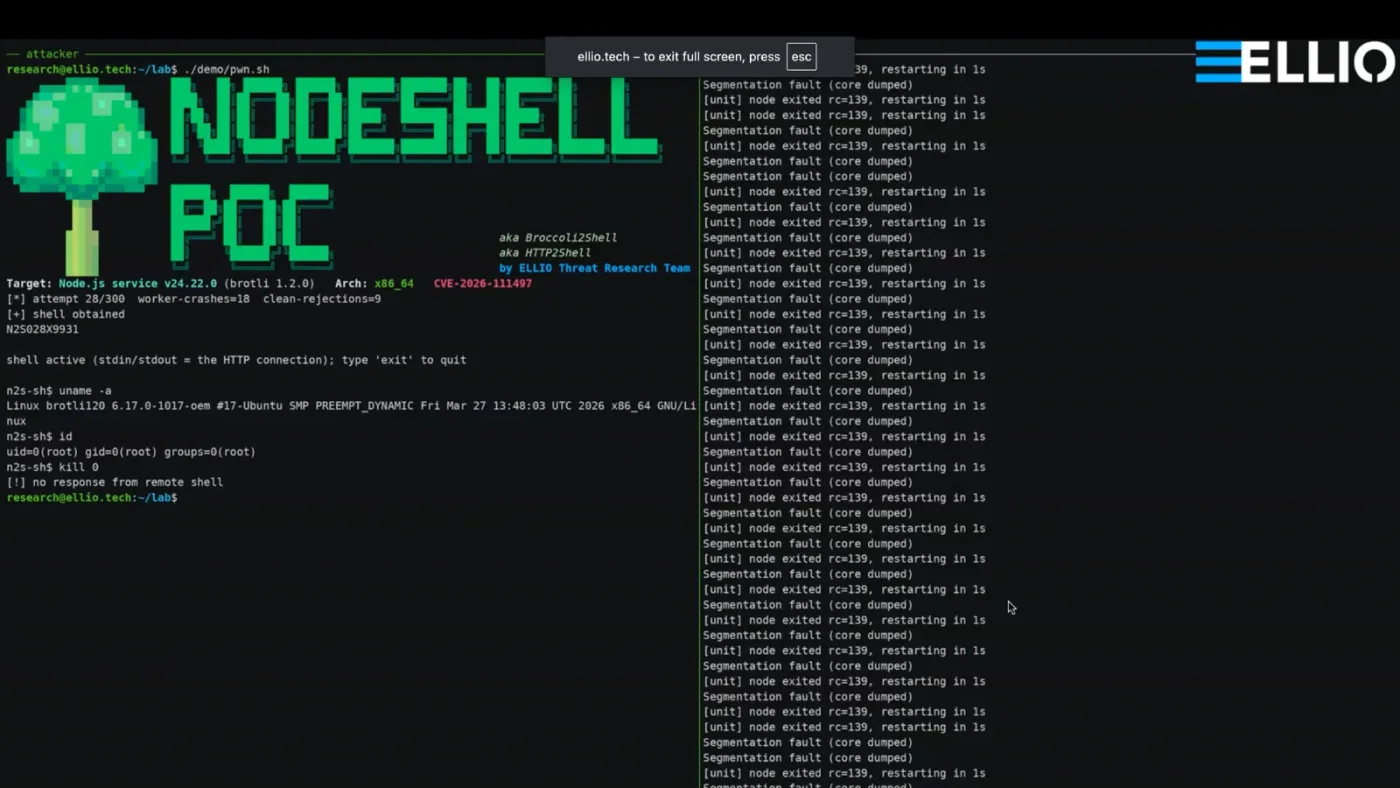
CISA đã đưa lỗ hổng Node2Shell (CVE-2026-111497) vào danh mục khai thác thực tế. Các chuyên gia cảnh báo nguy cơ RCE trên Node.js và yêu cầu vá lỗi khẩn cấp.
CISA vừa bổ sung hai lỗ hổng nghiêm trọng trong PHP, được gọi chung là PHP2Shell, vào danh mục KEV sau khi xác nhận các cuộc tấn công thực tế đang diễn ra.