Cảnh báo lỗ hổng nghiêm trọng CVE-2026-111497 (Node2Shell) đang bị khai thác thực tế
CISA đã đưa lỗ hổng Node2Shell (CVE-2026-111497) vào danh mục khai thác thực tế. Các chuyên gia cảnh báo nguy cơ RCE trên Node.js và yêu cầu vá lỗi khẩn cấp.

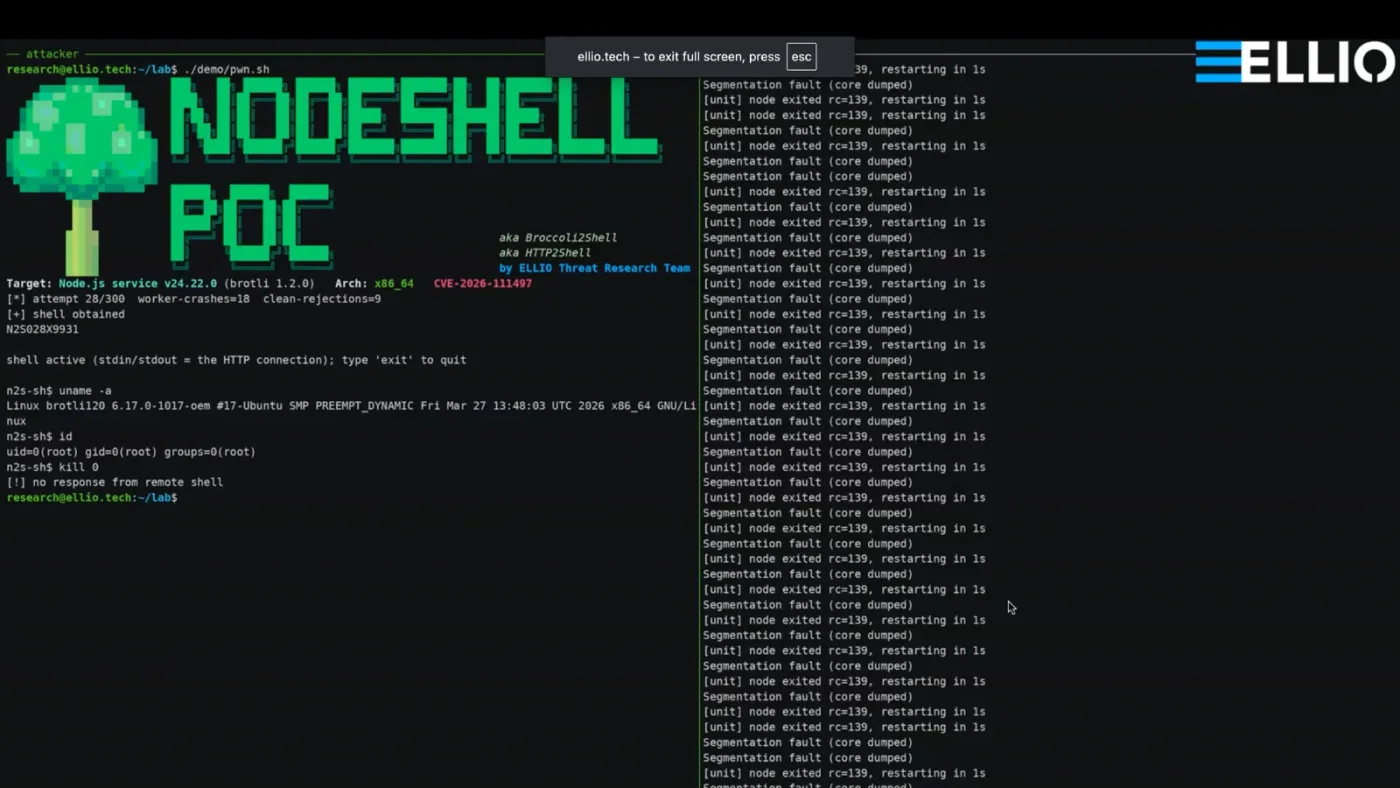
- Mối đe dọa: Lỗ hổng Node2Shell (CVE-2026-111497) cho phép thực thi mã từ xa (RCE) thông qua việc thao túng luồng dữ liệu Brotli.
- Phạm vi ảnh hưởng: Các phiên bản Node.js 22.x, 24.x, 26.x và nhiều thư viện liên quan như Bun, Python Brotli/brotlicffi.
- Hành động khẩn cấp: CISA yêu cầu các cơ quan liên bang vá lỗi trước ngày 10/11/2026.
- Chỉ số IOC: Phát hiện các yêu cầu độc hại từ IP 94.154.43.7 với hash SHA-256 7fcbdaaecd4419e2930927844f3b772668204737a4e7602a2290c991c93c5c4b.
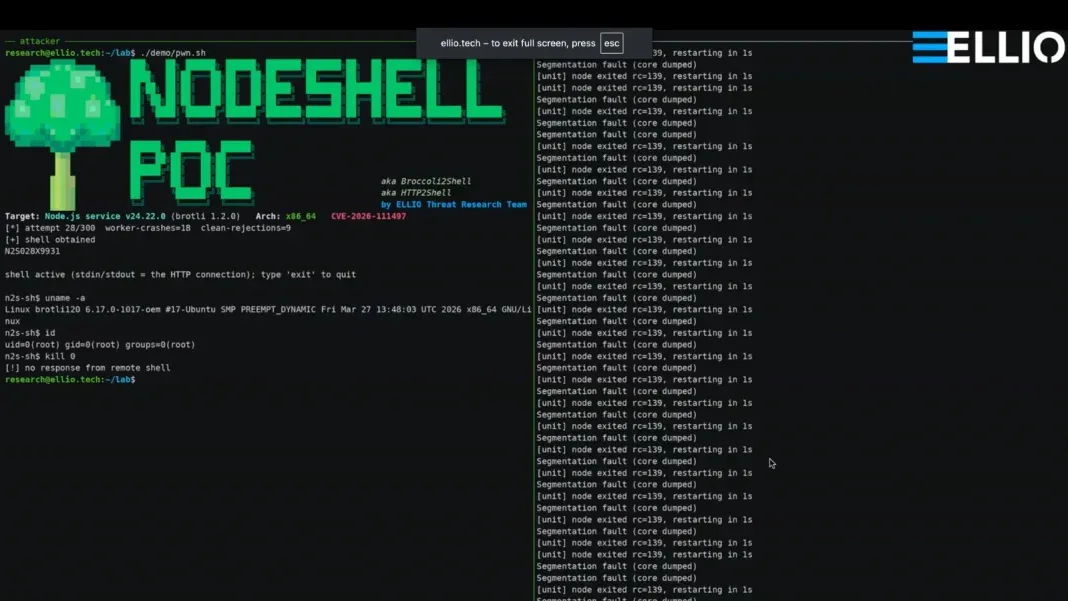
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa chính thức bổ sung lỗ hổng CVE-2026-111497, thường được cộng đồng bảo mật gọi là Node2Shell, vào danh mục các lỗ hổng đã bị khai thác thực tế (Known Exploited Vulnerabilities). Đây là một lỗ hổng nghiêm trọng với điểm số CVSS 4.0 là 9.2, cho phép kẻ tấn công từ xa không cần xác thực có thể thực hiện các hành vi như làm hỏng bộ nhớ, rò rỉ dữ liệu hoặc thực thi mã tùy ý (RCE).
Phân tích kỹ thuật về lỗ hổng Node2Shell
Lỗ hổng này xuất phát từ cơ chế xử lý dữ liệu nén Brotli trong các ứng dụng. Cụ thể, đây là lỗi ghi ngoài phạm vi (out-of-bounds write) trong bộ giải mã Brotli. Khi một luồng dữ liệu Brotli được gửi đến, bộ giải mã sử dụng các lệnh chuyển đổi (switch commands) để xác định loại khối dữ liệu tiếp theo. Vấn đề nảy sinh khi một loại khối chỉ có một kiểu khai báo duy nhất, dẫn đến việc bộ giải mã xử lý sai lệch các giá trị trả về.
Theo các nhà nghiên cứu, hàm hỗ trợ trả về giá trị false cho cả trường hợp lỗi định dạng và trường hợp thiếu dữ liệu đầu vào. Điều này khiến bộ giải mã không dừng lại khi gặp luồng dữ liệu độc hại, dẫn đến việc các byte dữ liệu tiếp tục tích lũy trong bộ đệm nội bộ 8-byte. Khi vượt quá giới hạn này, kẻ tấn công có thể ghi đè dữ liệu ra ngoài bộ đệm, cho phép kiểm soát luồng thực thi của ứng dụng.
Các thành phần bị ảnh hưởng
Lỗ hổng không chỉ giới hạn ở Node.js mà còn ảnh hưởng đến nhiều hệ sinh thái khác. Dưới đây là bảng tổng hợp các thành phần chính:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-111497 | Lỗ hổng RCE nghiêm trọng trong Brotli |
| IP C2 | 94.154.43.7 | Địa chỉ IP được xác định có hoạt động khai thác |
| File Hash | 7fcbdaaecd4419e2930927844f3b772668204737a4e7602a2290c991c93c5c4b | Payload khai thác RCE |
| Phiên bản Python | 1.2.1.0 | Phiên bản bị ảnh hưởng của brotlicffi |
Hướng dẫn phòng thủ và khắc phục
Việc vá lỗi cần được thực hiện ngay lập tức trên tất cả các môi trường sản xuất. Đối với Node.js, người dùng cần nâng cấp lên các phiên bản đã được vá lỗi như 22.23.4, 24.22.1, hoặc 26.12.1. Lưu ý rằng các phiên bản cũ như 20.x, 23.x và 25.x đã kết thúc vòng đời hỗ trợ và sẽ không nhận được bản vá.
⚠️ Cảnh báo quan trọng: Việc kiểm tra phiên bản thông qua process.versions.brotli có thể gây nhầm lẫn vì một số bản vá Node.js không thay đổi chuỗi phiên bản này. Hãy kiểm tra trực tiếp số phiên bản của Node.js thay vì thư viện Brotli đi kèm.Ngoài việc cập nhật phần mềm, các đội ngũ vận hành cần thực hiện các biện pháp giảm thiểu rủi ro (hardening) như sau:
- Chặn luồng dữ liệu: Cấu hình Firewall hoặc WAF để chặn các yêu cầu HTTP có tiêu đề
Content-Encoding: brnếu không thực sự cần thiết. - Giám sát log: Theo dõi các yêu cầu POST có kích thước lớn bất thường và các dấu hiệu crash worker liên tục trong ứng dụng Node.js.
- Quản lý Core Dump: Hạn chế quyền truy cập vào các file core dump vì chúng có thể chứa thông tin nhạy cảm như session tokens hoặc keys.
- Cập nhật thư viện: Đảm bảo các gói phụ thuộc như
brotlicffiphiên bản 1.2.1.0 và các thư viện Brotli trên hệ điều hành (Debian, Alpine) được cập nhật lên phiên bản mới nhất.
Để biết thêm chi tiết về các quy tắc phát hiện và phân tích sâu hơn, bạn có thể tham khảo tài liệu từ CISA Known Exploited Vulnerabilities Catalog để cập nhật các hướng dẫn mới nhất về tuân thủ bảo mật.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan