Microsoft sử dụng AI phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở
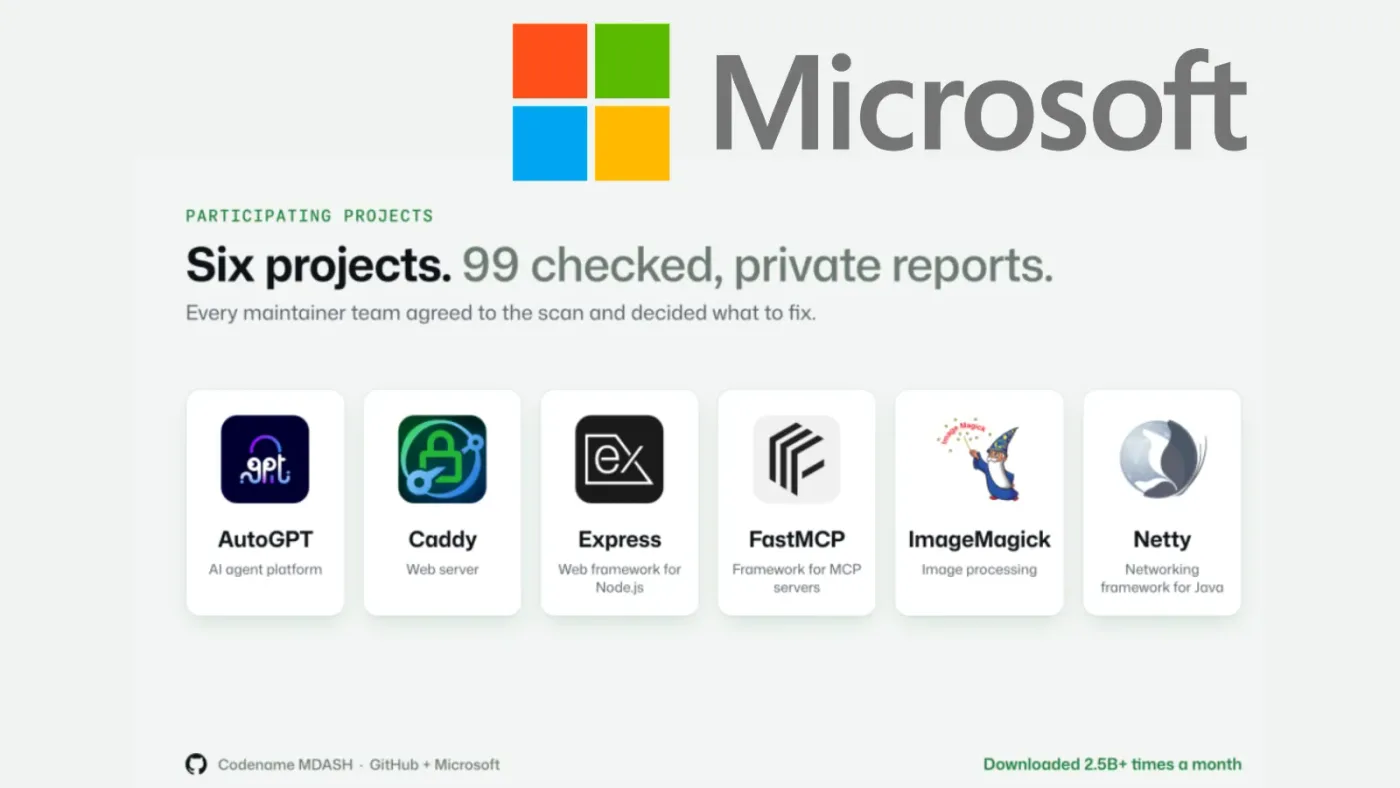
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Microsoft.
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.
Microsoft vừa tung ra bản cập nhật Out-of-band nhằm xử lý lỗi 0x80041008 ảnh hưởng đến việc quản lý bản quyền Windows thông qua công cụ SLMGR trên các hệ thống doanh nghiệp.
Microsoft vừa phát hành bản cập nhật định kỳ tháng 11/2026, giải quyết 1.093 lỗ hổng bảo mật, trong đó có lỗ hổng Zero-Day trên Outlook đang bị khai thác thực tế.
Microsoft vừa phát hành bản vá cho lỗ hổng RCE CVE-2026-119948 trong Active Directory. Tìm hiểu chi tiết cơ chế stack-based buffer overflow và các bước khắc phục khẩn cấp.
Nghiên cứu mới từ Microsoft chỉ ra rằng 78% các lỗ hổng bị khai thác thực tế đều dẫn đến chiếm quyền điều khiển hệ thống hoặc leo thang đặc quyền, nhấn mạnh tầm quan trọng của việc ưu tiên vá lỗi.
Microsoft vừa triển khai các bản cập nhật Windows khẩn cấp nhằm loại bỏ các chứng chỉ eMudhra bị xâm phạm, ngăn chặn nguy cơ giả mạo danh tính và ký mã độc.
Một người tố giác cáo buộc kỹ sư Microsoft tại Ấn Độ được cấp quyền truy cập nhật ký đám mây chính phủ Mỹ, làm dấy lên lo ngại về kiểm soát an ninh và tuân thủ FedRAMP.
Microsoft đưa ra cảnh báo về việc các AI Agents có thể trở thành rủi ro bảo mật nội bộ do khả năng truy cập dữ liệu và thực thi tác vụ tốc độ cao mà không có sự kiểm soát chặt chẽ.
Microsoft vừa công bố ba lỗ hổng bảo mật nghiêm trọng trong Active Directory cho phép kẻ tấn công vượt qua các tính năng kiểm soát an ninh quan trọng.
Microsoft đã phát hành bản vá cho lỗ hổng zero-day CVE-2026-96951 trong Windows Shell, cho phép kẻ tấn công vượt qua cơ chế bảo mật Mark of the Web.