Google tạm dừng chương trình Bug Bounty cho mã nguồn mở do làn sóng báo cáo rác
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP do sự gia tăng đột biến của các báo cáo tự động kém chất lượng.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #An ninh mạng.
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP do sự gia tăng đột biến của các báo cáo tự động kém chất lượng.
Google vừa công bố 6 cải tiến bảo mật quan trọng trên Android 17 nhằm ngăn chặn các cuộc tấn công tinh vi, bảo vệ người dùng trước các mối đe dọa về quyền truy cập trái phép và mã độc.
Vụ rò rỉ dữ liệu tại FBI do nhóm ShinyHunters thực hiện đã làm lộ thông tin nhân viên. Nguyên nhân gốc rễ được xác định là do nhà thầu không áp dụng bản vá cho lỗ hổng CVE-2026-35273 trên nền tảng Oracle PeopleSoft.
Hơn 8,8 triệu hồ sơ công dân Đan Mạch bị truy cập trái phép thông qua tài khoản doanh nghiệp. Phân tích kỹ thuật về cơ chế khai thác và bài học về bảo mật định danh.
Nhóm ransomware BYOD tuyên bố đã xâm nhập hệ thống Trump Mobile, làm lộ 3.615 hồ sơ khách hàng nhạy cảm. Bài viết phân tích chi tiết vector tấn công và rủi ro bảo mật.
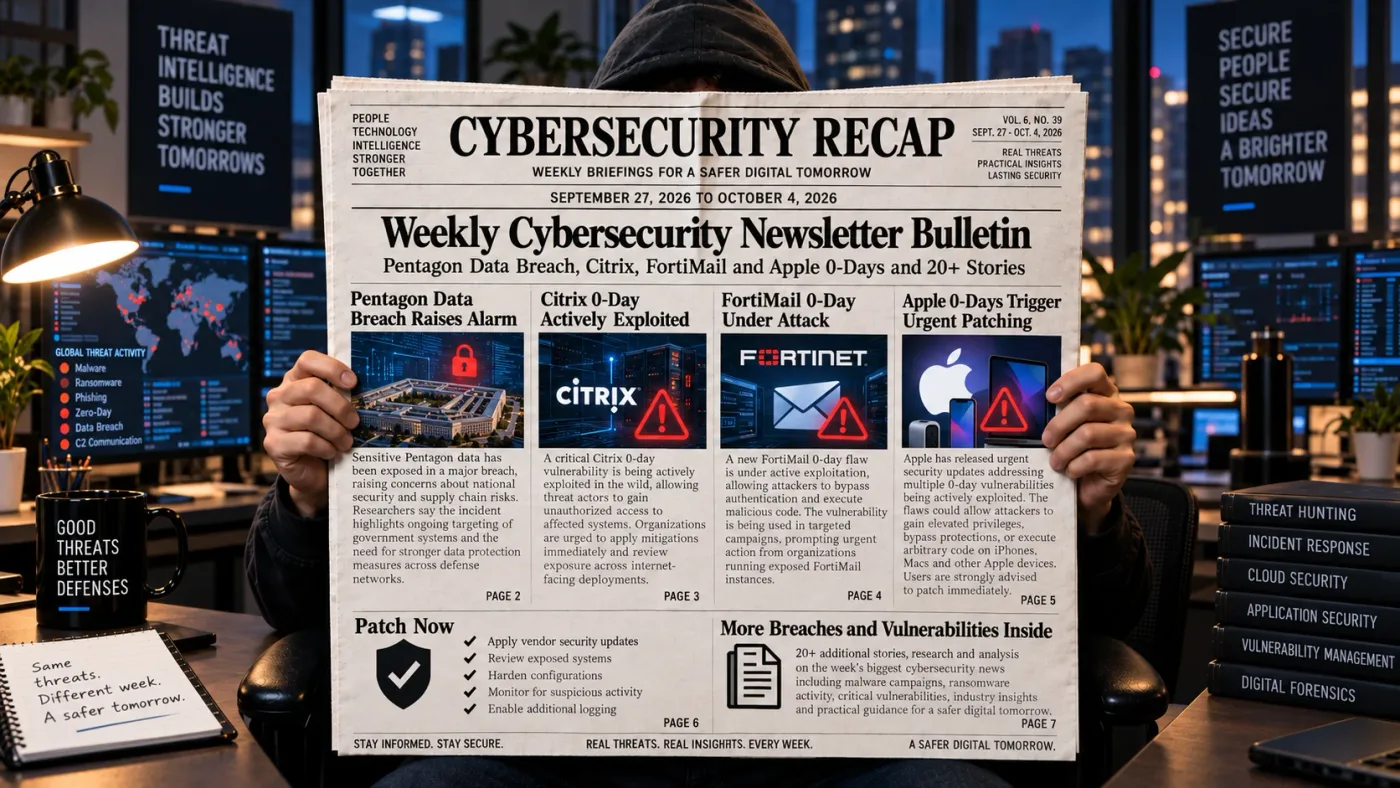
Tổng hợp các lỗ hổng zero-day nghiêm trọng trên NetScaler và FortiMail, cùng các chiến dịch tấn công sử dụng AI và sự kiện bắt giữ các nhóm tội phạm mạng khét tiếng.
Google chính thức tạm dừng tiếp nhận báo cáo lỗ hổng sản phẩm trong chương trình OSS VRP sau khi đối mặt với sự gia tăng đột biến các báo cáo tự động từ AI không hợp lệ.
Tổng hợp các lỗ hổng nghiêm trọng như CVE-2026-86950, CVE-2026-104286 cùng các chiến dịch tấn công mạng nhắm vào hạ tầng trọng yếu và dữ liệu người dùng.
Phân tích chuyên sâu về lỗ hổng RCE CVE-2026-73570 trên Zimbra Collaboration Suite, cho phép kẻ tấn công thực thi mã từ xa và đánh cắp dữ liệu nhạy cảm.
Lỗ hổng CVE-2026-104286 trên FortiMail đang bị khai thác tích cực trong thực tế, cho phép kẻ tấn công không cần xác thực ghi tệp tùy ý vào hệ thống.