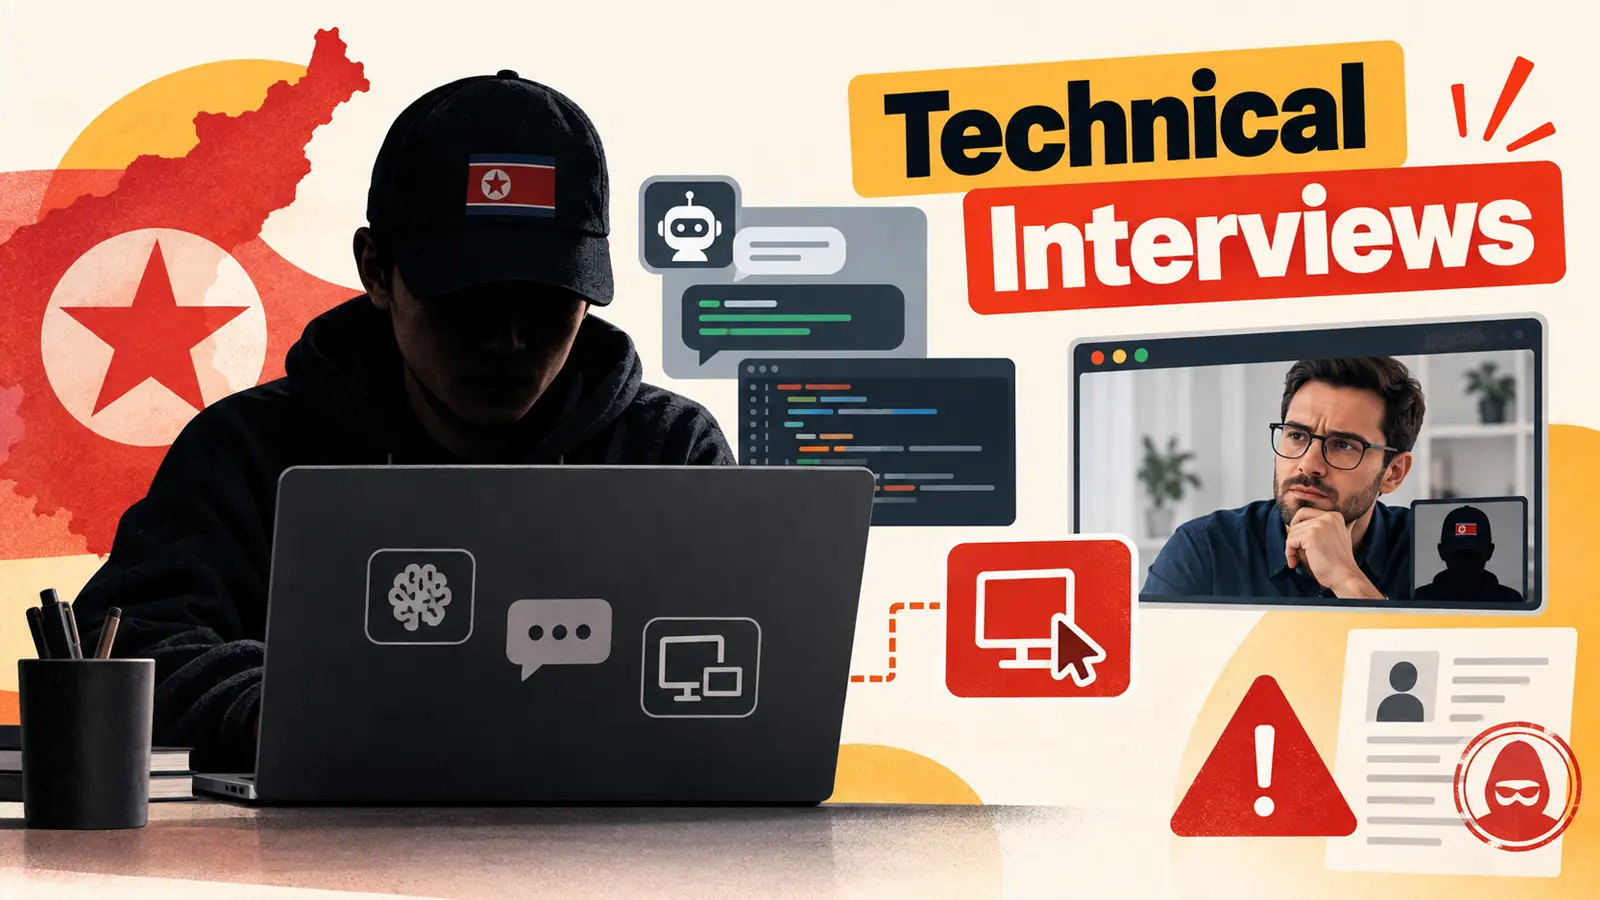
Các nhóm tội phạm tại Triều Tiên đang lợi dụng công nghệ trí tuệ nhân tạo (AI), phần mềm điều khiển từ xa và các đối tượng đóng giả để tạo vỏ bọc cho các ứng viên xin việc giả mạo trong các buổi phỏng vấn kỹ thuật. Hoạt động này biến quá trình tuyển dụng thông thường trở thành một kênh để trốn tránh các lệnh trừng phạt, gian lận bảng lương, đánh cắp dữ liệu và xâm nhập vào hệ thống của công ty.
Các phương thức lừa đảo trong tuyển dụng
Âm mưu này bắt đầu thông qua một quảng cáo việc làm được đăng tải trên cộng đồng Discord Mouse Review, tìm kiếm những người tại Hoa Kỳ, Châu Âu và Châu Mỹ Latinh có thể xuất hiện trước camera, giao tiếp với nhà tuyển dụng và cung cấp danh tính địa phương cho một nhân viên từ xa hoạt động phía sau.
Quảng cáo mô tả chi tiết về sự sắp xếp đóng vai này. Theo đó, một người tham gia địa phương sẽ bật camera, nói chuyện với khách hàng và trình bày các kỹ năng cần thiết, trong khi người điều hành thực sự sẽ hỗ trợ trong thời gian thực. Đề xuất bao gồm việc chia sẻ 35% cho người đóng vai và 65% cho người làm việc ẩn danh.
Các nhà nghiên cứu tin tưởng ở mức độ vừa phải đến cao rằng đại diện này, được biết đến với tên gọi Tec Guru, là một nhân viên IT của Triều Tiên, dựa trên các tham chiếu kỹ thuật, chi tiết hoạt động và các mẫu ngôn ngữ quan sát được. Silent Push đã chia sẻ thông tin này trong một báo cáo, cho biết họ đã tiếp cận kênh tuyển dụng và tương tác với người đứng sau nó bằng một nhân dạng được kiểm soát.
Khai thác công nghệ để giả mạo danh tính
Đối với các nhà tuyển dụng, sự sắp xếp này làm cho việc phỏng vấn từ xa trở nên không đáng tin cậy như một biện pháp kiểm tra danh tính. Trong một trường hợp liên quan đến gian lận danh tính hồ sơ xin việc bằng AI, một đối tượng bị nghi ngờ đã sử dụng tài liệu sự nghiệp giả mạo và số điện thoại VoIP để theo đuổi một vị trí từ xa.
Silent Push cho biết người điều hành đã cung cấp hướng dẫn trực tiếp qua Google Meet và đề xuất sử dụng các công cụ AI, bao gồm cả ChatGPT, để lấp đầy những lỗ hổng kiến thức trong khi người đóng vai vẫn xuất hiện trên màn hình. Kế hoạch này cũng bao gồm việc truy cập từ xa trong các bài tập lập trình, cho phép một người khác hoàn thành công việc trong khi ứng viên xuất hiện trước màn hình vẫn duy trì cuộc trò chuyện.
Các công cụ như AnyDesk, TeamViewer và Chrome Remote Desktop có thể hỗ trợ việc chuyển giao này, đặc biệt khi người phỏng vấn chỉ tập trung vào màn hình được chia sẻ. Mối quan ngại tương tự đã xuất hiện trong các báo cáo về việc làm giả ID và sử dụng desktop từ xa, nơi phần mềm quản lý từ xa được liên kết với các nỗ lực che giấu hoạt động của người điều hành thực tế.
Đại diện này đã khuyên các nhà nghiên cứu sử dụng Astrill VPN. Khuyến nghị này, cùng với Telegram và số điện thoại VoIP kiểu Mỹ, là một phần của bức tranh hoạt động, chứ không phải là bằng chứng đơn lẻ.
Rủi ro tiềm ẩn từ hoạt động tuyển dụng giả mạo
Mối đe dọa tức thời không chỉ giới hạn ở một buổi phỏng vấn yếu kém. Một khi một nhân viên giả mạo được tuyển dụng, tổ chức có thể đối mặt với một nhân viên nội bộ có khả năng sao chép mã độc quyền, thu thập thông tin nhạy cảm hoặc yêu cầu tiền để đổi lấy việc không công bố tài liệu bị đánh cắp.
Các khoản thanh toán cũng có thể được chuyển qua tài khoản ngân hàng của người đóng vai trước khi tiền được chuyển đi tiếp. Các công ty cũng có thể đối mặt với rủi ro về lệnh trừng phạt nếu họ vô tình thanh toán cho một nhân viên Triều Tiên thông qua một bên trung gian.
Một cảnh báo đa quốc gia vào ngày 31 tháng 7 năm 2026 đã kêu gọi tăng cường kiểm tra danh tính và giám sát các bất thường trong thanh toán, một mối quan ngại cũng được đề cập trong các cảnh báo về nhân viên IT Triều Tiên.
Biện pháp phòng ngừa và bảo vệ
Các nhóm tuyển dụng nên xác minh vị trí thực tế của ứng viên bằng các kiểm tra độc lập, xác nhận rằng các tài liệu nhận dạng và chi tiết thanh toán khớp nhau, và coi những thay đổi tài khoản bất thường là những dấu hiệu cảnh báo.
Các cuộc phỏng vấn trực tiếp nên bao gồm xác minh video được quản lý và các bài tập kỹ thuật có thể phát hiện sự hỗ trợ từ bên ngoài, thay vì chỉ dựa vào một luồng camera duy nhất. Các nhóm bảo mật cũng nên giới hạn quyền truy cập của nhân viên mới vào những gì cần thiết cho vai trò của họ, giám sát hoạt động tài khoản ban đầu và điều tra các công cụ điều khiển từ xa bất thường hoặc các phiên kéo dài.
Những biện pháp phòng ngừa này rất quan trọng vì các hoạt động của nhân viên giả mạo có thể trùng lặp với các cuộc tấn công do nhà tuyển dụng thực hiện, bao gồm cả các chiến dịch của nhân viên Triều Tiên sử dụng các nhiệm vụ mã hóa độc hại nhắm vào người tìm việc.
Cuộc điều tra này cho thấy hoạt động lừa đảo có thể dễ dàng kết hợp kỹ thuật xã hội với công nghệ văn phòng phổ biến như thế nào. Các tổ chức nên coi việc tuyển dụng là một phần của chu vi bảo mật của họ: xác minh danh tính, xác minh địa điểm và đảm bảo rằng người hoàn thành phỏng vấn là người sẽ được cấp quyền truy cập sau khi được tuyển dụng.
Các chỉ số xâm nhập (IoCs) được cung cấp trong báo cáo gốc, nhưng chúng tôi không hiển thị chi tiết tại đây do yêu cầu chỉ cung cấp thông tin từ nội dung nguồn. Lưu ý: Địa chỉ IP và tên miền được làm sạch (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài không mong muốn. Chỉ cần phục hồi chúng trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các biện pháp phòng ngừa này rất quan trọng để ngăn chặn các cuộc tấn công mạng tinh vi, giảm thiểu rủi ro bảo mật và bảo vệ thông tin nhạy cảm của tổ chức.