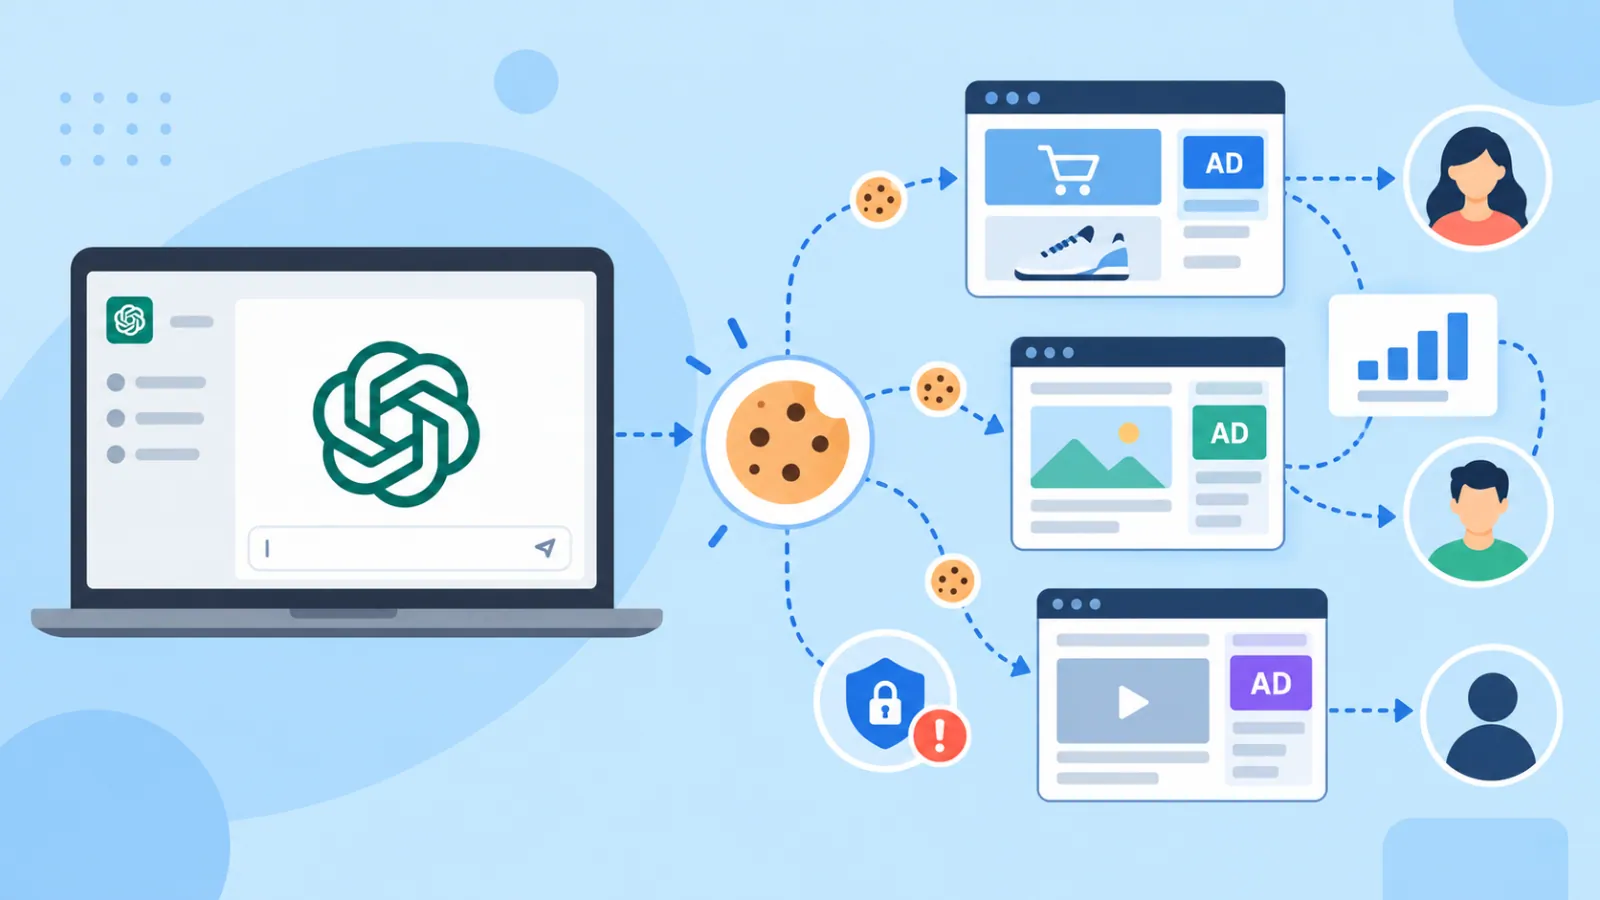
Hệ thống đo lường quảng cáo của OpenAI dường như đang sử dụng một cookie cross-site, có khả năng liên kết hoạt động trên các trang web của nhà quảng cáo với tài khoản ChatGPT của người dùng. Lỗ hổng CVE này có thể gây ra các vấn đề nghiêm trọng về quyền riêng tư.
Cookie có tên __obi được tạo khi người dùng truy cập ChatGPT và có thể được gửi trở lại OpenAI khi người dùng truy cập các trang web chạy pixel quảng cáo của OpenAI. Cơ chế này đã được sao chép độc lập trên thiết bị di động và quan sát thấy trên 936 pixel quảng cáo trên 1.029 tên miền.
Cơ chế này tương tự như tính năng theo dõi chuyển đổi cross-site mà các nền tảng quảng cáo lớn đang sử dụng. Tuy nhiên, việc kết nối nó với một dịch vụ AI đặt ra những câu hỏi mới về quyền riêng tư.
Khi người dùng mở ChatGPT, trình duyệt sẽ tạo một mã định danh ngẫu nhiên và yêu cầu một token được ký có thời hạn ngắn từ backend của OpenAI. Token này chứa một giá trị chủ thể được liên kết với tài khoản, một mã định danh obi và quyết định đồng ý của người dùng, được đánh dấu là analytics_allowed.
Sau đó, ChatGPT sẽ gửi token này đến bzr.openai.com, một trình thu thập dữ liệu quảng cáo của OpenAI mà nội bộ có thể được gọi là “Bazaar”. Trình thu thập dữ liệu này sẽ phản hồi bằng cách đặt cookie __obi cho miền .openai.com.
Cookie này được cấu hình với SameSite=None và Secure, cho phép trình duyệt đưa nó vào các yêu cầu cross-site. Nó cũng có thời hạn tối đa là một năm. Cấu hình này làm cho __obi khác biệt so với các cookie khác của OpenAI, vốn được báo cáo là bị chặn trong các yêu cầu bên thứ ba do các hạn chế về miền hoặc cài đặt SameSite=Lax.
Thu thập dữ liệu từ các trang web của nhà quảng cáo
Các nhà quảng cáo mua quảng cáo ChatGPT có thể thêm pixel đo lường của OpenAI vào trang web của họ. Pixel này sẽ tải mã từ cơ sở hạ tầng của OpenAI và gửi các sự kiện chuyển đổi đến bzr.openai.com.
Khi một khách truy cập đã có cookie __obi, trình duyệt có thể tự động đính kèm mã định danh đó vào các yêu cầu. Điều này cho phép OpenAI nhận thông tin về các trang mà người dùng truy cập trên các trang web của nhà quảng cáo bên thứ ba, bao gồm các trang sản phẩm, URL bài viết, quy trình mua hàng và các sự kiện chuyển đổi. Đây là một dạng rủi ro bảo mật tiềm ẩn.
Mặc dù các chuỗi truy vấn đã bị xóa khỏi các URL được quan sát, đường dẫn trang vẫn hiển thị. Các đường dẫn này được báo cáo bao gồm các trang liên quan đến tình trạng y tế, giải pháp nợ và các dịch vụ yêu cầu pháp lý.
Phần mềm quảng cáo cũng thu thập dữ liệu từ các trang của nhà quảng cáo. Nó có thể nhận dữ liệu được nhà quảng cáo truyền đi một cách cố ý. Dữ liệu này có thể bao gồm thông tin được lấy từ các biểu mẫu, nội dung trang được hiển thị và hệ thống quản lý thẻ.
Theo Buchodi, dữ liệu quan sát được bao gồm các địa chỉ email đã được băm (hashed), số điện thoại, tên và các trường liên quan đến vị trí. Quốc gia, khu vực, thành phố và mã bưu chính có thể được truyền đi dưới dạng văn bản thuần.
Pixel của OpenAI được báo cáo là giám sát window.dataLayer, lớp dữ liệu của Adobe và các lớp Google Tag Manager đã được đổi tên. Trong lưu lượng truy cập được quan sát, thông tin nhận dạng được thu thập tự động xuất hiện thường xuyên hơn dữ liệu do nhà quảng cáo cung cấp.
Phạm vi ảnh hưởng và các vấn đề về quyền riêng tư
Quá trình theo dõi này có thể hoạt động ngay cả khi người dùng không đăng nhập. Người dùng ẩn danh nhận được một mã định danh thiết bị được liên kết, mã này duy trì ổn định trong ít nhất 27 ngày. Tuy nhiên, cơ chế này chủ yếu được thử nghiệm trên Chrome cho Android.
Tính năng Chống Theo dõi Thông minh (Intelligent Tracking Prevention) của Safari chặn cookie của bên thứ ba, có nghĩa là phương pháp theo dõi này không nên hoạt động trên trình duyệt Safari hoặc iOS dựa trên WebKit. Điều này cho thấy sự khác biệt trong cách các trình duyệt xử lý cookie cross-site.
Chính sách cookie của OpenAI liệt kê __obi là một cookie phân tích (analytics cookie), không phải là cookie tiếp thị. Các token đồng bộ được quan sát thấy được cấp khi sự đồng ý cho phân tích được cấp, ngay cả trong các trường hợp sự đồng ý cho tiếp thị bị từ chối.
OpenAI đã ghi nhận một yêu cầu điều tra về quyền riêng tư nhưng không đưa ra phản hồi chi tiết về việc phân loại hoặc hành vi đồng ý tại thời điểm báo cáo. Các nhà nghiên cứu đã chỉ ra rằng việc thu thập dữ liệu này có thể dẫn đến thông tin rò rỉ nếu không được quản lý cẩn thận. Đây là một khía cạnh quan trọng cần lưu ý trong bối cảnh an ninh mạng hiện nay.
Để hiểu rõ hơn về các biện pháp bảo vệ, người dùng có thể tham khảo các khuyến nghị của CISA về nâng cao nhận thức an ninh mạng.