Một nền tảng phishing-as-a-service (PhaaS) mới có tên là Greatness đã xuất hiện, tập trung vào việc đánh cắp quyền truy cập Microsoft 365. Nền tảng này hoạt động hiệu quả ngay cả khi các tổ chức đã triển khai xác thực đa yếu tố (MFA) để ngăn chặn việc chiếm đoạt tài khoản.
Greatness không chỉ đơn thuần thu thập mật khẩu mà còn có khả năng thu giữ các sign-in token hợp lệ. Điều này cho phép kẻ tấn công đăng nhập vào các dịch vụ đám mây dưới danh tính của nạn nhân.
Greatness PhaaS: Phương thức hoạt động và kỹ thuật tấn công
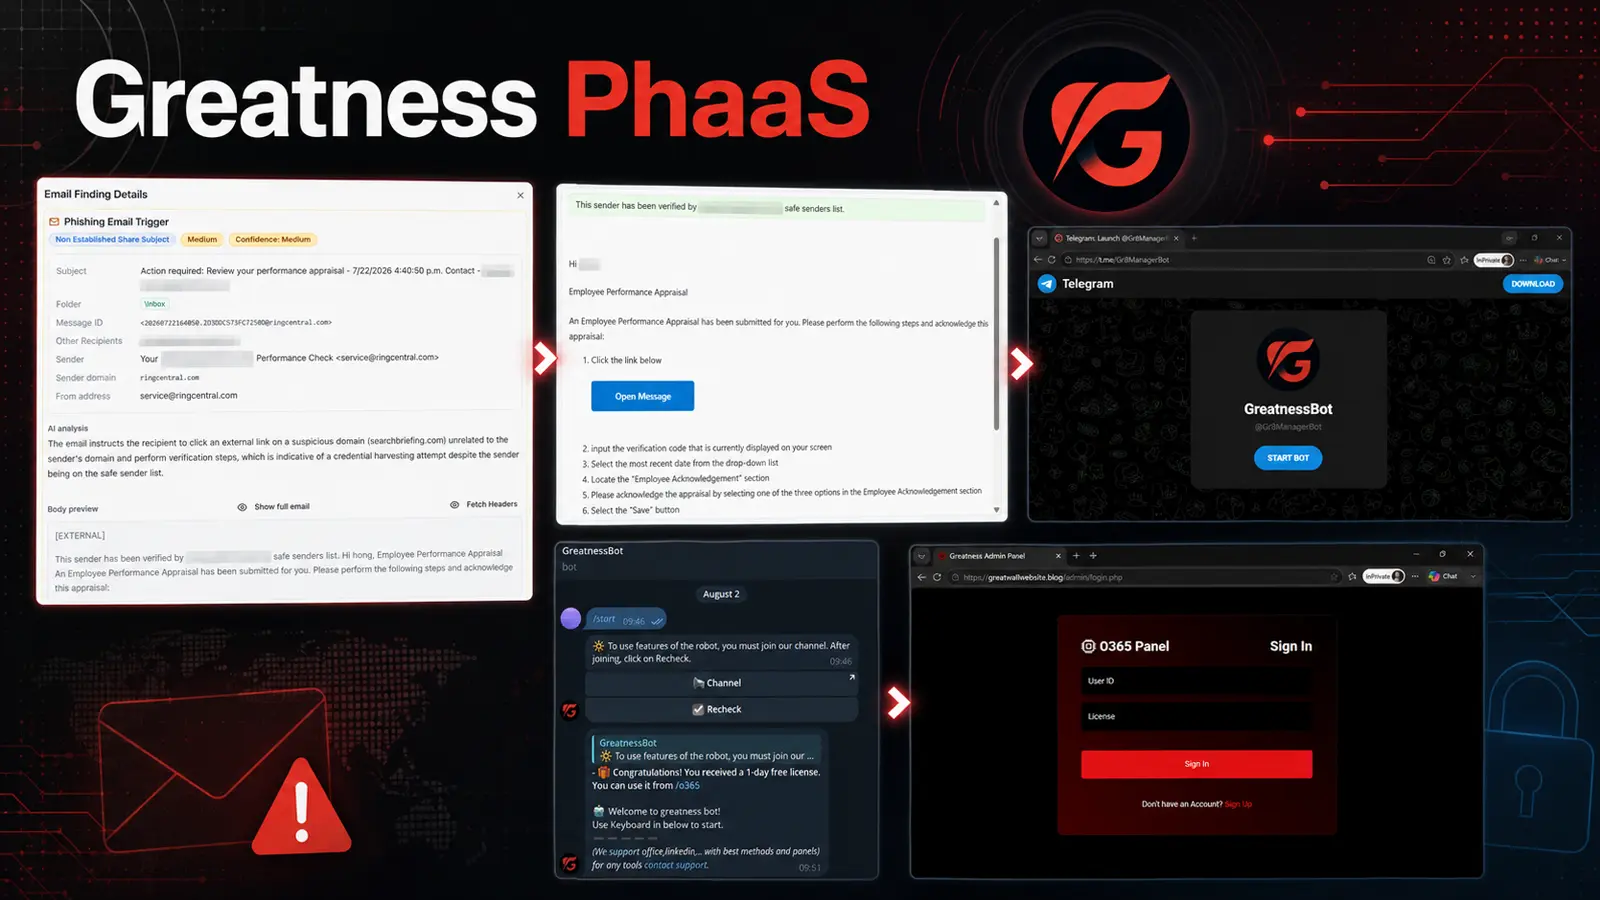
Các nhà phân tích tại ZeroBEC đã phát hiện ra hoạt động của Greatness khi điều tra bốn email được gửi đến một tổ chức được bảo vệ. Theo báo cáo của ZeroBEC, chiến dịch này kết hợp các kỹ thuật như real-time login relays, device-code phishing và một dịch vụ điều hành được quản lý tập trung thông qua Telegram.
Greatness ban đầu xuất hiện dưới dạng một bộ công cụ phishing, nhưng đã phát triển thành một dịch vụ cung cấp cho kẻ tấn công các lure (mồi nhử) được chuẩn bị sẵn, tên miền có thể cấu hình và các công cụ để nhắm mục tiêu vào Microsoft 365, iCloud, Yahoo và Google Workspace.
Chiến dịch lừa đảo sử dụng email giả mạo
Một chiến dịch gần đây đã sử dụng các email giả mạo thông báo tin nhắn thoại từ RingCentral và email đánh giá hiệu suất để tiếp cận hộp thư của nạn nhân. Các email này đã thất bại trong các kiểm tra SPF, DKIM và DMARC.
Tuy nhiên, các loại trừ safe-sender dựa trên tên miền đã ghi đè các lỗi xác thực này. Điều này biến một cài đặt tiện lợi thành một lỗ hổng mà kẻ tấn công có thể khai thác.
Các nhà nghiên cứu đã quan sát thấy kẻ tấn công sử dụng các tin nhắn thoại trông giống thật, thúc giục người nhận mở một bản ghi âm hoặc thông báo đánh giá được cho là có liên quan. Chuỗi phân phối bắt đầu bằng việc mạo danh một thương hiệu đáng tin cậy và có thể đi qua nhiều lần chuyển hướng trước khi đến một trang do kẻ tấn công kiểm soát.
Kỹ thuật vượt qua lớp bảo vệ
Nền tảng Greatness còn tích hợp khả năng kiểm tra trình duyệt tự động và yêu cầu người dùng hoàn thành một bước xác minh con người. Cách tiếp cận phân lớp này có thể làm giảm hiệu quả của các công cụ quét thông thường và phản ánh các chiến thuật được mô tả trong các chiến dịch vượt qua MFA gần đây.
Ở giai đoạn cuối cùng, Greatness hoạt động như một live relay (bộ chuyển tiếp trực tiếp) giữa nạn nhân và Microsoft 365. Nạn nhân thấy thương hiệu xác thực của tổ chức, nhập mật khẩu và hoàn thành quy trình xác thực đa yếu tố (MFA) thông thường. Bộ chuyển tiếp sau đó nhận được authentication token đã cấp, do đó kẻ tấn công không cần phải vượt qua MFA trực tiếp.
Sự khác biệt này rất quan trọng trong quá trình ứng phó sự cố. Việc chỉ đặt lại mật khẩu có thể không loại bỏ được quyền truy cập vì các token hiện có và refresh token vẫn có thể hoạt động.
Phương thức tấn công bằng device-code
Greatness cũng cung cấp một phương thức tấn công thông qua device-code, sử dụng các trang web có chủ đề tài liệu để thuyết phục người dùng nhập mã và phê duyệt một lần đăng nhập. Điều này cung cấp cho kẻ tấn công một tuyến đường thứ hai khi bộ chuyển tiếp trực tiếp không khả thi.
Hạ tầng nền tảng được chia sẻ có nghĩa là cơ sở hạ tầng chiến dịch có thể thay đổi trong khi các mẫu hoạt động cốt lõi vẫn được duy trì. Chiến dịch này cho thấy rằng các biện pháp bảo vệ email có thể thất bại do cấu hình sai, chứ không phải do sản phẩm bảo mật bị lỗi.
Khuyến nghị và phát hiện
Các tổ chức nên kiểm tra lại mọi danh sách safe-sender và các quy tắc loại trừ trong transport rule, đặc biệt là đối với các nhà cung cấp phần mềm phổ biến. Một tên miền chỉ nên nhận được sự đối xử đặc biệt khi thư của nó cũng vượt qua các kiểm tra xác thực dự kiến.
Các thông báo về vi phạm dữ liệu từ nhà cung cấp cũng nên kích hoạt việc xem xét tương tự. Danh sách khách hàng có thể tiết lộ những công ty nào có khả năng tin tưởng một tên miền nhà cung cấp, tạo điều kiện cho việc giả mạo thuyết phục.
Các nhóm bảo mật có thể cải thiện khả năng phát hiện bằng cách kiểm tra xem người gửi, thương hiệu được tuyên bố và tên miền đích có khớp nhau không. Đây là một mẫu hình tương tự được quan sát thấy khi các tài khoản Outlook bị xâm nhập lan truyền các liên kết đánh cắp thông tin đăng nhập.
Các đội ngũ an ninh mạng nên chủ động tìm kiếm các tên miền, địa chỉ proxy, cookie Laravel không mong muốn và quyền truy cập nhanh chóng vào nhiều dịch vụ Microsoft 365 từ một mạng mới.
Họ cũng nên điều tra các lần đăng nhập được MFA phê duyệt từ cơ sở hạ tầng lưu trữ hoặc VPN không khớp với vị trí hoặc thiết bị thông thường của người dùng.
Phát hiện xâm nhập và ứng phó sự cố
Sau một sự cố nghi ngờ bị xâm nhập theo phương thức AiTM (Adversary-in-the-Middle), các nhà ứng phó sự cố nên thu hồi tất cả các token đang hoạt động và token làm mới, xoay vòng thông tin đăng nhập, kiểm tra các quy tắc hộp thư và sự đồng ý của OAuth, đồng thời xem xét hoạt động của Microsoft Graph.
Việc chặn hạ tầng đã biết có thể hữu ích, nhưng việc giám sát hành vi là rất quan trọng vì những kẻ tấn công phishing có thể thay thế nhanh chóng các tên miền và các nút proxy.
Chỉ số Compromise (IoCs)
Các chỉ số về sự thỏa hiệp (IoCs) có thể bao gồm các tên miền, địa chỉ proxy và cookie Laravel không mong muốn. Ngoài ra, cần chú ý đến các truy cập nhanh chóng tới nhiều dịch vụ Microsoft 365 từ một mạng mới hoặc các lần đăng nhập MFA được phê duyệt từ các địa điểm hoặc thiết bị bất thường.
Thông tin chi tiết về các chỉ số này thường được ghi lại trong các bản ghi hệ thống và có thể được sử dụng để phát hiện các hoạt động độc hại. Việc phân tích các IoCs này giúp các tổ chức xác định và phản ứng kịp thời với các mối đe dọa mạng tiềm ẩn.
Nguồn tham khảo về cuộc tấn công này cung cấp thêm thông tin chi tiết và các chỉ số kỹ thuật có thể hữu ích cho việc phát hiện tấn công.