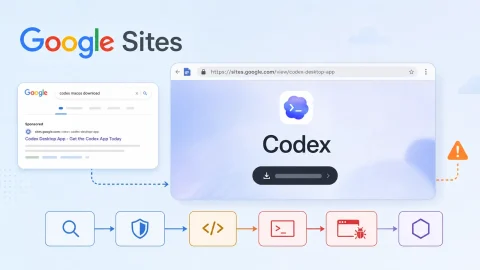
Các chiến dịch tấn công phishing sử dụng trí tuệ nhân tạo (AI) đang phát triển nhanh chóng, vượt ra ngoài các phương thức phát tán mã độc truyền thống. Sân chiến đấu hiện dịch chuyển trực tiếp vào trình duyệt web, nơi những kẻ tấn công có thể chiếm đoạt các phiên hoạt động. Chúng có khả năng vượt qua xác thực đa yếu tố (MFA) và né tránh các biện pháp kiểm soát bảo mật điểm cuối thông thường.
Mô hình mối đe dọa mạng mới nổi này buộc các trung tâm vận hành bảo mật (SOC) phải suy nghĩ lại về cách phát hiện, điều tra và ngăn chặn các cuộc tấn công phishing. Kẻ tấn công ngày càng dựa vào kỹ thuật Adversary-in-the-Middle (AiTM) và các mồi nhử do AI tạo ra. Điều này khác biệt đáng kể so với việc sử dụng các payload thực thi độc hại truyền thống.
Sự Chuyển Đổi trong Kỹ Thuật Tấn Công Phishing
Từ Mã Độc Truyền Thống đến Chiếm Đoạt Phiên Trình Duyệt
Các biện pháp phòng thủ truyền thống như cổng email, giải pháp phát hiện và phản hồi điểm cuối (EDR), cùng với hộp cát dựa trên tệp, vẫn giữ vai trò quan trọng. Tuy nhiên, những phương pháp này không còn đủ để đối phó với sự tinh vi của các cuộc tấn công hiện đại.
Các cuộc tấn công phishing hiện nay thường không để lại bất kỳ tệp độc hại hay tiến trình đáng ngờ nào trên hệ thống. Thay vào đó, chúng diễn ra hoàn toàn trong các phiên trình duyệt hợp pháp.
Kẻ tấn công lợi dụng sự tin cậy vào các miền hợp lệ và chuỗi chuyển hướng đa tầng. Chúng sử dụng các trang phishing được hiển thị động. Mục tiêu là thu thập thông tin xác thực thông qua giao diện trông giống hệt các dịch vụ doanh nghiệp hợp pháp.
Khai Thác Mã Thông Báo Phiên và Vượt Qua MFA
Trong nhiều trường hợp, kẻ tấn công khai thác mã thông báo phiên (session tokens) thay vì mật khẩu tĩnh. Điều này cho phép chúng vượt qua MFA một cách hiệu quả.
Việc này cũng giúp kẻ tấn công duy trì quyền truy cập liên tục vào các tài khoản và hệ thống. Tác động tài chính và vận hành của sự thay đổi này là rất đáng kể đối với các tổ chức.
Kẻ tấn công, bằng cách này, có thể đạt được mục tiêu chiếm quyền điều khiển tài khoản người dùng mà không cần trực tiếp đánh cắp mật khẩu. Đây là một thách thức lớn đối với an ninh mạng hiện đại.
Thách Thức Đối Với Khả Năng Hiển Thị và Phát Hiện Tấn Công Phishing Hiện Đại
Thiếu Khả Năng Hiển Thị trong Phiên HTTPS Mã Hóa
Một trong những thách thức chính đối với các nhóm SOC là thiếu khả năng hiển thị vào các phiên HTTPS được mã hóa. Đây là nơi các cuộc tấn công phishing này diễn ra.
Hoạt động phishing thường ẩn mình trong lưu lượng mã hóa hợp pháp. Điều này làm cho các công cụ giám sát mạng truyền thống thất bại trong việc phát hiện tấn công và các mẫu hành vi độc hại.
Sự che giấu này cho phép kẻ tấn công thực hiện các hoạt động thu thập thông tin và chiếm đoạt phiên mà không bị phát hiện. Đây là một lỗ hổng nghiêm trọng trong các biện pháp phòng thủ hiện có.
Nâng Cao Khả Năng Phát Hiện Với Công Nghệ Sandbox Hiện Đại
Phân Tích Cấp Độ Trình Duyệt và Giải Mã SSL Tự Động
Các công nghệ sandboxing hiện đại đang giải quyết khoảng trống về khả năng hiển thị này. Chúng chuyển trọng tâm sang phân tích cấp độ trình duyệt, cho phép các nhà phân tích quan sát các cuộc tấn công như cách người dùng trải nghiệm.
Các nền tảng này cung cấp ngữ cảnh đầy đủ về các mối đe dọa trong trình duyệt. Chúng bao gồm chuỗi chuyển hướng trực tiếp, các thay đổi trong Mô hình Đối tượng Tài liệu (DOM) và các tập lệnh được tiêm động.
Một khả năng cốt lõi trong khung này là giải mã SSL tự động. Kỹ thuật này trích xuất khóa phiên trực tiếp từ bộ nhớ tiến trình. Nó tiết lộ lưu lượng truy cập web được mã hóa mà không cần dựa vào các proxy man-in-the-middle xâm lấn.
Như đã nêu bật trong báo cáo về khả năng phục hồi phishing của doanh nghiệp của ANY.RUN Enterprise Phishing Resilience Report, việc kiểm tra lưu lượng truy cập phiên đã giải mã cho phép các nhóm bảo mật xác minh các payload phishing. Nó cũng giúp phát hiện các sửa đổi DOM mà lẽ ra sẽ bị ẩn sau mã hóa HTTPS.
Tận Dụng Threat Intelligence để Đối Phó với Tấn Công Phishing
Chuyển Đổi Artifacts Thành Quy Tắc Phát Hiện Persistent
Ngoài việc phát hiện ban đầu, các cuộc điều tra tấn công phishing hiện đại phụ thuộc nhiều vào quy trình làm việc của threat intelligence. Các quy trình này biến các artifact phiên trình duyệt tạm thời thành các quy tắc phát hiện liên tục.
Các yếu tố DOM, biến tập lệnh duy nhất và trường biểu mẫu ẩn được thu thập trong quá trình thực thi trình duyệt có thể được chuyển đổi thành quy tắc YARA. Điều này cho phép các nhà phân tích bảo mật từ một URL phishing duy nhất chuyển sang khám phá hạ tầng liên quan.
Chúng cũng có thể phát hiện các mẫu mã độc được kết nối và các chiến dịch tấn công của tác nhân đe dọa rộng lớn hơn. Đây là một bước tiến quan trọng trong việc chủ động bảo vệ.
Bằng cách tận dụng việc trích xuất artifact tinh vi, một cuộc điều tra URL duy nhất có thể khám phá hàng trăm Chỉ số Thỏa hiệp (IOC) liên quan. Việc tích hợp những hiểu biết này vào săn lùng mối đe dọa doanh nghiệp giúp phát hiện tấn công sớm chủ động threat intelligence cybersecurity.
Điều này diễn ra trước khi hạ tầng phishing mở rộng trên toàn mạng lưới của công ty. Danh sách các IOC có thể bao gồm:
- Tên miền và địa chỉ IP độc hại
- URL chuyển hướng
- Hash của các tập lệnh hoặc tệp liên quan
- Các mẫu HTML hoặc CSS đặc trưng của trang phishing
Tự Động Hóa Threat Intelligence và Phản Ứng Sự Cố
Việc thu thập threat intelligence chỉ hiệu quả nếu nó có thể được triển khai nhanh chóng. Các nguồn cấp dữ liệu threat intelligence tự động automated threat intelligence feeds được tích hợp trực tiếp vào các nền tảng SIEM, SOAR và EDR cho phép các tổ chức liên tục phát hiện tấn công phishing mới nổi.
Điều này loại bỏ nhu cầu quản lý IOC thủ công tốn thời gian. Kết nối các chỉ số sandbox trực tiếp với quy trình làm việc SIEM tự động SIEM automation trang bị cho các nhóm SOC khả năng tự động cô lập các phiên bị xâm nhập.
Họ có thể thu hồi các mã thông báo xác thực bị đánh cắp và chặn hạ tầng C2 độc hại trong thời gian thực. Điều này giúp ngăn chặn kịp thời các nỗ lực chiếm quyền điều khiển.
Sự chuyển đổi sang tấn công phishing không sử dụng mã độc đại diện cho một sự thay đổi cơ bản trong chiến lược của kẻ tấn công. Thay vì dựa vào các tệp thực thi nhị phân, các tác nhân đe dọa đang trực tiếp nhắm mục tiêu vào danh tính, tính toàn vẹn của phiên và sự tin cậy của người dùng trong trình duyệt.
Các tổ chức điều chỉnh quy trình làm việc SOC của mình để kết hợp khả năng hiển thị cấp độ trình duyệt, giải mã SSL dựa trên bộ nhớ và tích hợp threat intelligence tự động sẽ có vị trí tốt nhất. Họ sẽ sẵn sàng giảm thiểu hành vi trộm cắp phiên do AI điều khiển trước khi các hệ thống quan trọng bị xâm phạm.
Trong kỷ nguyên mà bề mặt tấn công chính nằm trong trình duyệt web, việc quan sát tương tác trực tiếp của người dùng và các hành vi DOM động là điều cần thiết. Điều này giúp ngăn chặn các chiến dịch tấn công phishing do AI điều khiển, bảo vệ toàn diện hơn các hệ thống của tổ chức.