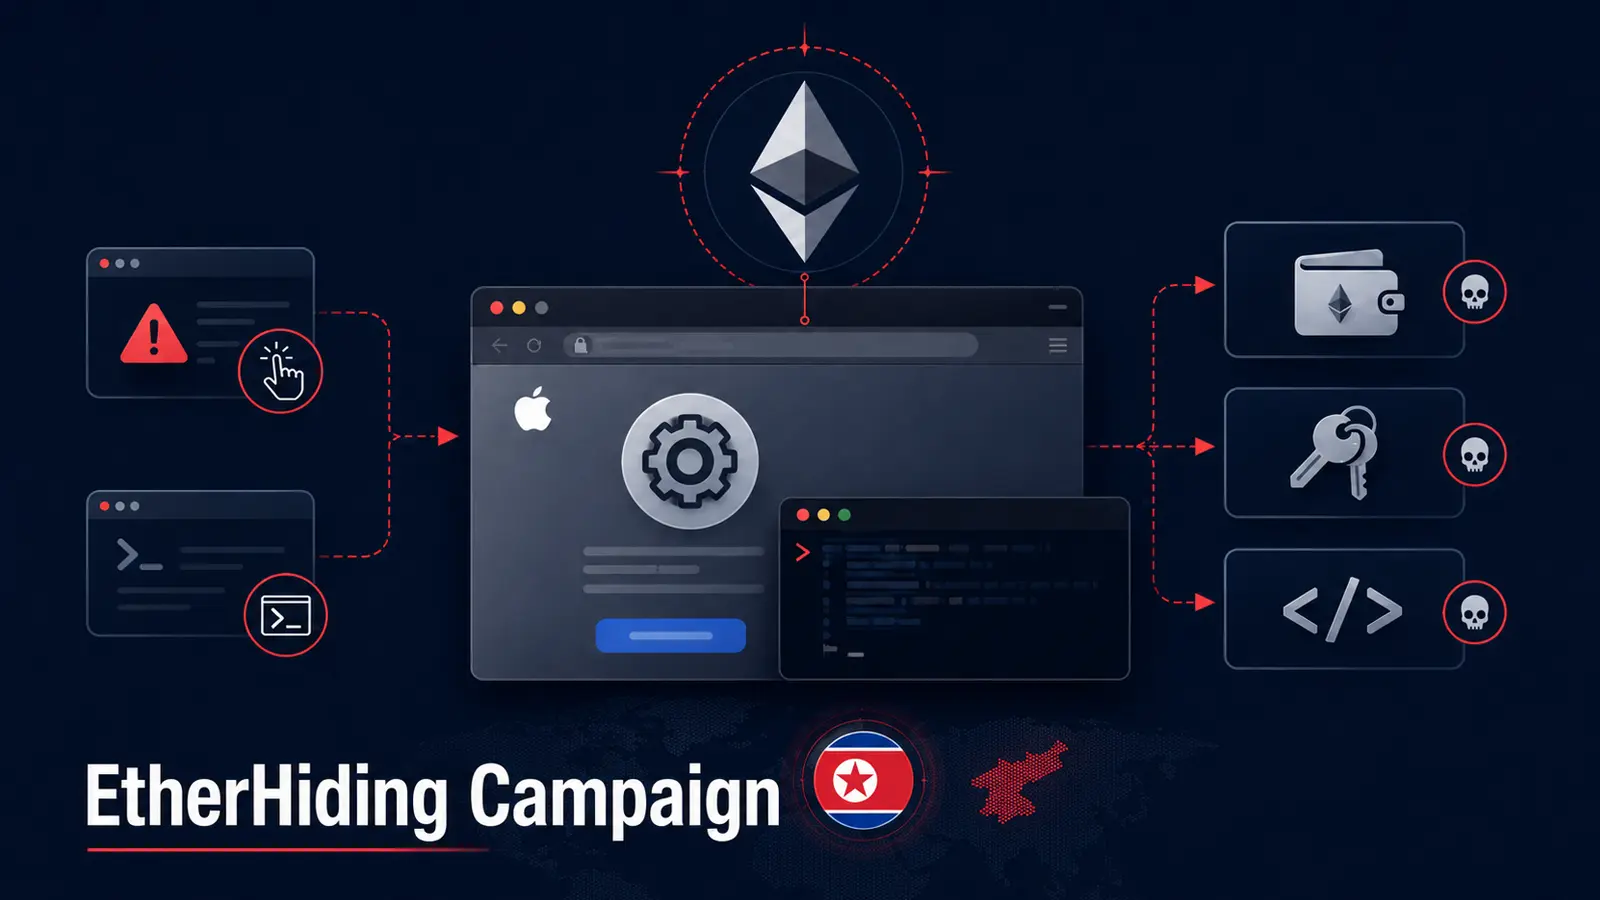
Một chiến dịch tấn công mạng phức tạp đang nhắm mục tiêu vào người dùng macOS thông qua các màn hình cập nhật giả mạo. Mục tiêu chính của chiến dịch này là thực hiện đánh cắp dữ liệu nhạy cảm, bao gồm ví tiền điện tử, dữ liệu trình duyệt và thông tin đăng nhập của nhà phát triển. Đây là một mối đe dọa đáng kể, biến một tìm kiếm web thông thường thành điểm khởi đầu tiềm năng cho một sự xâm nhập nghiêm trọng.
Kỹ Thuật Lừa Đảo và Quy Trình Xâm Nhập Ban Đầu
Cuộc tấn công bắt đầu với một kỹ thuật lừa đảo kiểu ClickFix, tạo ra một trang trình duyệt trông giống như một máy Mac bị đóng băng hoặc đang khởi động lại. Người dùng sẽ thấy thông báo hướng dẫn mở ứng dụng Terminal và dán một lệnh đã được trang web độc hại sao chép vào clipboard của họ.
Hành động này, tưởng chừng như vô hại, chính là bước đầu tiên để chuỗi lây nhiễm được kích hoạt. Các nhà phân tích bảo mật đã phát hiện hoạt động này trong quá trình điều tra một sự cố quảng cáo độc hại liên quan đến hoạt động nghiên cứu trực tuyến thông thường.
Các nhà nghiên cứu đã liên kết các phương pháp của chiến dịch này với hoạt động của nhóm UNC5342 và Contagious Interview. Đặc biệt, phương thức phát tán đã mở rộng ra ngoài các hình thức lừa đảo tuyển dụng công việc hoặc nhà phát triển giả mạo thông thường.
Quá Trình Triển Khai Mã Độc và Cơ Chế Duy Trì Quyền Truy Cập
Khi người dùng thực thi lệnh đã dán, một trình thả (dropper) sẽ cài đặt Node.js và khởi chạy một trojan truy cập từ xa (RAT) đã bị che giấu. Mã độc macOS này không dựa vào một máy chủ truyền thống cố định để nhận lệnh điều khiển.
Thay vào đó, nó truy vấn các hợp đồng thông minh Ethereum để lấy chi tiết máy chủ chỉ huy và kiểm soát (C2) trực tiếp. Cách tiếp cận này được gọi là EtherHiding, một kỹ thuật làm cho việc phá vỡ hoạt động của mã độc trở nên khó khăn hơn.
Hợp đồng thông minh đóng vai trò là một lớp cấu hình linh hoạt. Điều này cho phép những kẻ tấn công cập nhật cơ sở hạ tầng đích mà không cần thay đổi mã độc macOS đã được cài đặt trên máy Mac của nạn nhân. Một mô hình giải quyết blockchain tương tự cũng đã xuất hiện trong các hoạt động mã độc EtherHiding gần đây, như báo cáo về Sharkstealer đã chỉ ra.
Backdoor kiểm tra định kỳ khoảng mỗi năm phút và có khả năng thực thi mã JavaScript do kẻ tấn công cung cấp. Nó cũng tạo ra sự kiên trì thông qua các mục nhập LaunchAgent, thay đổi cấu hình shell (.zshrc, .bash_profile), và các tệp ẩn trong thư mục cache.
Những cơ chế này giúp mã độc macOS duy trì hoạt động ngay cả sau khi hệ thống được khởi động lại. Các nhà nghiên cứu đã tìm thấy hai hợp đồng cấu hình Ethereum được nhúng trong mã độc. Các hợp đồng này không giữ số dư hay được sử dụng để chứa tiền điện tử bị đánh cắp.
Tuy nhiên, chúng chỉ định các thiết bị bị nhiễm tới cơ sở hạ tầng riêng biệt cho backdoor và tiện ích mở rộng trình duyệt độc hại. Bạn có thể tham khảo thêm chi tiết về chiến dịch này tại báo cáo của AllSecure: AllSecure: ClickFix & EtherHiding.
Mục Tiêu Đánh Cắp Dữ Liệu và Ảnh Hưởng Hệ Thống
Sau khi thiết lập quyền truy cập, mã độc macOS triển khai một công cụ đánh cắp thông tin (infostealer). Công cụ này tìm kiếm dữ liệu từ 157 ví tiền điện tử khác nhau. Ngoài ra, nó còn thu thập các thông tin quan trọng khác.
- Mật khẩu trình duyệt đã lưu trữ
- Cookies và lịch sử duyệt web
- Dấu trang (bookmarks)
- Tài liệu SSH (khóa, cấu hình)
- Thông tin đăng nhập đám mây (cloud credentials)
- Tệp cấu hình npm
- Keystore của Foundry
Những thông tin này có thể phơi bày các môi trường phát triển, gây ra những rủi ro bảo mật nghiêm trọng. Chiến dịch sau đó âm thầm thêm một tiện ích mở rộng Chrome độc hại được ngụy trang dưới tên Google Drive Offline.
Tiện ích mở rộng này yêu cầu các quyền truy cập rộng rãi, bao gồm gỡ lỗi trình duyệt, truy cập cookie, nhắn tin gốc (native messaging), và truy cập tất cả các URL. Điều này tạo ra một phương thức bền bỉ để theo dõi hoặc kiểm soát hoạt động trình duyệt của nạn nhân, dẫn đến nguy cơ rò rỉ dữ liệu cao.
Rủi Ro Gia Tăng Đối Với Nhà Phát Triển
Việc tập trung vào các nhà phát triển làm tăng rủi ro vượt xa việc mất trực tiếp tài sản ví tiền điện tử. Các khóa đám mây bị đánh cắp, thông tin đăng nhập kiểm soát nguồn (source-control credentials) và phiên trình duyệt có thể cung cấp cho kẻ tấn công một lộ trình xâm nhập vào cơ sở hạ tầng doanh nghiệp.
Điều này tương tự như các cuộc tấn công gói npm trước đây, nhắm mục tiêu vào các nhà phát triển và dữ liệu dự án nhạy cảm. Đây là một chiến thuật phổ biến trong các cuộc tấn công mạng có chủ đích.
Dấu vết tài chính cũng cho thấy quy mô của hoạt động. AllSecure đã theo dõi 464.80 ETH, trị giá khoảng 890.000 USD, được chuyển vào kho bạc của kẻ tấn công qua 281 giao dịch từ cuối tháng 5 đến tháng 7 năm 2026. Mặc dù các nhà nghiên cứu không khẳng định cả hai chuỗi triển khai đều do một nhà điều hành duy nhất kiểm soát, quy mô này vẫn rất đáng lo ngại về an ninh mạng.
Biện Pháp Khắc Phục và Phòng Ngừa
Các tổ chức nên coi một thiết bị là đã bị xâm nhập nếu người dùng đã dán và chạy lệnh độc hại. Thiết bị đó cần được cách ly ngay lập tức và kiểm tra kỹ lưỡng các dấu hiệu của sự xâm nhập. Việc này rất quan trọng để ngăn chặn đánh cắp dữ liệu tiếp tục.
Các Bước Kiểm Tra Cần Thực Hiện
- Kiểm tra LaunchAgents: Tìm kiếm các tệp LaunchAgent độc hại trong thư mục
~/Library/LaunchAgents/. - Kiểm tra cấu hình shell: Rà soát các mục nhập bất thường trong tệp
.zshrc,.bash_profilehoặc các tệp cấu hình shell khác. - Theo dõi tiến trình: Tìm kiếm các tiến trình Node.js đáng ngờ đang chạy từ thư mục cache hoặc các vị trí không mong muốn.
- Kiểm tra tiện ích mở rộng Chrome: Rà soát các tiện ích mở rộng trình duyệt Chrome không mong muốn, đặc biệt là tiện ích Google Drive Offline giả mạo.
Thông tin đăng nhập cần được đặt lại từ một thiết bị sạch, và tài sản tiền điện tử nên được chuyển bằng một ví sạch. Người dùng cũng cần ghi nhớ một quy tắc đơn giản: các bản cập nhật macOS hợp pháp không bao giờ yêu cầu người dùng dán lệnh vào Terminal.
Cảnh báo này đã được nhắc lại trong các báo cáo về các cuộc tấn công ClickFix trên macOS. Để duy trì an ninh mạng, luôn xác minh nguồn gốc và tính hợp lệ của bất kỳ yêu cầu cập nhật hoặc lệnh nào trước khi thực hiện.
Việc nâng cao nhận thức về các kỹ thuật lừa đảo và mã độc macOS là rất quan trọng để bảo vệ thông tin cá nhân và tài sản số. Luôn thận trọng với các yêu cầu không mong muốn và sử dụng các biện pháp bảo mật mạnh mẽ để giảm thiểu rủi ro bị đánh cắp dữ liệu.