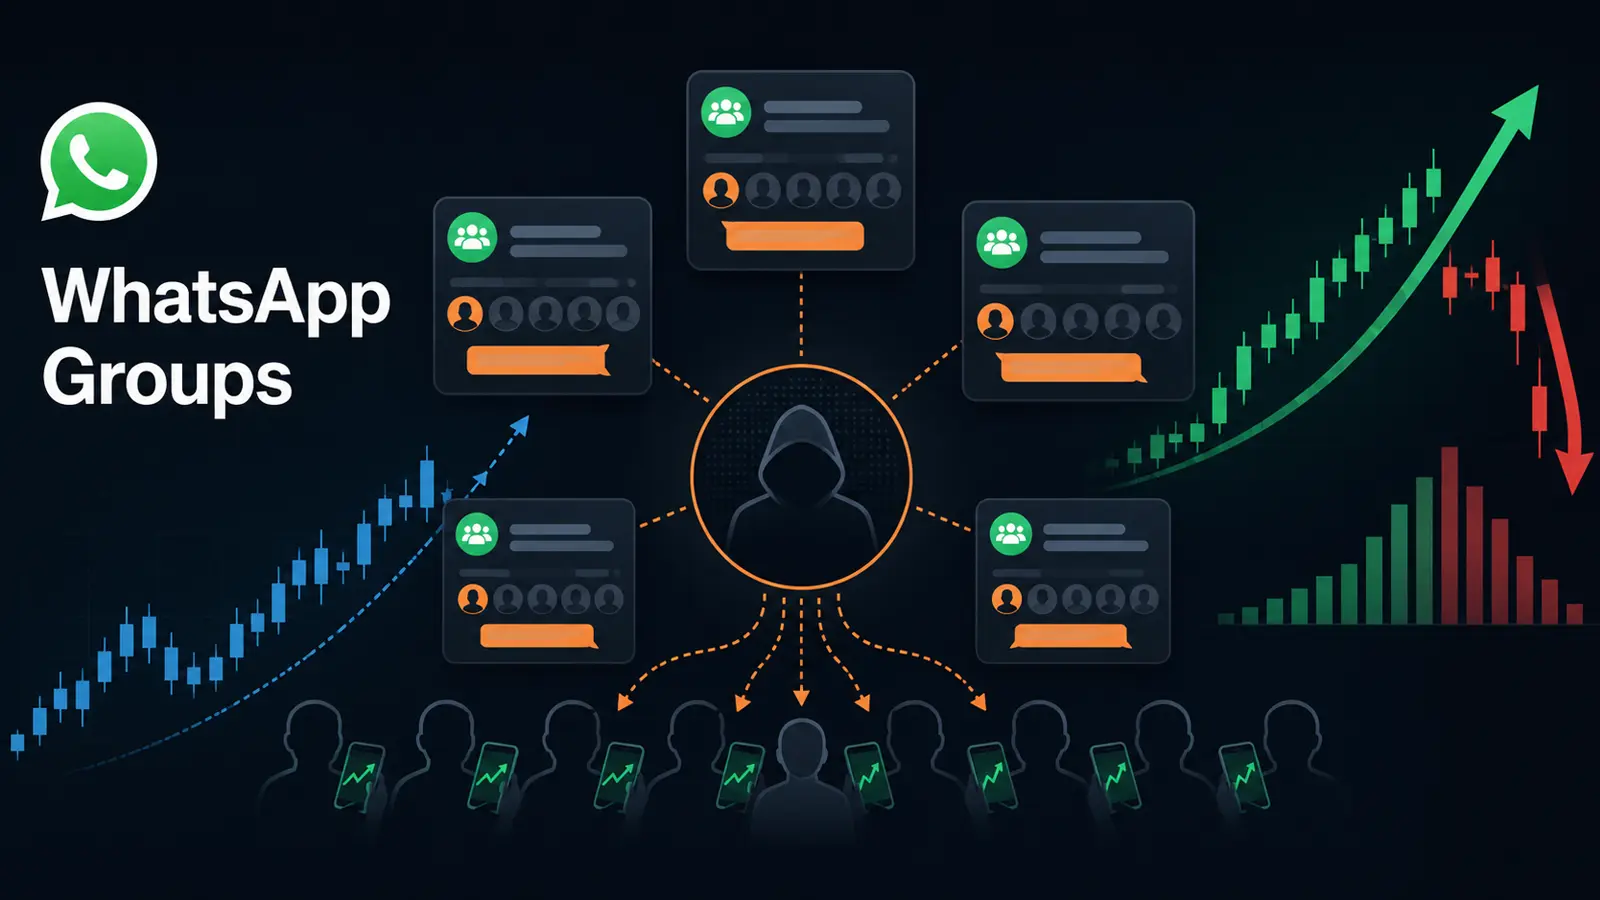
Các đối tượng lừa đảo đang tận dụng các nhóm WhatsApp để biến những nhà đầu tư thông thường thành lực lượng mua không hề hay biết. Hoạt động này không yêu cầu tài khoản giao dịch bị xâm nhập hoặc thẻ bị đánh cắp, thay vào đó, nó thuyết phục mọi người thực hiện các giao dịch thực tế thông qua các nhà môi giới hợp pháp, sau đó bỏ lại họ với khoản lỗ khi giá sụp đổ. Các chiến dịch này ghép nối các quảng cáo deepfake tồn tại trong thời gian ngắn với các thông điệp hứa hẹn các mẹo cổ phiếu kịp thời. Nhóm các nhà phân tích tại Group-IB đã xác định hoạt động này khi xem xét hai hoạt động lừa đảo đầu tư có tổ chức là GoldBull và CoinLure. Những phát hiện này cho thấy một vụ lừa đảo kỹ thuật xã hội có thể khai thác các ứng dụng, nhà môi giới và sàn giao dịch đáng tin cậy mà không cần xâm nhập trực tiếp. Đây là một ví dụ về mối đe dọa mạng đang phát triển.
Mô hình hoạt động của các nhóm lừa đảo
GoldBull
GoldBull bắt đầu với các quảng cáo mạo danh các chuyên gia tài chính bằng nội dung deepfake. Thời gian tồn tại trực tuyến hạn chế của chúng tạo áp lực hành động trước khi ưu đãi biến mất. Sau đó, các lượt chuyển hướng được nhắm mục tiêu theo địa lý sẽ dẫn các nạn nhân tiềm năng vào các cộng đồng WhatsApp, nơi một chuyên gia phân tích trình bày một cơ hội dường như độc quyền và được lên lịch chặt chẽ.
Các thành viên được hướng dẫn mua một cổ phiếu vốn hóa nhỏ hợp lệ thông qua nhà môi giới thông thường của họ và cung cấp bằng chứng đã thực hiện. Hướng dẫn này tạo ra khối lượng mua mà các đối tượng vận hành cần. Hai hoặc ba nhóm với khoảng 1.000 người tham gia có thể tạo đủ nhu cầu để di chuyển một cổ phiếu được giao dịch mỏng, đặt khoảng 1,5 triệu đến 3 triệu đô la tiền của nạn nhân vào một chiến dịch.
Trong một trường hợp được ghi nhận, những người tham gia đã được hướng dẫn vào ngày 6 tháng 11 năm 2025 mua một cổ phiếu niêm yết trên NASDAQ với giá 24,79 đô la, với mục tiêu 29 đô la. Giá sau đó đạt 27,87 đô la vào ngày 9 tháng 12, mức tăng 12,4%. Các đối tượng đã bán số cổ phiếu nắm giữ được định vị trước của họ vào thời điểm đó, trong khi mục tiêu được hứa hẹn không bao giờ đạt được.
Đến tháng 2, cùng một cổ phiếu được giao dịch ở mức 14,27 đô la, giảm 42% so với điểm vào của nạn nhân. Thiết kế này dựa vào sự tin tưởng và tốc độ, không phải một nhà môi giới bị xâm phạm. Những người đọc nên coi các lời kêu gọi giao dịch gấp rút, quảng cáo giống người nổi tiếng và các nhóm trò chuyện yêu cầu bằng chứng mua hàng là những dấu hiệu cảnh báo, đặc biệt là khi các chuyên gia bị cáo buộc hứa hẹn sự chắc chắn. Các kỹ thuật nhử mồi tương tự xuất hiện trong các chiến dịch lừa đảo đầu tư deepfake.
CoinLure
Hoạt động CoinLure liên quan sử dụng các trang được tối ưu hóa cho công cụ tìm kiếm, quảng cáo trên mạng xã hội và kỹ thuật lừa đảo tình cảm để đưa mọi người đến các nền tảng đầu tư giả mạo. Nạn nhân gặp phải các quy trình đăng ký, kiểm tra danh tính và quỹ thử nghiệm giả mạo trước khi được cung cấp các gói theo cấp độ. Quá trình dàn dựng này làm cho dịch vụ lừa đảo trông quen thuộc trước khi nó yêu cầu nhiều tiền hơn.
Khi khách hàng yêu cầu rút tiền, các lý do xuất hiện: số dư tối thiểu, các khoản thuế hoặc phí bảo hiểm được cho là lên tới 10 đến 30 phần trăm, nâng cấp bắt buộc, các vấn đề kỹ thuật và cuối cùng là đóng băng tuân thủ. Một số nạn nhân bị tiếp cận lại với một đề nghị phục hồi yêu cầu một khoản phí trả trước khác. Không có cơ hội đầu tư hợp pháp nào yêu cầu thanh toán đơn giản để giải phóng tiền của khách hàng.
Các nhà điều tra đã liên kết một nền tảng CoinLure đã được xác nhận với 208 tên miền sử dụng 23 mẫu dùng chung, dịch vụ lưu trữ phổ biến và thông tin liên hệ lặp đi lặp lại. Cơ sở hạ tầng đó cho thấy doanh thu ước tính của mạng là 187 triệu đô la. Nó cũng cung cấp cho những người bảo vệ một con đường hành động: tìm một trang lừa đảo có thể tiết lộ các quảng cáo, lượt chuyển hướng và các nhân vật có liên quan, một phương pháp phù hợp với các mạng tin tức giả quy mô lớn.
Phòng ngừa và hành động
Các phát hiện cho thấy cách các vụ lừa đảo kỹ thuật xã hội có thể khai thác các ứng dụng, nhà môi giới và sàn giao dịch đáng tin cậy mà không cần xâm nhập trực tiếp. Chúng cũng cho thấy lý do tại sao phản ứng không thể dừng lại ở một giao dịch đáng ngờ duy nhất: những manh mối hữu ích nằm rải rác trên các quảng cáo, tên miền, chi tiết liên hệ, tài khoản và hành vi lặp đi lặp lại, tương tự như các mẫu được thấy trong các cuộc tấn công mạng nhắm vào nhà đầu tư.
Báo cáo khuyến nghị nhìn xa hơn khoản thanh toán cuối cùng và kết nối các tín hiệu trên các tổ chức trong khi bảo vệ dữ liệu khách hàng. Các ngân hàng có thể theo dõi những thay đổi bất thường trong việc sử dụng ứng dụng trước các giao dịch lớn, đánh giá những người thụ hưởng và thiết bị đáng ngờ so với thông tin tình báo rộng hơn, và hành động nhanh chóng đối với các vụ triệt phá dựa trên bằng chứng.
Đối với các cá nhân, hãy xác minh độc lập các cố vấn, sử dụng các kênh môi giới chính thức, từ chối lợi nhuận được đảm bảo và không bao giờ gửi phí để mở khóa việc rút tiền. Đây là những lời khuyên hữu ích để tránh trở thành nạn nhân của tấn công mạng.
Ngăn chặn các sự cố do điều tra chậm trễ. Tăng cường khả năng phát hiện mối đe dọa của bạn với thông tin tình báo từ 15.000 SOC: Tích hợp tra cứu thông tin tình báo về mối đe dọa vào SOC của bạn.