OpenAI Mở Rộng Chương Trình Daybreak, Ra Mắt Mô Hình AI Chuyên Biệt Cho An Ninh Mạng
OpenAI đã mở rộng chương trình Daybreak, cung cấp cho các chuyên gia phòng thủ bảo mật đã được kiểm duyệt quyền truy cập sâu hơn vào các mô hình AI tiên tiến. Chương trình giới thiệu hai cấp độ truy cập mới: Daybreak Blue và Daybreak Red, cùng với một mô hình chuyên biệt là GPT-5.6-Cyber. Mô hình này được thiết kế riêng cho việc xác thực khai thác (exploit validation), nghiên cứu lỗ hổng và red teaming, góp phần tăng cường khả năng phòng thủ trước các mối đe dọa mạng.
Động thái này là phản ứng trực tiếp trước khoảng cách ngày càng lớn giữa năng lực của kẻ tấn công và người phòng thủ. OpenAI cảnh báo rằng các tác nhân đe dọa ngày càng sử dụng AI để phát động các cuộc tấn công mạng với tốc độ và quy mô chưa từng có, bao gồm cả các hoạt động tự động hoàn toàn.
Daybreak Blue: Cửa Ngõ Cho Chuyên Gia Phòng Thủ
Daybreak Blue được thiết kế như điểm truy cập khuyến nghị cho hầu hết các chuyên gia phòng thủ. Cấp độ này cung cấp quyền truy cập vào GPT-5.6 Sol với các biện pháp bảo vệ được tùy chỉnh cho công việc phòng thủ được ủy quyền. Các công việc này bao gồm khám phá lỗ hổng, xem xét mã nguồn an toàn, phân tích mã độc, ứng phó sự cố và xác thực bản vá.
Daybreak Red: Truy Cập Chuyên Sâu Cho Nghiên Cứu Nâng Cao
Daybreak Red đi xa hơn, mở khóa các mô hình an ninh mạng được đào tạo chuyên sâu cho nghiên cứu lỗ hổng nâng cao, xác thực khai thác và kiểm thử bảo mật dưới sự kiểm duyệt nghiêm ngặt hơn. Điều này cho phép các chuyên gia thực hiện các tác vụ phức tạp hơn trong môi trường an toàn.
GPT-5.6-Cyber: Trọng Tâm Của Daybreak Red
Cốt lõi của Daybreak Red là GPT-5.6-Cyber, được xây dựng trên nền tảng GPT-5.6 Sol nhưng được đào tạo đặc biệt để cải thiện hiệu suất trong các tác vụ như khám phá lỗ hổng zero-day và phát triển chuỗi khai thác. Mô hình này cũng giảm thiểu việc từ chối các yêu cầu nhạy cảm nhưng hợp pháp, có tính chất sử dụng kép (dual-use) trong lĩnh vực an ninh, ví dụ như kiểm thử xâm nhập trên hệ thống sản xuất.
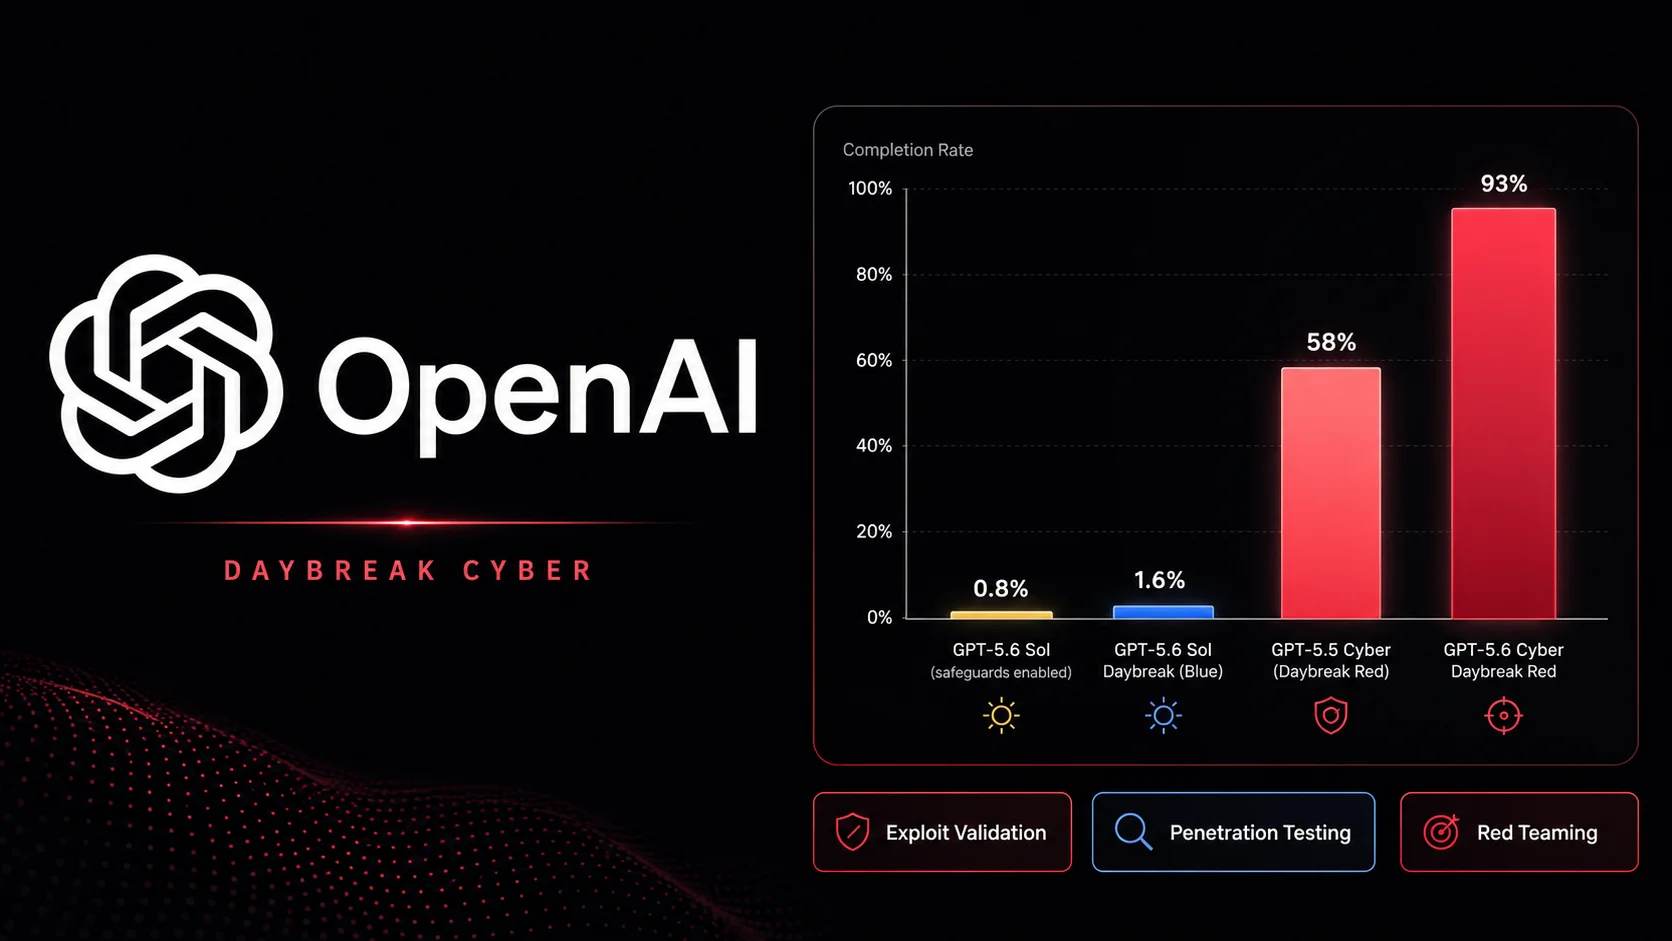
Theo benchmark Advanced Cybersecurity Completion Rate nội bộ của OpenAI, GPT-5.6-Cyber hoàn thành 95% các yêu cầu liên quan đến phát triển chuỗi khai thác, vượt qua xác thực (authentication bypass) và leo thang đặc quyền (privilege escalation). Con số này vượt trội so với chỉ 1.5% của GPT-5.6 Sol tiêu chuẩn được bảo vệ và 2% dưới quyền truy cập Daybreak Blue. Đây là một bước nhảy vọt đáng kể so với phiên bản tiền nhiệm GPT-5.5-Cyber, chỉ hoàn thành 57.3% các yêu cầu tương tự.
Hiệu Quả Thực Tế Của GPT-5.6-Cyber
Ngoài hiệu suất theo benchmark, OpenAI đã sử dụng GPT-5.6-Cyber để điều tra công cụ JavaScript V8 của Chrome. Mô hình này đã phát hiện ra hai lỗ hổng chưa từng được biết đến, có thể được kết hợp để làm hỏng bộ nhớ và thoát khỏi sandbox của V8. Phát hiện này đã được công bố cho Google thông qua quy trình công bố lỗ hổng có phối hợp và đã được vá dưới dạng CVE-2026-15903. Đây là một lỗ hổng nghiêm trọng, trong đó trình biên dịch tối ưu V8 đã bỏ qua một kiểm tra an toàn trong quá trình chuyển đổi số nguyên, có khả năng cho phép kẻ tấn công thực thi mã tùy ý bên trong sandbox của Chrome.
Mô hình này cũng được ghi nhận đã tìm thấy ít nhất năm lỗ hổng trong một hệ điều hành di động phổ biến, ba lỗ hổng nghiêm trọng trong một cơ sở dữ liệu được sử dụng rộng rãi và hơn 400 vấn đề leo thang đặc quyền trong một nhân hệ điều hành phổ biến. Việc công bố các lỗ hổng này vẫn đang tiếp diễn.
Dưới khuôn khổ Preparedness Framework của OpenAI, cả GPT-5.6 Sol và GPT-5.6-Cyber đều được đánh giá đạt ngưỡng năng lực an ninh mạng “Cao” nhưng vẫn dưới ngưỡng “Quan trọng”.
Biện Pháp Giảm Thiểu Rủi Ro và Cải Tiến Bảo Mật
OpenAI đã làm rõ rằng GPT-5.6-Cyber không liên quan đến sự cố bảo mật Hugging Face đã được công bố trước đó. Để giảm thiểu rủi ro lạm dụng liên quan đến các biện pháp bảo vệ được nới lỏng, OpenAI sẽ yêu cầu khóa bảo mật phần cứng cho tất cả các tài khoản Daybreak cá nhân bắt đầu từ ngày 1 tháng 9 năm 2026. Đồng thời, người dùng Codex sẽ được hướng tới chế độ tự động xem xét (auto-review mode) thay vì chế độ truy cập đầy đủ, và các biện pháp giám sát nâng cao sẽ được triển khai trong những tuần tới.
Quyền truy cập vào Daybreak Blue và Red chỉ giới hạn cho các cá nhân và tổ chức đã được phê duyệt thực hiện công việc bảo mật được ủy quyền. Việc truy cập được kiểm soát chặt chẽ thông qua xác minh danh tính, giám sát và các cam kết pháp lý.
Khuyến Nghị Cho Người Dùng
OpenAI khuyến nghị người dùng nên sử dụng các quy trình làm việc trong môi trường sandbox, giới hạn phạm vi quyền truy cập một cách chặt chẽ và duy trì sự giám sát của con người đối với các tác vụ có rủi ro cao. Các công ty bảo mật như SpecterOps đã báo cáo sự tăng tốc đáng kể trong quy trình làm việc. Giám đốc công nghệ của SpecterOps, Jared Atkinson, ghi nhận mô hình đã giải quyết công việc nghiên cứu lỗ hổng chuyên sâu chỉ trong chưa đầy một ngày, trong khi trước đây mất hàng tuần. Các tổ chức quan tâm đến Daybreak Red có thể nộp đơn đăng ký thông qua chương trình đối tác của OpenAI.
Từ khóa chính: lỗ hổng CVE
Từ khóa phụ: tin tức bảo mật, zero-day vulnerability, rủi ro bảo mật