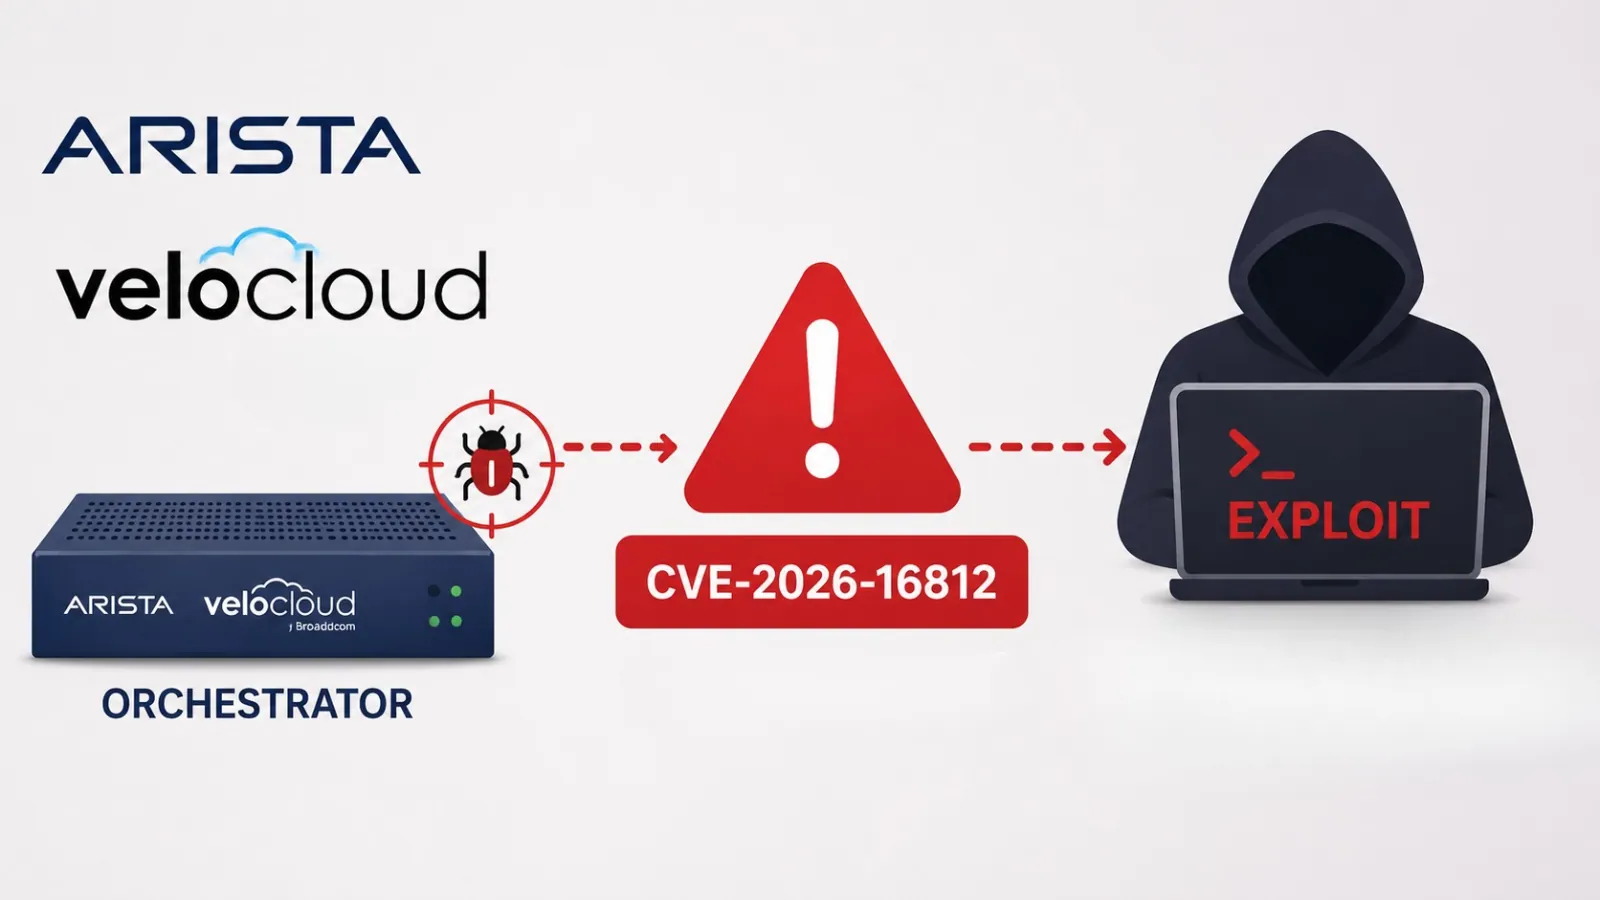
Các nhà nghiên cứu bảo mật đã đưa ra một cảnh báo CVE nghiêm trọng về một lỗ hổng CVE thực thi lệnh từ xa (command injection) đang bị khai thác tích cực trong các triển khai VeloCloud Orchestrator (VCO) tại chỗ. Lỗ hổng này, được theo dõi với mã định danh CVE-2026-16812, cho phép những kẻ tấn công mạng từ xa truy cập vào các chức năng nội bộ có đặc quyền và có khả năng chiếm quyền điều khiển máy chủ VeloCloud Orchestrator.
Hiểu Rõ về Lỗ Hổng CVE Nghiêm Trọng trong VeloCloud Orchestrator
Lỗ hổng nghiêm trọng này đã nhận được điểm CVSS cao nhất là 10.0 ở cả phiên bản CVSS v3.1 và CVSS v4.0, phản ánh mức độ nguy hiểm tối đa. Nó được phân loại dưới CWE-78, chỉ ra sự thiếu sót trong việc xử lý các phần tử đặc biệt được sử dụng trong các lệnh của hệ điều hành. Những điểm yếu như vậy có thể khiến đầu vào độc hại bị hiểu là một lệnh hệ thống, dẫn đến việc thực thi mã từ xa.
VeloCloud Orchestrator đóng vai trò trung tâm trong việc quản lý các môi trường SD-WAN, bao gồm các thiết bị VeloCloud Edge được kết nối, cấu hình mạng, chứng chỉ và các dữ liệu hoạt động nhạy cảm khác. Một cuộc tấn công mạng thành công khai thác lỗ hổng này có thể làm tổn hại đến tính bảo mật, tính toàn vẹn và tính sẵn có của cả orchestrator và thông tin mà nó quản lý.
Chi tiết kỹ thuật về CVE-2026-16812
Chức năng dễ bị tổn thương ban đầu được thiết kế chỉ để sử dụng nội bộ. Tuy nhiên, trong các cài đặt VCO tại chỗ bị ảnh hưởng, chức năng này lại có thể truy cập được từ xa. Điều này tạo điều kiện cho kẻ tấn công thực hiện các hành vi độc hại mà không cần trực tiếp truy cập vào mạng nội bộ của tổ chức.
Một điểm đáng chú ý là kẻ tấn công không yêu cầu thông tin xác thực của người thuê (tenant) hoặc nhà điều hành (operator) VCO để khai thác lỗ hổng CVE này. Chúng chỉ cần có quyền truy cập mạng vào giao diện web của VCO, vốn được phơi bày theo mặc định, khiến lỗ hổng trở nên đặc biệt nguy hiểm và dễ bị khai thác.
Các Phiên bản Bị Ảnh Hưởng và Triển khai
Arista đã xác định rõ các phiên bản VeloCloud Orchestrator bị ảnh hưởng bởi lỗ hổng CVE-2026-16812. Các tổ chức sử dụng các phiên bản này cần phải hành động ngay lập tức để bảo vệ hệ thống của mình trước các cuộc tấn công mạng tiềm tàng.
Danh sách phiên bản phần mềm dễ bị tổn thương
Các phiên bản cụ thể của VeloCloud Orchestrator bị ảnh hưởng bao gồm:
- Các bản phát hành VCO 5.2.x trước 5.2.3.14
- Các bản phát hành VCO 6.1.x trước 6.1.3.4
- Các bản phát hành VCO 6.4.x trước 6.4.2.4
- Các bản phát hành VCO 7.0.x trước 7.0.0.1
Các tổ chức nên kiểm tra phiên bản phát hành chính xác của mình, vì các sản phẩm không được liệt kê trong thông báo không bị ảnh hưởng. Các phiên bản phần mềm đã hết hạn hỗ trợ chưa được đánh giá. Các dịch vụ VCO được lưu trữ (Hosted) và dành riêng (Dedicated) đã được vá lỗi trước khi thông báo công khai được đưa ra.
Sản phẩm và dịch vụ không bị ảnh hưởng
Vấn đề này chỉ tác động đến các triển khai VeloCloud Orchestrator tại chỗ (on-premises). Các sản phẩm khác như VeloCloud Gateway, VeloCloud Edge và các dịch vụ VCO được lưu trữ, cũng như nhiều loại sản phẩm dựa trên Arista EOS, không bị ảnh hưởng bởi lỗ hổng CVE này.
Biện pháp Giảm Thiểu và Khắc phục
Để bảo vệ hệ thống khỏi sự khai thác của lỗ hổng CVE-2026-16812, Arista khuyến nghị các tổ chức thực hiện các biện pháp giảm thiểu và khắc phục ngay lập tức. Việc áp dụng các bản vá bảo mật là ưu tiên hàng đầu.
Áp dụng bản vá bảo mật ngay lập tức
Các quản trị viên nên nâng cấp hệ thống của mình lên các bản phát hành đã được vá lỗi ngay lập tức. Các bản vá bảo mật đã có sẵn trong các phiên bản VCO 5.2.3.14 trở lên, 6.1.3.4 trở lên và 6.4.2.4 trở lên. Khách hàng đang chạy các phiên bản không được hỗ trợ nên liên hệ với Trung tâm hỗ trợ kỹ thuật của Arista (Arista Technical Assistance Center) để được hướng dẫn nâng cấp.
Tham khảo Thông báo Bảo mật của Arista để biết thêm chi tiết và hướng dẫn cập nhật.
Hạn chế truy cập và giám sát
Cho đến khi các bản vá bảo mật được cài đặt, các tổ chức nên hạn chế quyền truy cập vào giao diện web của VCO chỉ cho các mạng quản trị đáng tin cậy. Đây là một biện pháp tạm thời nhưng hiệu quả để giảm thiểu rủi ro. Đồng thời, cần giám sát máy chủ VCO để phát hiện các yêu cầu đến đáng ngờ, lưu lượng HTTP hoặc HTTPS đi ra bất thường, thay đổi cấu hình không giải thích được và các hoạt động bảo trì lạ.
Chỉ số thỏa hiệp (IOCs) và phát hiện
Không có một chỉ số duy nhất nào có thể xác nhận sự thỏa hiệp hoàn toàn. Tuy nhiên, các quản trị viên nên điều tra các yêu cầu web bao gồm các thành phần đường dẫn URL bất thường, các ký tự được mã hóa, các tham chiếu đến các dịch vụ cục bộ hoặc khối lượng yêu cầu cao bất thường. Việc này giúp xác định sớm các dấu hiệu của một cuộc tấn công mạng.
Nên xem xét các nhật ký ứng dụng backend, nhật ký hệ điều hành, nhật ký cơ sở dữ liệu và dấu thời gian hệ thống tệp để tìm bất kỳ hoạt động bất thường nào. Việc kiểm tra định kỳ và phân tích chuyên sâu các nhật ký này là rất quan trọng để phát hiện các hành vi đáng ngờ.
Thông báo bảo mật đã xác định ba địa chỉ IP đã được quan sát thấy trong các cuộc tấn công:
- 8.19.75.217
- 206.72.242.124
- 206.72.242.162
Các tổ chức nên chặn các địa chỉ này nếu cần thiết và kiểm tra nhật ký lịch sử để tìm bất kỳ kết nối nào từ chúng. Việc này sẽ giúp ngăn chặn các cuộc tấn công tiếp theo và xác định các lần thỏa hiệp trong quá khứ.
Hành động sau khi nghi ngờ thỏa hiệp
Nếu nghi ngờ có sự thỏa hiệp, những người phản ứng sự cố nên bảo toàn các nhật ký liên quan trước khi khắc phục. Vì một orchestrator bị khai thác có thể làm lộ các thiết bị VeloCloud Edge được quản lý, các tổ chức nên xoay vòng thông tin xác thực, xác thực trạng thái thiết bị, xem xét các hành động của quản trị viên và chỉ khôi phục các hệ thống bị ảnh hưởng từ các nguồn đáng tin cậy.