Hàng ngàn bộ điều khiển công trình có thể truy cập qua internet đang đặt ra rủi ro cho hạ tầng vật lý của các trung tâm dữ liệu tại Hoa Kỳ. Những thiết bị này chịu trách nhiệm quản lý hệ thống làm mát, phân phối điện và điều kiện môi trường. Nếu kẻ tấn công truy cập được vào chúng, hậu quả có thể là tình trạng gián đoạn dịch vụ, hư hỏng thiết bị hoặc chi phí ứng phó khẩn cấp tốn kém.
Đây là một vấn đề phơi nhiễm rộng lớn, xảy ra khi các thiết bị quản lý tòa nhà và công nghiệp có thể truy cập từ internet công cộng. Kẻ tấn công có thể tìm thấy các hệ thống này trực tuyến và khai thác thông tin phần mềm đã công bố, cấu hình yếu hoặc các lỗ hổng đã biết để giành quyền kiểm soát.
Phân tích bề mặt tấn công gần các trung tâm dữ liệu
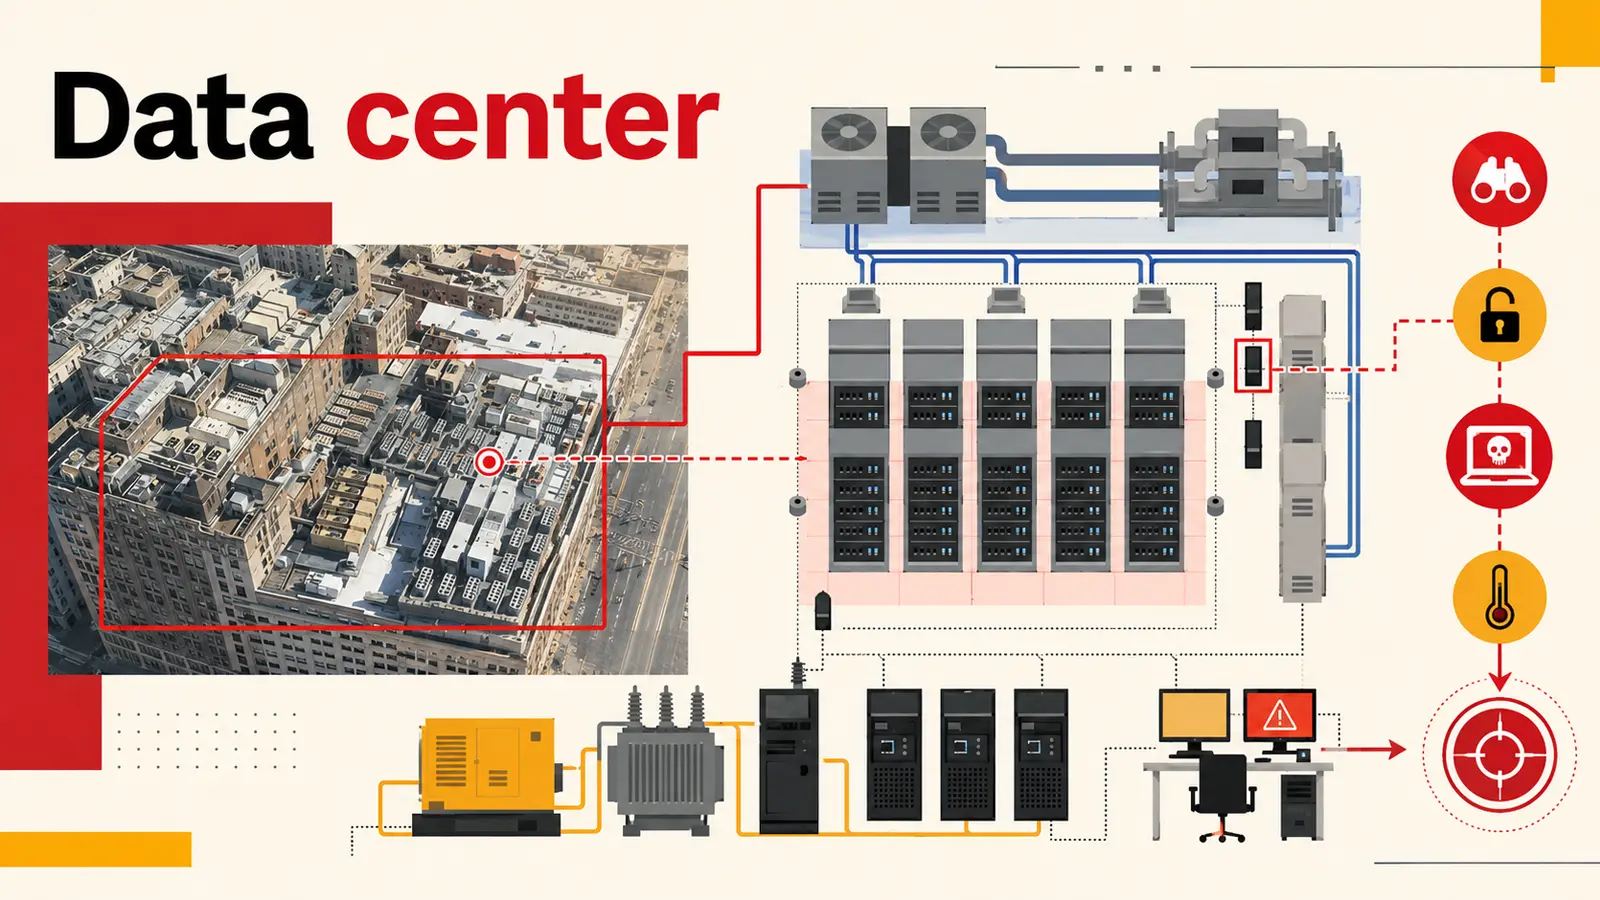
Nghiên cứu của TrendAI đã xác định được 6.300 thiết bị điều khiển công nghiệp và tự động hóa tòa nhà nằm trong phạm vi một km tính từ 1.063 trung tâm dữ liệu tại Hoa Kỳ. Theo báo cáo của TrendAI được chia sẻ với Cyber Security News (CSN), các phát hiện này xuất phát từ dữ liệu Shodan thụ động, không phải từ việc dò quét trực tiếp.
Mặc dù nghiên cứu không thể xác nhận mọi thiết bị đều thuộc về một trung tâm dữ liệu cụ thể, nó cho thấy một bề mặt tấn công tiềm ẩn nằm gần các cơ sở hạ tầng quan trọng này. Các giao thức phổ biến được phát hiện bao gồm BACnet trên cổng 47808 và Fox/Niagara trên cổng 1911, chiếm 81% các thiết bị bị phơi nhiễm. Các công nghệ này thường được sử dụng để kết nối hệ thống điều hòa không khí, cảm biến và kiểm soát truy cập.
Dữ liệu cũng bao gồm 159 thiết bị Modbus, thường được sử dụng với các thiết bị đo điện và thiết bị công nghiệp, cùng với 16 thiết bị Vertiv/Liebert liên quan đến hệ thống làm mát chính xác, bộ lưu điện và phần cứng phân phối điện. Dữ liệu header công khai có thể tiết lộ tên nhà cung cấp, phiên bản firmware, nhãn vùng và danh mục thiết bị, làm giảm công sức cần thiết để lựa chọn mục tiêu.
Trong một trường hợp ẩn danh, các nhà nghiên cứu đã quan sát một thiết bị phản hồi cả Modbus và BACnet, có khả năng liên kết việc giám sát nguồn điện với điều khiển làm mát. Rủi ro này không chỉ giới hạn ở một giao thức hoặc nhà cung cấp duy nhất. Các nhà nghiên cứu đã đếm được 143 thiết bị đa giao thức, bao gồm 125 thiết bị hỗ trợ cả Fox/Niagara và BACnet. Các cổng kết nối này có thể đặc biệt nguy hiểm vì một giao diện có thể dẫn đến nhiều hệ thống của tòa nhà.
Xu hướng phơi nhiễm theo thời gian xây dựng
Các cơ sở mới hơn cho thấy tỷ lệ phơi nhiễm gần cao hơn so với các cơ sở cũ: 13,1% đối với các địa điểm được cấp phép từ năm 2021 trở đi, so với 4,9% đối với các cơ sở được xây dựng trước năm 2010. Báo cáo liên kết điều này với việc triển khai nhanh chóng, quản lý từ xa và việc kiểm tra bảo mật bị trì hoãn. Tuy nhiên, định vị địa lý IP xác định một khu vực mạng chứ không phải một tòa nhà cụ thể, do đó các số liệu này không phải là danh sách các trung tâm dữ liệu bị phơi nhiễm đã được xác nhận.
Các khuyến nghị về bảo mật
Các nhà khai thác cần chủ động tìm kiếm những gì đang bị phơi nhiễm trước khi kẻ tấn công thực hiện. Họ nên xem xét các dải địa chỉ công khai và quy tắc định tuyến hoặc tường lửa cho việc chuyển tiếp cổng tới các dịch vụ BACnet, Fox, Modbus và EtherNet/IP. Danh mục tài sản phải bao gồm các bộ điều khiển được sử dụng bởi đội ngũ kỹ thuật cơ sở vật chất, không chỉ máy chủ và thiết bị mạng do bộ phận IT quản lý.
Việc truy cập trực tiếp từ công chúng nên được loại bỏ càng nhiều càng tốt. Thay vào đó, việc bảo trì từ xa có thể sử dụng VPN được kiểm soát, đường hầm SSH hoặc dịch vụ truy cập zero-trust, với xác thực mạnh và quyền hạn giới hạn. Các tổ chức cũng nên thay thế thông tin đăng nhập mặc định, cập nhật bản vá cho các sản phẩm được hỗ trợ và áp dụng các biện pháp kiểm soát mạng bù đắp khi một thiết bị đã hết vòng đời hỗ trợ.
Phân đoạn mạng cũng quan trọng không kém. Hệ thống tự động hóa tòa nhà nên được đặt trên một mạng vận hành riêng biệt, với lưu lượng truy cập hạn chế đến hệ thống doanh nghiệp và internet. Điều này khôi phục lại ranh giới bảo mật thường bị thiếu khi thiết bị cơ sở vật chất có kết nối internet riêng. Các nhóm cũng nên diễn tập xử lý sự cố về hệ thống làm mát hoặc điều khiển nguồn với đội ngũ kỹ thuật cơ sở và các nhà thầu. Giám sát các kết nối từ xa bất thường và các thay đổi không mong muốn đối với lưu lượng Modbus hoặc BACnet có thể giúp phát hiện sớm hành vi lạm dụng.
Vụ việc FrostyGoop, được đề cập trong báo cáo về mã độc FrostyGoop làm gián đoạn hệ thống sưởi, đã chứng minh rằng các cuộc tấn công tập trung vào Modbus có thể gây ra sự gián đoạn thực tế, biến việc phơi nhiễm này thành một mối quan tâm về khả năng phục hồi thiết thực chứ không phải là lý thuyết.