Lỗ hổng CVE: Dysphoria đã biến hàng loạt thiết bị kết nối Internet thông thường thành một mạng lưới tấn công tiềm năng.
Phân tích Botnet Dysphoria
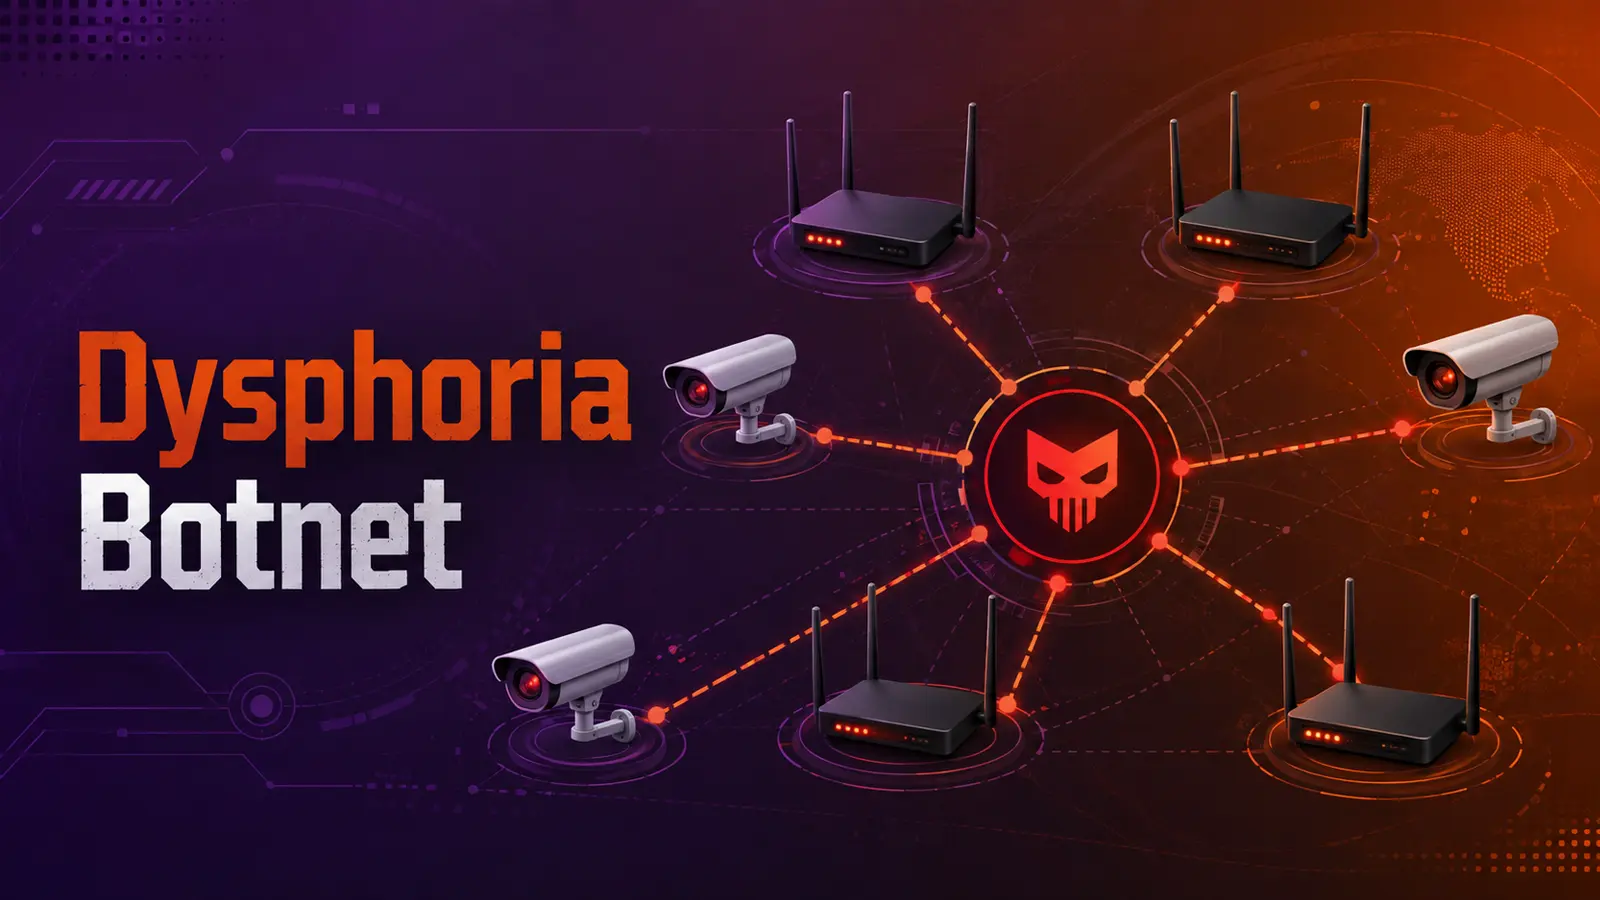
Botnet này được cho là liên kết với khoảng 296.000 thiết bị bị xâm phạm, bao gồm các router, camera, gateway và các thiết bị kết nối khác. Các thiết bị này có nguy cơ bị khai thác cho các mục đích tấn công của kẻ điều khiển.
Quy mô của các thiết bị bị xâm phạm là yếu tố quan trọng, bởi chúng thường hoạt động âm thầm tại các hộ gia đình và doanh nghiệp nhỏ. Một khi bị kiểm soát, chúng có thể tạo ra lưu lượng truy cập trong một cuộc tấn công DDoS (Distributed Denial-of-Service) phối hợp, làm gián đoạn khả năng truy cập vào một website hoặc dịch vụ trực tuyến.
Ngoài ra, kẻ tấn công có thể lợi dụng quyền truy cập này để định tuyến lưu lượng truy cập của chúng thông qua kết nối của nạn nhân mà không bị phát hiện. Điều này làm cho việc truy vết nguồn gốc tấn công trở nên phức tạp hơn.
Vai trò của Botnet Dysphoria
Các nhà phân tích tại Shadowserver đã ghi nhận hoạt động này trong một báo cáo đặc biệt quan trọng, ghi lại tập dữ liệu về các thiết bị bị xâm phạm. Theo báo cáo của Shadowserver chia sẻ với Cyber Security News (CSN), vai trò chính dường như của Dysphoria là thực hiện các hoạt động DDoS và gần đây đã bổ sung chức năng proxy dân cư (residential proxy).
Báo cáo nhấn mạnh cách một thiết bị bị lộ thông tin có thể gây ra vấn đề vượt ra ngoài mạng lưới của chủ sở hữu. Một camera bị nhiễm mã độc có vẻ không đáng kể, nhưng hàng trăm nghìn thiết bị hoạt động cùng nhau có thể tạo ra một lượng lưu lượng truy cập đáng kể. Chức năng proxy có thể làm cho các hoạt động độc hại khó bị truy nguồn gốc hơn.
Mục tiêu và Cơ chế Tấn công
Dysphoria nhắm mục tiêu vào các thiết bị Internet of Things (IoT), một danh mục rộng bao gồm router, camera an ninh, gateway và các thiết bị chạy hệ điều hành Linux nhúng. Kết quả là một nhóm máy tính bị kẻ tấn công kiểm soát, được gọi là botnet. Mỗi thiết bị có thể chờ đợi chỉ thị, sau đó gửi một phần lưu lượng cần thiết cho một cuộc tấn công DDoS.
Lưu lượng tấn công đến từ nhiều kết nối dân cư trông có vẻ bình thường, gây khó khăn cho việc khắc phục. Mô hình này tương tự các chiến dịch khác đã tái sử dụng thiết bị tiêu dùng, bao gồm cả mạng proxy router AryStinger. Quy mô được báo cáo và khả năng proxy của Dysphoria làm tăng giá trị của mỗi thiết bị bị nhiễm.
Tầm quan trọng của Báo cáo từ Shadowserver
Shadowserver đã phân loại mọi sự kiện trong tập dữ liệu đặc biệt của họ là critical (quan trọng). Dữ liệu ghi lại có thể bao gồm địa chỉ IP bị ảnh hưởng, cổng và giao thức được quan sát, thông tin vị trí và mạng, nhà cung cấp và mẫu thiết bị (nếu có), cùng với thời gian xuất hiện lần đầu và lần cuối.
Báo cáo không nêu rõ một khai thác (exploit), mật khẩu hoặc tệp mã độc cụ thể nào chịu trách nhiệm cho các vụ xâm phạm. Do đó, các tổ chức nên tránh giả định rằng một bước khắc phục duy nhất là đủ, đặc biệt khi họ quản lý nhiều loại thiết bị cũ, router và các thiết bị kết nối khác.
Rủi ro Tăng cường và Khuyến nghị
Chức năng proxy dân cư làm thay đổi rủi ro từ việc chỉ gây gián đoạn sang tiềm năng che giấu. Thay vì chỉ hướng các thiết bị bị nhiễm để làm ngập lụt nạn nhân, kẻ điều khiển có thể chuyển hướng kết nối của chính họ qua các thiết bị đó. Đối với dịch vụ bên ngoài, hoạt động này có thể xuất hiện như thể bắt nguồn từ địa chỉ Internet thông thường của hộ gia đình hoặc văn phòng nhỏ, thay vì từ cơ sở hạ tầng của kẻ điều khiển.
Cách tiếp cận này đã trở thành một mối quan ngại lặp đi lặp lại trong các mối đe dọa liên quan đến phần cứng tiêu dùng. Một chiến dịch lây nhiễm IoT Dysphoria trước đây được báo cáo là sử dụng các cuộc tấn công mật khẩu chống lại Telnet và SSH cùng với các lỗ hổng đã biết, trong khi tập dữ liệu mới tập trung vào các thiết bị đã được quan sát là bị xâm phạm.
Biện pháp Bảo vệ và Khắc phục
Các quản trị viên nên coi các dịch vụ quản lý được phơi bày ra bên ngoài là ưu tiên xem xét. Chủ sở hữu thiết bị nên cài đặt các bản cập nhật firmware được hỗ trợ, thay thế mật khẩu quản trị mặc định và yếu, và vô hiệu hóa quản trị từ xa trừ khi thực sự cần thiết.
Họ cũng nên đặt camera và các thiết bị tương tự trên một mạng riêng biệt nếu có thể, hạn chế quyền truy cập vào giao diện quản lý và thay thế các thiết bị không còn nhận được các bản cập nhật bảo mật. Các nhà vận hành mạng nhận được báo cáo đặc biệt nên điều tra các hệ thống được liệt kê một cách kịp thời, sử dụng trường thời gian xuất hiện lần cuối để hiểu mức độ gần đây của hoạt động được quan sát.
Các biện pháp khắc phục bao gồm cô lập các thiết bị đáng ngờ, kiểm tra các thay đổi về tài khoản và cấu hình, cập nhật hoặc thay thế phần cứng, và giám sát lưu lượng truy cập đi ra định kỳ. Báo cáo liên quan về một framework DDoS IoT TuxBot nhấn mạnh lý do tại sao việc kiểm kê thiết bị rộng rãi và vá lỗi kịp thời vẫn còn thiết yếu.
Phạm vi hoạt động được báo cáo của Dysphoria là lời nhắc nhở rằng router và camera không phải là các thiết bị thụ động khi chúng được kết nối với Internet công cộng. Chúng là máy tính có quyền truy cập mạng, và khi chúng bị bỏ ngỏ hoặc không được quản lý, chúng có thể trở thành công cụ gây mất ổn định và ẩn danh. Việc khắc phục sự cố kịp thời giúp bảo vệ cả chủ sở hữu thiết bị và Internet nói chung, vì mối đe dọa này rất phổ biến.
Tham khảo thêm về các báo cáo và phân tích liên quan tại Shadowserver.