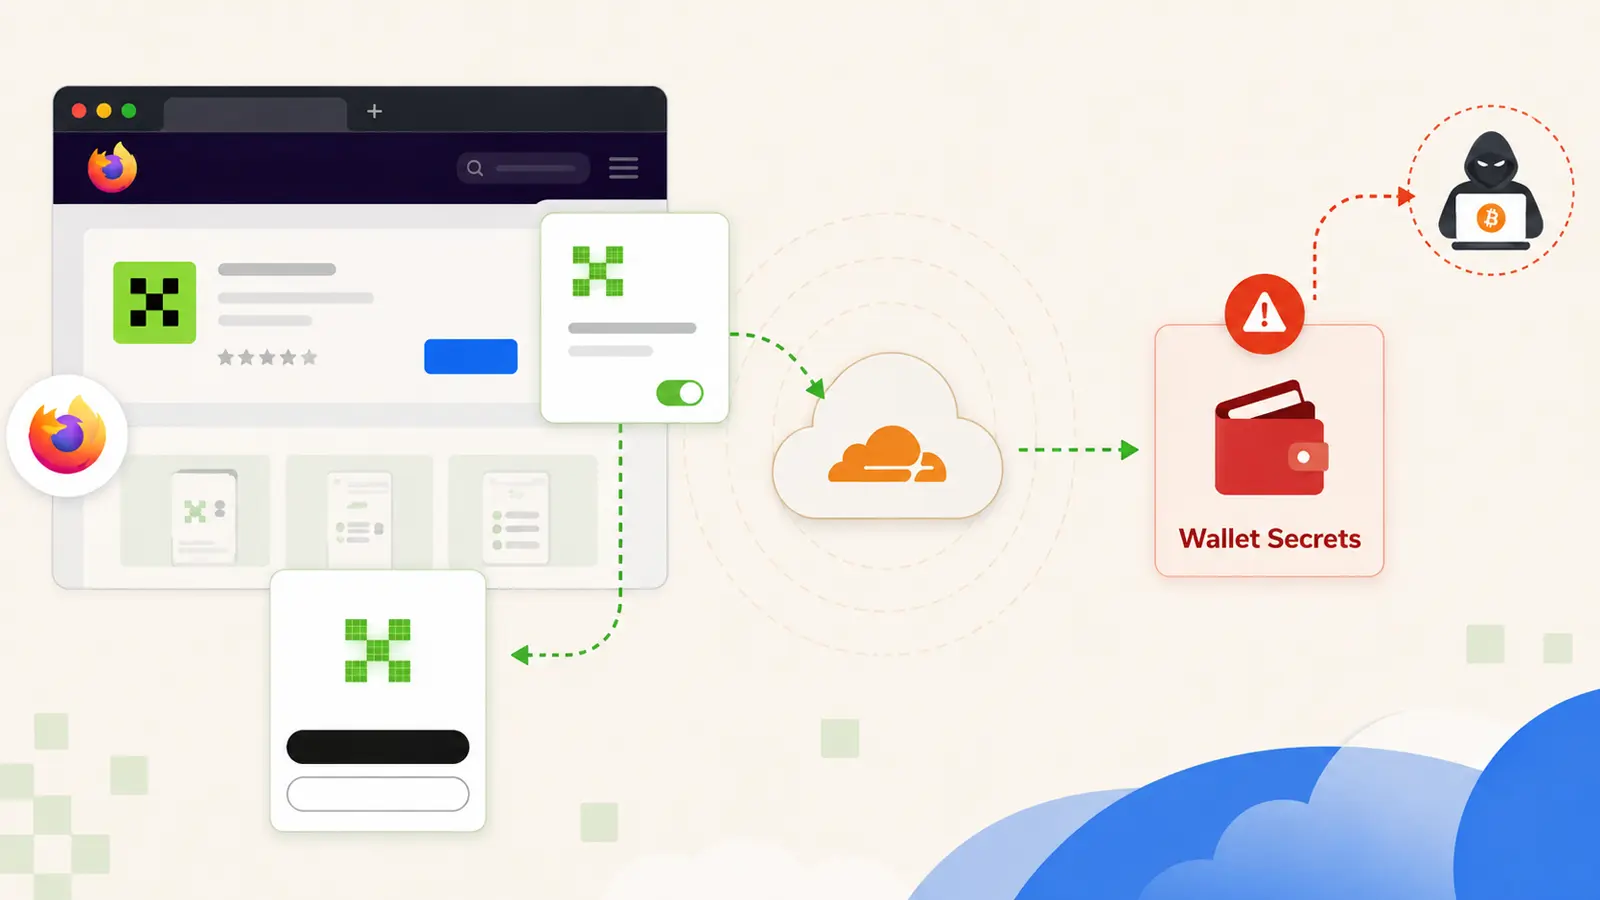
Người dùng Firefox đang đối mặt với một chiến dịch phối hợp sử dụng các tiện ích mở rộng độc hại. Các tiện ích này giả dạng thành ví tiền mã hóa, chủ đề (themes) hoặc các công cụ duyệt web đơn giản. Mục tiêu của chúng là lừa người dùng tiết lộ các cụm từ khôi phục (recovery phrases), khóa riêng tư (private keys), thông tin đăng nhập và dữ liệu trong bộ nhớ tạm (clipboard). Điều này đặt tài sản số và các tài khoản trực tuyến vào rủi ro tức thời.
Chiến dịch lừa đảo ví tiền mã hóa trên Firefox
Chiến dịch này đã hoạt động từ ít nhất tháng 3 năm 2026, bao gồm 77 danh tính tiện ích mở rộng Firefox. Trong đó, 40 tiện ích được xác nhận là độc hại và 37 tiện ích khác là các lớp vỏ bọc giả mạo thông tin tỷ số thể thao nhằm giúp nhóm tấn công hòa lẫn vào thị trường.
Các nhà nghiên cứu tại Socket.dev đã xác định được chiến dịch này và tạm gọi là “Offside Wallet Theft Factory”. Họ nhận định rằng việc tái sử dụng mã nguồn, cơ sở hạ tầng dùng chung, mô tả gây hiểu lầm và thay đổi danh tính của các tiện ích cũ chỉ ra một hoạt động xuất bản có khả năng lặp lại. Điều này cho thấy mục đích ban đầu hoặc yêu cầu quyền hạn khiêm tốn của một tiện ích không thể thiết lập sự tin cậy tuyệt đối.
Phương thức hoạt động của các tiện ích độc hại
Các mẫu tiện ích độc hại sử dụng ứng dụng ghi chú hoặc ứng dụng thể thao làm vỏ bọc, trong khi hành vi đánh cắp dữ liệu diễn ra bên trong tiện ích hoặc trên một trang từ xa. 15 trong số các tiện ích độc hại đã nhúng các màn hình ví giả mạo hoặc sửa đổi mã ví trực tiếp trong các gói đã ký của chúng.
Chúng thu thập các cụm từ khôi phục và khóa riêng tư trong quá trình tạo hoặc nhập ví. Sau đó, dữ liệu này được gửi đến các điểm triển khai Cloudflare Workers do kẻ tấn công kiểm soát. Việc lạm dụng Cloudflare Workers là một trường hợp phổ biến, nơi dịch vụ đám mây hợp pháp bị sử dụng sai mục đích để che giấu cơ sở hạ tầng chuyển giao hoặc thu thập dữ liệu thù địch.
Một số biến thể khác sao chép hoặc sửa đổi mã ví có nguồn gốc từ Rabby, nhưng sử dụng tên theo phong cách chủ đề không liên quan. Các tiện ích này chặn các cụm từ khôi phục 12 và 24 từ trong quá trình mới tạo hoặc nhập ví. Các mẫu khác hiển thị các trang nhập giả mạo của Portal, OKX hoặc trang nhập Web3 chung, dựa vào việc người dùng tự nhập thông tin bí mật thay vì tìm kiếm trong trình duyệt.
Một cụm từ khôi phục có thể khôi phục ví trên một thiết bị khác. Do đó, kẻ tấn công nhận được cụm từ này có thể chiếm quyền kiểm soát ví một cách độc lập. Việc xóa tiện ích có thể ngăn chặn việc thu thập thêm dữ liệu, nhưng không thể làm cho cụm từ đã bị tiết lộ trở nên an toàn trở lại. Rủi ro này tương tự với các vấn đề về tiện ích mở rộng đánh cắp ví trước đây, nơi sự tin tưởng vào một công cụ duyệt web có vẻ hữu ích trở thành con đường dẫn đến chiếm đoạt tài khoản.
Một nhóm 13 tiện ích mở rộng khác đã sửa đổi theo phong cách Rabby đi theo một con đường kín đáo hơn. Trước khi phần mềm ví mã hóa và lưu trữ dữ liệu keyring cục bộ, mã đã sửa đổi đã gửi các keyring được tuần tự hóa đến các máy chủ HTTP được mã hóa cứng. Do dữ liệu đã bị gửi đi trước, việc mã hóa cục bộ thông thường không cung cấp sự bảo vệ nào cho thông tin đã bị sao chép.
Cơ chế điều khiển từ xa và lừa đảo người dùng
Bảy tiện ích mở rộng sử dụng thiết kế điều khiển từ xa được xây dựng xung quanh các dự án Supabase do kẻ tấn công quản lý. Một ví dụ là “0KX WEB3”, quảng cáo các tính năng ví nhưng không chứa bất kỳ chức năng ví thực tế nào. Thay vào đó, nó tải một trang web từ xa trong cửa sổ bật lên, hiển thị một ứng dụng ghi chú giả khi không hoạt động và mở trang được cung cấp sau khi cài đặt hoặc cập nhật.
Trang từ xa yêu cầu người dùng tạo hoặc nhập ví, sau đó yêu cầu cụm từ khôi phục hoặc khóa riêng tư. Cách tiếp cận theo từng giai đoạn này làm cho việc xem xét trở nên khó khăn hơn vì kẻ tấn công có thể chuyển đổi một tiện ích mở rộng từ nội dung trông có vẻ vô hại sang nội dung lừa đảo mà không cần xuất bản lại. Điều này cũng củng cố các bài học từ các cuộc tấn công chuỗi cung ứng tiện ích mở rộng gần đây, nơi một bản cập nhật sau đó có thể thay đổi một công cụ đáng tin cậy thành một công cụ đánh cắp dữ liệu.
Năm tiện ích khác thu thập thông tin đăng nhập và nội dung bộ nhớ tạm thông qua một máy chủ lệnh và kiểm soát được mã hóa cứng. Việc đánh cắp dữ liệu bộ nhớ tạm có thể làm lộ mật khẩu, thông tin xác thực, địa chỉ ví hoặc khóa riêng tư.
Các nhà điều tra cũng tìm thấy 37 tiện ích mở rộng tuyên bố cung cấp các tiện ích không liên quan nhưng thực chất là các ứng dụng tỷ số thể thao được đóng gói lại. Chín danh tính độc hại đã có các phiên bản ứng dụng thể thao cũ trước khi biến thành công cụ đánh cắp ví.
Khuyến nghị bảo mật cho người dùng
Người dùng và các nhóm bảo mật nên gỡ bỏ các tiện ích mở rộng bị liệt kê. Cần xem xét lại các tiện ích mở rộng sau mỗi lần cập nhật và xác minh nhà xuất bản thông qua các kênh dự án chính thức trước khi cài đặt phần mềm ví.
Không nhập cụm từ khôi phục hoặc khóa riêng tư vào cửa sổ bật lên hoặc trang web của trình duyệt. Bất kỳ ai đã nhập thông tin bí mật vào một tiện ích mở rộng đáng ngờ nên coi đó là vĩnh viễn bị xâm phạm, chuyển tài sản sang một ví mới tạo và thay thế các thông tin đăng nhập đã bị lộ. Điều này đặc biệt quan trọng khi xem xét các hoạt động độc hại trước đây của tiện ích mở rộng Firefox, cho thấy các tiện ích này cũng có thể nhắm mục tiêu vào mật khẩu và token OAuth.
Tham khảo thêm về các mối đe dọa đối với tiện ích mở rộng trình duyệt và cách bảo vệ tài sản số của bạn.
Các chỉ số của sự xâm nhập (IoCs) có thể được tìm thấy trong báo cáo chi tiết.
Lưu ý: Địa chỉ IP và tên miền đã được làm mờ (ví dụ: [.]). Chỉ khôi phục lại định dạng gốc (defang) trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.