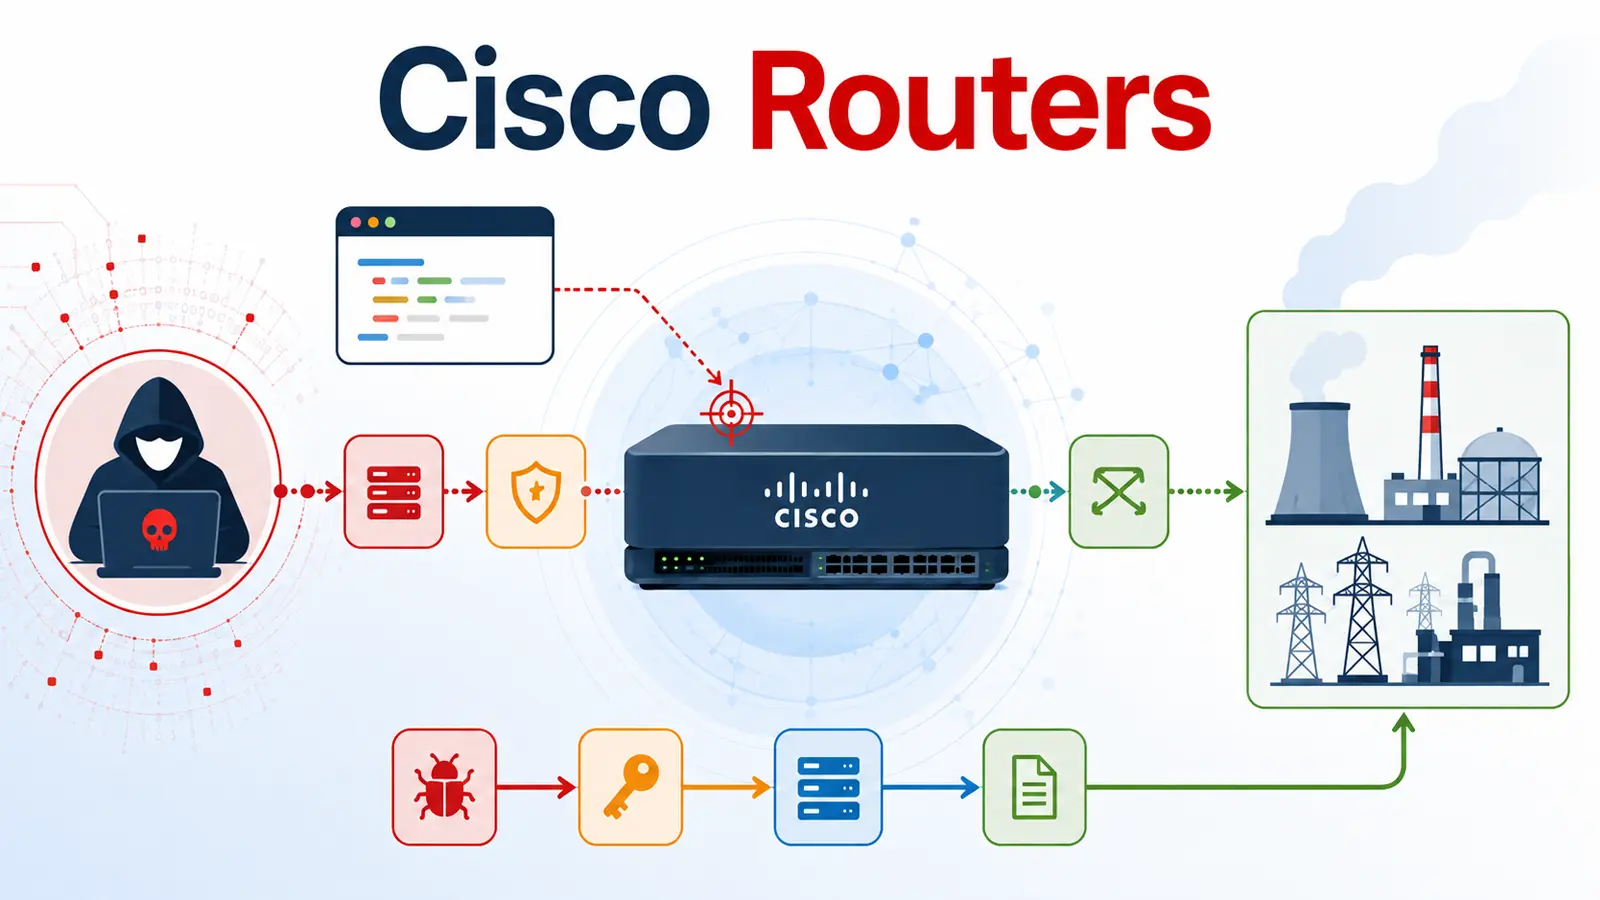
Fire Ant đã vượt ra khỏi phạm vi tấn công các hệ thống đơn lẻ, hiện đang xâm phạm cơ sở hạ tầng mạng mà các tổ chức tin tưởng để truyền lưu lượng và quản lý truy cập. Nhóm tấn công này đã biến các bộ định tuyến Cisco IOS XR thành nền tảng cho hoạt động giám sát, kết nối từ xa và di chuyển sâu hơn vào các môi trường có giá trị cao.
Fire Ant tập trung vào hạ tầng mạng đáng tin cậy
Chiến dịch này cho thấy kẻ tấn công có thể sử dụng bộ định tuyến không chỉ như một cổng truy cập. Fire Ant đã tạo một GRE tunnel không có trong cấu hình đang hoạt động và các bản ghi commit. Chúng thu thập lưu lượng mạng và gửi các tệp PCAP đến các dịch vụ FTP bên ngoài.
Các nhà phân tích tại Sygnia đã xác định hoạt động này khi kiểm tra một vụ xâm nhập trải dài trên các bộ định tuyến, các máy chủ quản lý Linux và các máy chủ xác thực TACACS. Fire Ant lần đầu được báo cáo vào năm 2025 và vẫn hoạt động đến năm 2026, mở rộng trọng tâm từ hypervisors sang các hệ thống định tuyến, xác thực và giám sát hoạt động doanh nghiệp.
Rủi ro vượt ra ngoài phạm vi của tổ chức bị xâm phạm. Từ một hệ thống Linux ở cuối đường hầm, kẻ tấn công đã thăm dò các hệ thống liên quan đến cơ sở hạ tầng quan trọng, sử dụng mạng bị xâm phạm làm cầu nối. Điều này tương tự mối đe dọa do các chiến dịch triển khai malware trên router gây ra, nơi việc kiểm soát một thiết bị có thể làm lộ dữ liệu và mở ra con đường xâm nhập sâu hơn vào môi trường.
Chi tiết kỹ thuật của Fire Ant trên Cisco IOS XR
Bộ công cụ router của Fire Ant được xây dựng cho mặt phẳng điều khiển IOS XR. Một persistence script tại /etc/rc.d/init.d/grub-rommon đã khởi chạy một implant được ngụy trang thành /usr/bin/acpid theo chu kỳ giờ, làm giảm khả năng hiển thị hoạt động độc hại.
Implant này đã sửa đổi luồng syslog của bộ định tuyến, có chọn lọc ngăn chặn các thông điệp được gửi đi. Một thành phần khác đã sử dụng các chức năng định tuyến và quản lý Telnet của IOS XR cho việc liên lạc ra bên ngoài. Một thành phần riêng biệt đã thay đổi việc thực thi lệnh sao cho các lệnh hiển thị (show commands) có thể thêm bộ lọc loại trừ, che giấu các chi tiết liên quan đến tunnel.
Sự kết hợp này đã khiến các bộ định tuyến trở nên hữu ích cho việc ẩn giấu và thu thập thông tin. Fire Ant đã chụp các gói tin từ nhiều giao diện router và tải dữ liệu lên cơ sở hạ tầng FTP bên ngoài. Việc chụp gói tin có thể tiết lộ sơ đồ mạng, kết nối, trao đổi xác thực và mối quan hệ giữa các hệ thống mà lực lượng phòng vệ có thể coi là riêng biệt.
Các thành phần và kỹ thuật tấn công khác của Fire Ant
Báo cáo cũng mô tả một máy chủ Linux chạy BridgeAgent, một backdoor giả mạo quy trình giám sát. Nó lưu trữ các cài đặt được mã hóa trong /opt/.ICEauthority và liên lạc với cơ sở hạ tầng bên ngoài qua TLS. Máy chủ này trở thành điểm trung chuyển để quét và truy cập thông qua GRE tunnel.
Fire Ant cũng nhắm mục tiêu TACACS, một dịch vụ xác thực và ghi lại việc quản trị thiết bị mạng. Bộ công cụ TacTap của nó đã chèn một thư viện độc hại vào tiến trình tac_plus, chặn các phiên đã chấp nhận và ghi lại thông tin đăng nhập thu thập được vào một artifact log bị làm rối.
Điều này làm suy yếu các bản ghi được sử dụng để điều tra việc sử dụng chúng. Trên các máy chủ quản lý Linux, kẻ tấn công đã thêm các backdoor SSH tùy chỉnh và các thành phần liên quan đến Medusa, sử dụng các tên tương tự các dịch vụ thông thường và vô hiệu hóa hoặc làm suy yếu SELinux.
Một backdoor được kích hoạt bởi gói tin có thể chờ đợi lưu lượng mạng được đánh dấu đặc biệt trước khi kích hoạt, trong khi việc chuyển tiếp cổng và chuyển tiếp IP hỗ trợ việc tạo tunnel bí mật.
Khuyến nghị và chỉ số xâm nhập
Các nhà ứng cứu nên khẩn trương điều tra các giao diện GRE không được phép, việc tạo PCAP không giải thích được trên bộ định tuyến, hoạt động FTP hoặc SCP ra bên ngoài, các khoảng trống trong việc ghi nhận lệnh, việc chèn tac_plus đáng ngờ và các tiến trình bị xóa nhưng vẫn hoạt động. Việc xem xét phơi nhiễm bên ngoài và phân đoạn mạng cũng quan trọng không kém đối với các tổ chức kết nối với các mạng hoạt động.
Các phát hiện gần đây từ các đội đỏ nhắm vào cơ sở hạ tầng quan trọng nhấn mạnh việc kiểm soát nhận dạng và mạng yếu kém có thể biến một điểm truy cập ban đầu thành quyền truy cập rộng rãi hơn. Các tổ chức nên luân chuyển thông tin đăng nhập quản trị có khả năng bị lộ trên tất cả các cấp, khôi phục và xác minh các biện pháp kiểm soát bảo mật, thu thập bằng chứng dễ bay hơi trước khi dọn dẹp và thực hiện các cuộc săn lùng trên diện rộng các chỉ số dưới đây trên bộ định tuyến và hệ thống Linux.
Việc xóa một tệp duy nhất có thể không đủ vì Fire Ant sử dụng các đường dẫn tồn tại và truy cập chồng chéo, đòi hỏi phản ứng phối hợp toàn diện trên mọi lớp công nghệ bị ảnh hưởng.
Các chỉ số xâm nhập (IoCs)
Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn phân giải hoặc liên kết ngoài ý muốn. Chỉ khôi phục định dạng đầy đủ (re-fang) trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.