Các hacker đang lợi dụng các chủ đề website bị cài cắm mã độc để biến lượt truy cập từ người dùng iPhone thành kênh phát tán phần mềm gián điệp và đánh cắp tiền điện tử. Chiến dịch này đã phát hiện các gói chủ đề độc hại trên Packagist, một kho lưu trữ cho Composer, công cụ quản lý dependency phổ biến trong PHP.
Chiến dịch Lợi dụng Chủ đề Website Độc hại
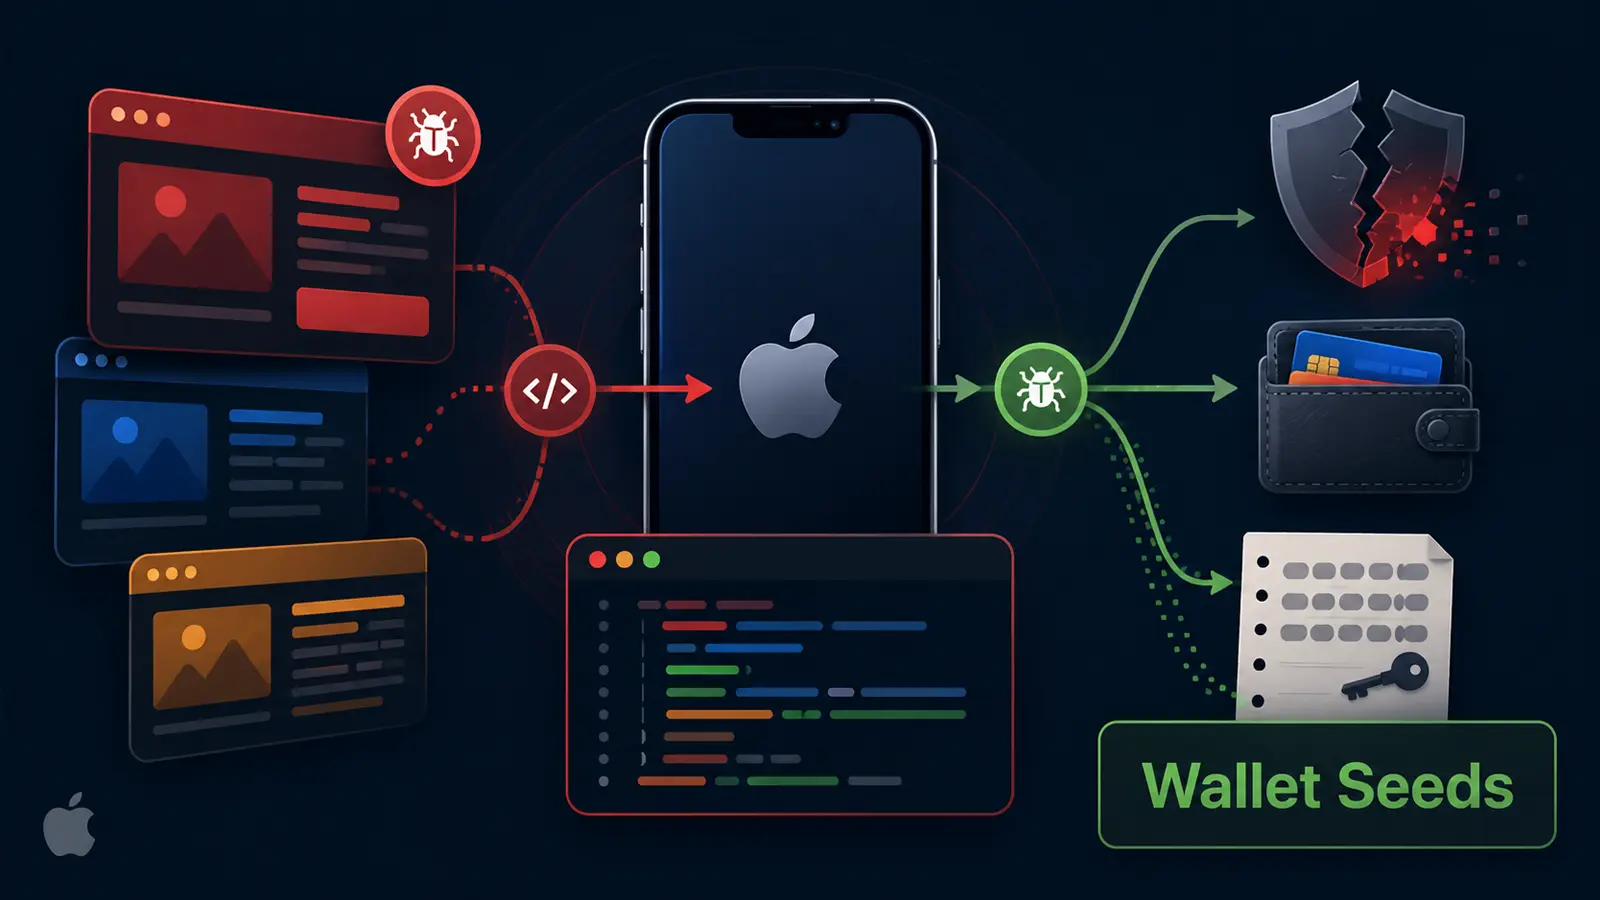
Mã độc được ẩn giấu trong các chủ đề được sử dụng bởi các website phát trực tuyến phim và truyện tranh của Việt Nam, gây nguy hiểm cho người dùng mà không hề hay biết. Các chủ đề bị nhiễm độc này được cài đặt thông qua Composer. Sau khi quản trị viên website cài đặt một chủ đề độc hại, mã độc sẽ được phân phối tới mọi khách truy cập.
Socket.dev đã báo cáo phát hiện 13 gói chủ đề độc hại thuộc năm không gian tên khác nhau. Phát hiện này tiếp nối một cuộc điều tra trước đó, cho thấy cách một chủ đề front-end bị xâm phạm có thể trở thành kênh phân phối âm thầm các cuộc tấn công nhắm vào đối tượng truy cập website.
Tác động đến Người dùng và Quản trị viên
Người dùng di động có thể bị điều hướng đến các trang cờ bạc. Tuy nhiên, đối với một số người dùng iPhone được chọn lọc, một chuỗi tấn công nghiêm trọng hơn sẽ diễn ra. Do kịch bản độc hại được phân phối qua một trang web trông có vẻ hợp pháp, nạn nhân có thể nhầm lẫn trang web đó với một dịch vụ phát trực tuyến thông thường.
Chiến dịch này ảnh hưởng đến các quản trị viên website. Một khi bị lây nhiễm thành công, dữ liệu riêng tư của thiết bị và thông tin khôi phục ví có thể bị lộ. Đồng thời, quản trị viên website có thể không nhận biết được rằng các tập lệnh độc hại đã được đưa vào chủ đề của họ. Trường hợp này cũng phản ánh cách một gói npm phổ biến bị xâm phạm có thể biến các bản cập nhật phần mềm đáng tin cậy thành một đường dẫn tấn công.
Cơ chế Hoạt động của Mã độc
Các chủ đề đã bị thay đổi vẫn giữ các tệp theo dự kiến, nhưng kẻ tấn công đã thêm các trình tải JavaScript (JavaScript loaders) vào chúng. Các trình tải này sẽ kiểm tra thiết bị và nguồn giới thiệu của khách truy cập. Trình duyệt máy tính, các công cụ quét tự động và những người truy cập trực tiếp sẽ bị bỏ qua, giúp hạn chế việc phát hiện.
Đối với khách truy cập di động, một nhánh của mã độc sẽ chèn quảng cáo và chuyển hướng trình duyệt qua một chuỗi chuyển hướng cờ bạc. Đối với người dùng iPhone đáp ứng các tiêu chí kiểm tra của chiến dịch, một trình tải riêng biệt sẽ tải thêm mã độc từ cơ sở hạ tầng do kẻ tấn công kiểm soát.
Khai thác Lỗ hổng và Thu thập Dữ liệu
Sau đó, kẻ tấn công sử dụng một trang ẩn để xác định phiên bản iOS đã cài đặt và chọn một lỗ hổng được thiết kế cho phiên bản đó. Nghiên cứu chỉ ra rằng cuộc tấn công web này nhắm vào hai lỗ hổng WebKit đã biết là CVE-2025-31277 và CVE-2025-43529, trước khi di chuyển từ trình duyệt sang việc truy cập sâu hơn vào thiết bị.
Apple đã khắc phục lỗ hổng leo thang đặc quyền (kernel escape) được các nhà nghiên cứu đề cập, và các điểm truy cập WebKit bị ảnh hưởng đều đã được công khai và vá lỗi. Người dùng có thể tham khảo bài viết về các lỗ hổng zero-day của Apple WebKit để thấy tầm quan trọng của việc cập nhật bản vá kịp thời.
Chuỗi tấn công này được xây dựng cho các dòng iPhone từ thế hệ XS cho đến gia đình iPhone 16, những thiết bị vẫn đang chạy các phiên bản hệ điều hành cũ. Theo báo cáo, các thiết bị đã cập nhật lên iOS 18.7.3 thuộc dòng iOS 18, hoặc iOS 26.2 trở lên, sẽ không bị ảnh hưởng bởi các giai đoạn tấn công đã biết. Điều này có nghĩa là hoạt động của kẻ tấn công dựa vào việc người dùng trì hoãn cập nhật thay vì phá vỡ các cơ chế bảo vệ hiện tại.
Thu thập Thông tin Nhạy cảm
Sau khi giành được quyền truy cập cần thiết, phần mềm gián điệp sẽ thu thập thông tin cá nhân, bao gồm cơ sở dữ liệu keychain, mật khẩu Wi-Fi, tin nhắn văn bản, danh bạ, ảnh, cookie trình duyệt, lịch sử cuộc gọi, bản ghi vị trí và dữ liệu tài khoản. Nó mã hóa các dữ liệu đã thu thập và gửi chúng đến một tập hợp các máy chủ chỉ huy và kiểm soát (C2) đang thay đổi.
Một phiên bản được triển khai lại vào tháng 8 đã bổ sung khả năng đánh cắp ví tiền điện tử một cách tập trung. Nó tìm kiếm trong keychain của iPhone các cụm từ hạt giống (seed phrases) và thông tin ghi nhớ từ ví tiền điện tử. Những từ khôi phục này có thể cho phép tội phạm kiểm soát tài sản, khiến cuộc xâm nhập trở nên nguy hiểm hơn các vụ đánh cắp dữ liệu thông thường.
Phát hiện và Ngăn chặn
Kẻ tấn công đã làm mới tên tệp và các thành phần staging trong khi các tệp cũ vẫn có thể truy cập được, gây khó khăn cho việc phát hiện và gỡ bỏ. Mô hình này tương tự như các mối đe dọa khác trong hệ sinh thái các gói phụ thuộc, bao gồm các cuộc tấn công chiếm đoạt thông tin đăng nhập, nơi mã nguồn trông có vẻ hữu ích có thể âm thầm thu thập các bí mật có giá trị sau khi cài đặt.
Các quản trị viên website sử dụng các hệ thống quản lý nội dung bị ảnh hưởng nên gỡ bỏ các chủ đề không đáng tin cậy, xem xét các tập lệnh front-end của họ, xoay vòng các thông tin xác thực được xử lý trên máy chủ và kiểm tra hoạt động mạng để tìm các chỉ số.
Khuyến nghị cho Nhà phát triển và Đội ngũ An ninh
Các nhà phát triển nên ghim (pin) và xem xét các dependency của Composer, bao gồm cả chủ đề và tài sản, vì các tệp phía trình duyệt thực thi trong phiên làm việc của khách truy cập cũng giống như mã máy chủ. Các đội ngũ an ninh nên chặn các chỉ số mạng đã liệt kê và tìm kiếm các trình tải trang đáng ngờ, iframe ẩn và các yêu cầu trình duyệt bất thường.
Họ cũng nên ưu tiên cập nhật iPhone cho các thiết bị vẫn còn trên các phiên bản cũ. Chiến dịch này là lời nhắc nhở rằng các cuộc tấn công vào chuỗi cung ứng phần mềm có thể gây hại không chỉ cho các nhà phát triển, mà còn cho mọi người truy cập vào một website bị ảnh hưởng.
Các chỉ số về sự cố (Indicators of Compromise – IOC) bao gồm:
- IP addresses and domains are intentionally defanged.
Lưu ý: Địa chỉ IP và tên miền được làm sạch (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ khôi phục chúng trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Ngăn chặn sự cố do điều tra chậm trễ. Nâng cao khả năng của các Đội phản ứng sự cố an ninh mạng (SOC) cấp Tier 1 với thông tin tình báo về mối đe dọa từ 15.000 SOC: Tích hợp tra cứu thông tin tình báo về mối đe dọa (TI Lookup) vào SOC của bạn.