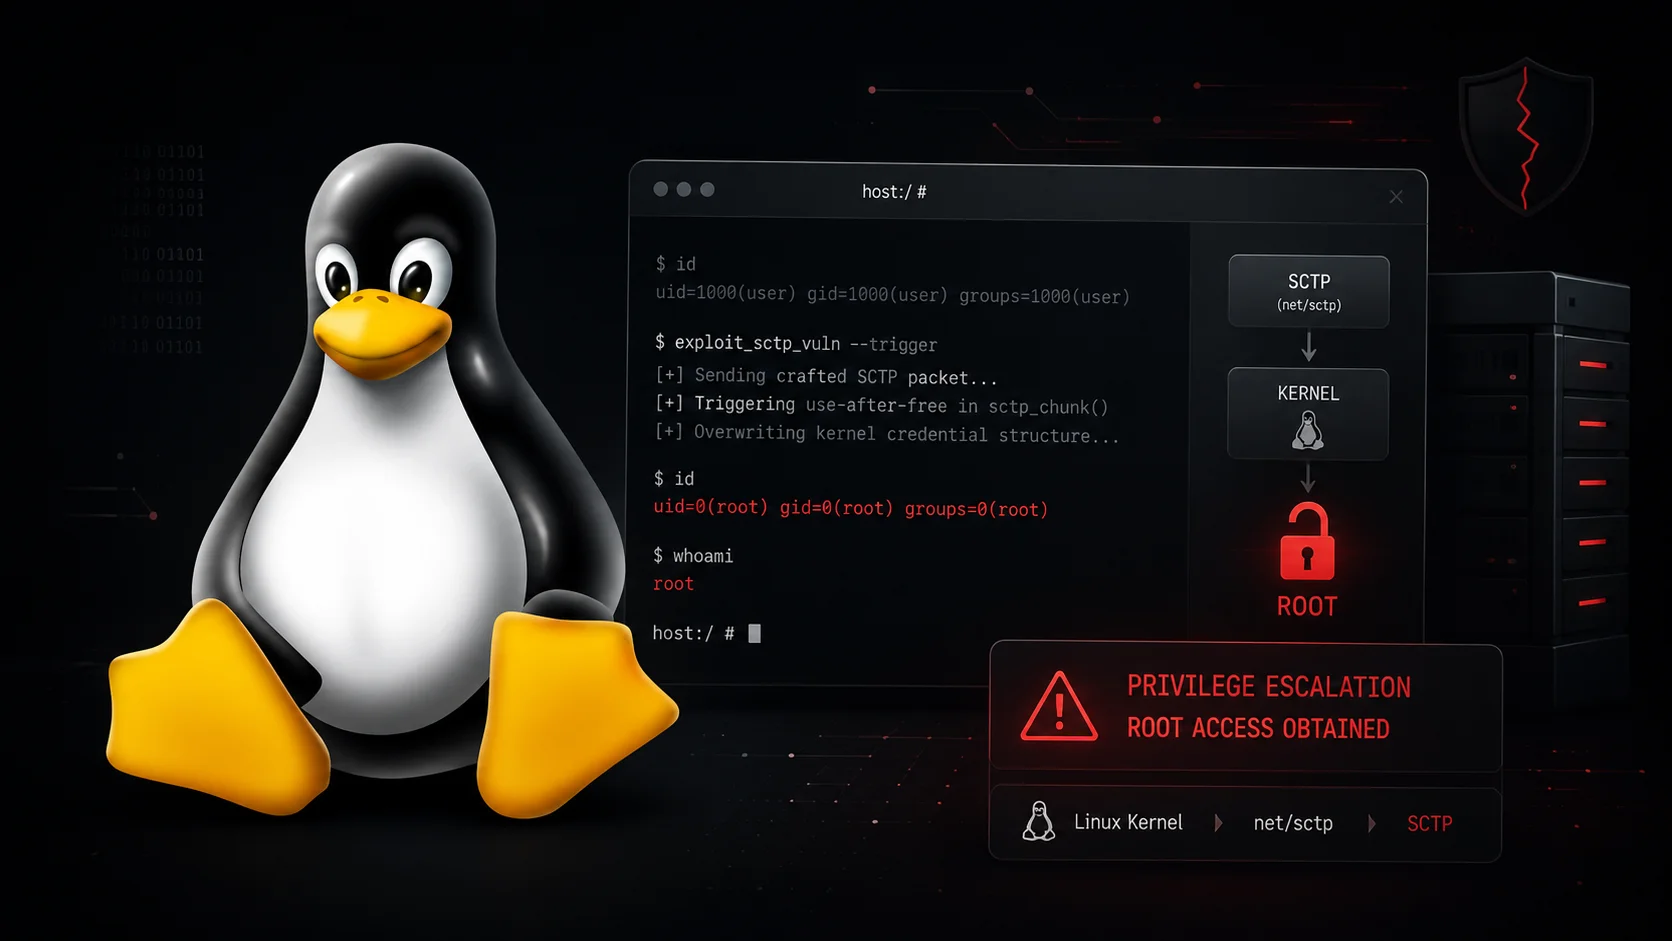
Một lỗ hổng mới được công bố trong Linux kernel, có định danh là SCTPhantom và được theo dõi theo CVE-2026-64564, cho phép kẻ tấn công leo thang đặc quyền từ truy cập cục bộ không có quyền thành quyền root đầy đủ và thậm chí thoát khỏi container để xâm phạm máy chủ cơ bản. Đây là một tin tức bảo mật quan trọng cần lưu ý.
Phân tích chi tiết về Lỗ hổng CVE-2026-64564
Lỗ hổng này là một lỗi use-after-free trong tính năng SCTP Dynamic Address Reconfiguration của kernel. Điều đáng chú ý là nguyên nhân gốc rễ của nó bắt nguồn từ mã được giới thiệu trong Linux 2.6.25 vào tháng 12 năm 2007, tức là gần 18 năm trước khi được phát hiện.
Lỗ hổng tồn tại trong cách kernel xử lý các khối ASCONF, một cơ chế được định nghĩa trong RFC 5061. Cơ chế này cho phép các liên kết SCTP thêm, xóa hoặc cấu hình lại các đường dẫn mạng một cách linh hoạt.
Cơ chế tấn công Use-After-Free
Lỗi phát sinh từ sự không khớp về định danh. Kernel xác thực một thao tác xóa DEL-IP bằng địa chỉ nguồn của gói tin, trong khi một con trỏ bộ nhớ đệm riêng biệt lại dựa vào tham số địa chỉ được sử dụng để chọn đường dẫn mạng thực tế (transport).
Bằng cách tạo ra một chuỗi ASCONF có thứ tự, chẳng hạn như chỉ định một địa chỉ, xóa địa chỉ đó, và sau đó gửi một lệnh xóa wildcard, kẻ tấn công có thể đánh lừa kernel xóa một transport trong khi một tham chiếu cũ đến nó vẫn còn tồn tại trong các con trỏ đường dẫn hoạt động và chính của liên kết. Một thao tác socket sau đó sẽ tham chiếu đến vùng nhớ đã được giải phóng này, tạo ra điều kiện use-after-free.
Khai thác và Tác động
Các nhà nghiên cứu bảo mật từ TencentOS Security Team đã sử dụng một hệ thống nghiên cứu lỗ hổng tự động có tên Corvus AI để biến lỗi bộ nhớ thô này thành một chuỗi leo thang đặc quyền hoàn chỉnh. Mã khai thác (exploit) thu hồi transport đã được giải phóng bằng cách sử dụng một bộ đệm vòng của packet socket, đồng thời rò rỉ một địa chỉ bộ nhớ của kernel.
Việc rò rỉ này cho phép thực hiện một thao tác đọc 4 byte trong kernel một cách lặp lại. Các nhà nghiên cứu đã sử dụng thông tin này để vượt qua KASLR bằng cách kiểm tra bảng mô tả ngắt (interrupt descriptor table). Sau đó, một lỗi use-after-free thứ hai được khai thác với dữ liệu khóa xác thực SCTP do kẻ tấn công kiểm soát. Điều này cho phép kẻ tấn công xây dựng một biểu đồ đối tượng kernel giả mạo, cuối cùng kích hoạt hàm commit_creds và bàn giao quyền root toàn cục, tất cả mà không cần shellcode hoặc chuỗi ROP truyền thống. Đây là một dạng remote code execution rất nguy hiểm.
Khai thác Container Escape
Các nhà nghiên cứu còn tiến xa hơn, chứng minh rằng cùng một lỗ hổng cho phép thoát khỏi container để xâm phạm máy chủ. Bằng cách sử dụng các tùy chọn SCTP trên mỗi socket thay vì các tham số hệ thống (sysctls) trên toàn hệ thống, mã khai thác đã tránh được việc cần nâng cao các quyền hạn (capabilities). Họ đã thành công thoát khỏi các container chạy cấu hình seccomp mặc định trong sáu trong tám lần thử, cuối cùng kích hoạt một tiến trình usermode-helper chạy trong không gian tên ban đầu của máy chủ.
Chuỗi khai thác đã được xác thực trên nhiều loại môi trường, bao gồm Ubuntu 24.04, Debian 13, Rocky Linux 9 và nhiều bản dựng kernel khác nhau từ 5.14 đến bản phát hành ứng cử viên 7.2, đạt được quyền root trong mọi trường hợp được thử nghiệm.
Đánh giá và Bản vá
Theo thang điểm CVSS v4.0, lỗ hổng này mang điểm cơ sở là 8.5, được xếp hạng có mức độ nghiêm trọng Cao. Điều này phản ánh sự kết hợp giữa độ phức tạp tấn công thấp và tác động cao đến tính bảo mật, toàn vẹn và sẵn sàng của dữ liệu.
Bản vá upstream, được hợp nhất dưới commit 9b2854f86f0b, đã đóng lỗ hổng bằng cách từ chối mọi yêu cầu DEL-IP nhắm mục tiêu vào transport mà vẫn đang được tham chiếu bởi khối ASCONF hiện tại. Bạn có thể tham khảo thông tin chi tiết về bản vá trên GitHub.
Các bản sửa lỗi đã được backport cho các nhánh ổn định bao gồm 6.6.148, 6.12.101, 6.18.42 và 7.1.6. Đội ngũ CVE của Linux kernel đã chính thức thông báo CVE-2026-64564 vào ngày 4 tháng 8 năm 2026, sau khi tiết lộ riêng tư bắt đầu từ ngày 12 tháng 7.
Quản trị viên hệ thống đang chạy các kernel có bật SCTP, đặc biệt là trong môi trường đa người dùng hoặc container hóa, nên ưu tiên cập nhật bản vá lên các phiên bản kernel đã được sửa lỗi ngay lập tức, xem xét mức độ dễ dàng khai thác và mức độ nghiêm trọng của tác động.