Phân tích kỹ thuật lỗ hổng RCE nghiêm trọng CVE-2026-97229 trên GitLab
Các nhà nghiên cứu đã công bố PoC cho lỗ hổng RCE nghiêm trọng CVE-2026-97229 trên GitLab, cho phép thực thi mã từ xa thông qua trình biên dịch regex CI/CD.
4p đọcChi tiết
Lỗ hổng Zero-day, phân tích mã CVE, khai thác PoC và cảnh báo bản vá khẩn cấp
Các nhà nghiên cứu đã công bố PoC cho lỗ hổng RCE nghiêm trọng CVE-2026-97229 trên GitLab, cho phép thực thi mã từ xa thông qua trình biên dịch regex CI/CD.
Adobe đã phát hành bản vá cho lỗ hổng CVE-2026-81983, một lỗi hỏng bộ nhớ nghiêm trọng trong Acrobat và Acrobat Reader có thể dẫn đến thực thi mã từ xa.
CISA đưa lỗ hổng CVE-2026-0322 vào danh mục KEV sau khi phát hiện các cuộc tấn công thực tế nhắm vào giao diện quản trị của thiết bị Palo Alto Networks PAN-OS.
Nhóm tin tặc ARMORY CASTLE đã khai thác lỗ hổng zero-day CVE-2026-102764 trên thiết bị BeyondTrust Remote Support để chiếm quyền root và triển khai mã độc.
Next.js vừa phát hành bản vá khẩn cấp cho các lỗ hổng RCE và DoS nghiêm trọng. Quản trị viên cần nâng cấp lên phiên bản 16.4.1 hoặc 15.5.28 để bảo vệ hệ thống.
Citrix vừa công bố bốn lỗ hổng bảo mật trên XenServer, trong đó ba lỗ hổng cho phép người dùng có đặc quyền trong máy ảo tấn công hệ thống máy chủ vật lý.
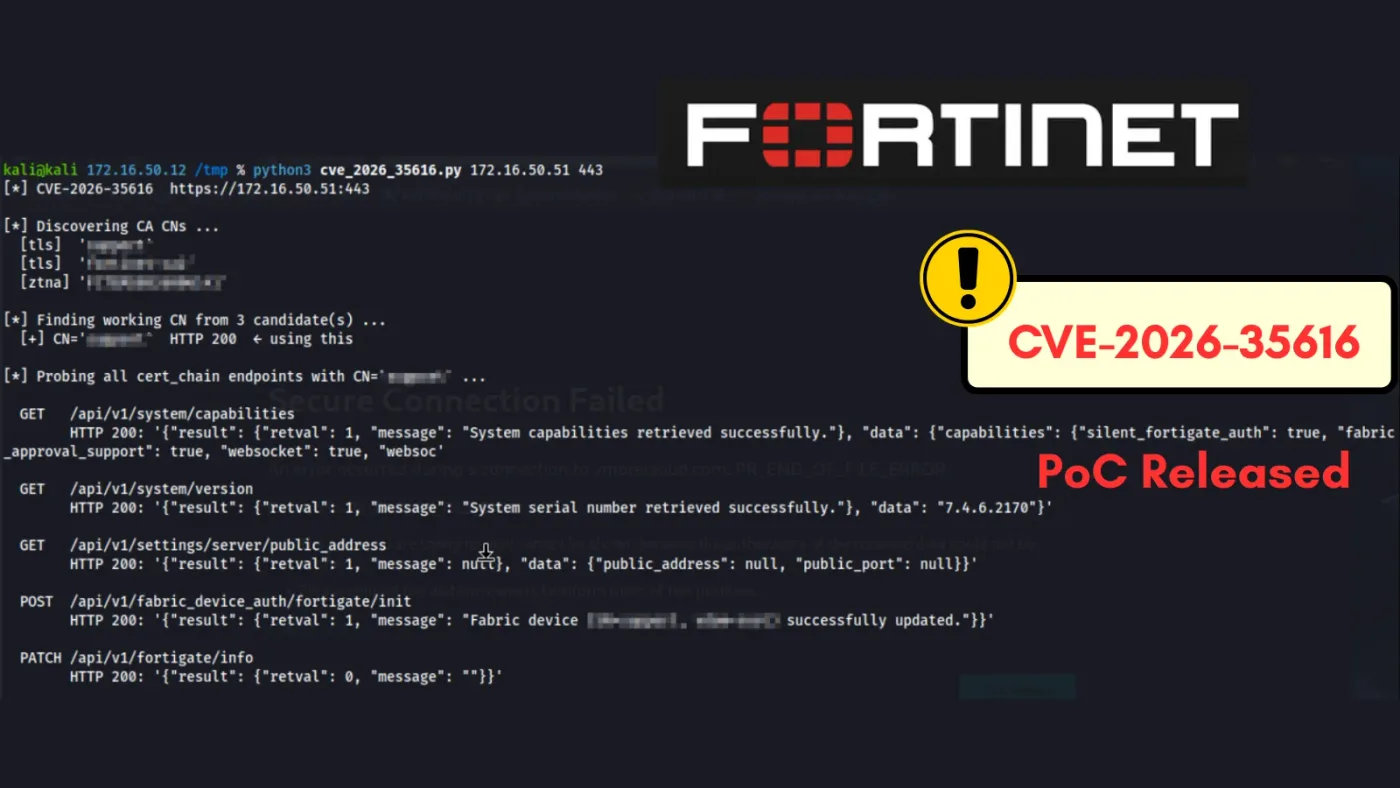
Công bố mã khai thác PoC cho lỗ hổng nghiêm trọng CVE-2026-35616 trên FortiClient EMS, cho phép kẻ tấn công vượt qua xác thực và thực thi lệnh từ xa.
Các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng nghiêm trọng CVE-2026-70111 trong Windows Server, cho phép kẻ tấn công gây treo hệ thống thông qua các gói tin DFS độc hại.
Microsoft đã phát hành bản vá cho sự cố màn hình đen và lỗi Windows Explorer trên Windows 11, đặc biệt ảnh hưởng đến môi trường Azure Virtual Desktop sử dụng FSLogix.
CISA cảnh báo về lỗ hổng zero-day CVE-2026-104935 trên Ivanti Connect Secure đang bị khai thác để chiếm quyền điều khiển và đánh cắp dữ liệu nhạy cảm.