Phân tích lỗ hổng CVE-2026-35616: Bypass xác thực trên FortiClient EMS
Công bố mã khai thác PoC cho lỗ hổng nghiêm trọng CVE-2026-35616 trên FortiClient EMS, cho phép kẻ tấn công vượt qua xác thực và thực thi lệnh từ xa.

- Mối đe dọa: Lỗ hổng nghiêm trọng CVE-2026-35616 cho phép bypass xác thực và ủy quyền trên FortiClient EMS.
- Tác động: Kẻ tấn công không cần xác thực có thể gửi các yêu cầu tùy chỉnh để thực thi mã hoặc lệnh trái phép.
- Khắc phục: Người dùng cần cập nhật ngay lên phiên bản 7.4.7 hoặc các bản vá mới nhất từ nhà sản xuất.
Các nhà nghiên cứu bảo mật vừa công bố mã khai thác chứng minh (PoC) cho CVE-2026-35616, một lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến Fortinet FortiClient Endpoint Management Server (EMS). Lỗ hổng này cho phép kẻ tấn công vượt qua các cơ chế xác thực và ủy quyền, từ đó truy cập trái phép vào các endpoint API được bảo vệ.
Chi tiết kỹ thuật về lỗ hổng CVE-2026-35616
Theo phân tích từ các chuyên gia, CVE-2026-35616 được phân loại là lỗi kiểm soát truy cập không đúng cách, tương ứng với mã CWE-284. Lỗ hổng này đặc biệt nguy hiểm vì nó cho phép người dùng từ xa không có thông tin xác thực hợp lệ có thể gửi các yêu cầu được chế tạo đặc biệt để bypass các lớp bảo mật trên API của EMS.
Việc khai thác thành công lỗ hổng này có thể dẫn đến khả năng thực thi mã từ xa (RCE) hoặc thực thi các lệnh hệ thống trái phép. Do EMS đóng vai trò là trung tâm quản lý các triển khai FortiClient, một khi bị chiếm quyền, kẻ tấn công có thể kiểm soát toàn bộ hệ thống quản trị endpoint của doanh nghiệp.
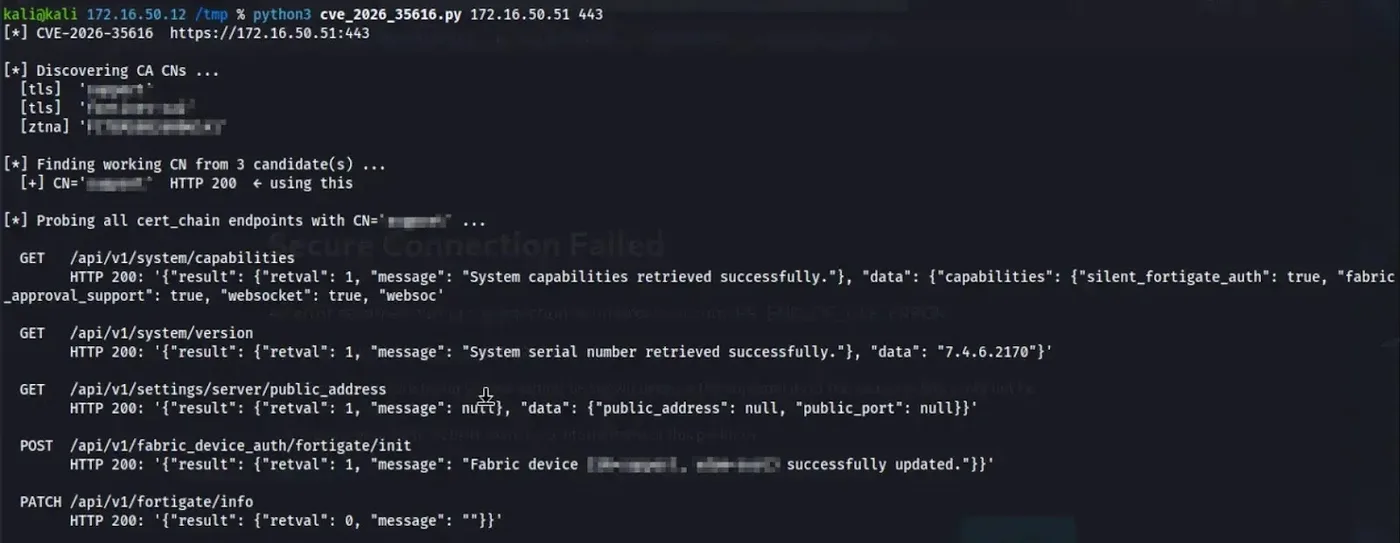
Mã khai thác PoC hiện đã được công khai trên GitHub, nhắm mục tiêu cụ thể vào các phiên bản FortiClient EMS 7.4.5 và 7.4.6. Các nhà nghiên cứu lưu ý rằng phiên bản 7.4.7 đã chứa bản vá lỗi hoàn chỉnh. Dưới đây là bảng tổng hợp các thông tin kỹ thuật cốt lõi:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-35616 | Bypass xác thực và ủy quyền |
| Mã CWE | CWE-284 | Kiểm soát truy cập không đúng cách |
| Phiên bản ảnh hưởng | 7.4.5, 7.4.6 | Dễ bị tấn công |
| Phiên bản an toàn | 7.4.7 trở lên | Đã vá lỗi |
Hướng dẫn săn tìm và phòng thủ
Đối với các đội ngũ vận hành hệ thống (SOC/IT), việc xác định các phiên bản đang chạy là ưu tiên hàng đầu. Các chuyên gia khuyến cáo không nên áp dụng chính sách vá lỗi một cách mù quáng mà cần xác nhận đúng phiên bản sản phẩm đang vận hành. Lưu ý rằng nhánh 7.2 của FortiClient EMS không bị ảnh hưởng bởi lỗ hổng này.
Để kiểm tra và bảo vệ hệ thống, các quản trị viên có thể thực hiện các bước sau:
- Kiểm kê tài sản: Rà soát toàn bộ các máy chủ FortiClient EMS trong hạ tầng để xác định các phiên bản 7.4.5 hoặc 7.4.6.
- Cập nhật bản vá: Nâng cấp ngay lập tức lên phiên bản 7.4.7 hoặc áp dụng hotfix từ Fortinet PSIRT Advisory.
- Giới hạn truy cập: Cấu hình Firewall để hạn chế quyền truy cập vào giao diện quản lý EMS, chỉ cho phép các dải IP tin cậy.
- Giám sát nhật ký: Kiểm tra log hệ thống để phát hiện các yêu cầu API bất thường hoặc các thay đổi cấu hình không xác định.
⚠️ Cảnh báo quan trọng: Việc sử dụng mã PoC công khai chỉ nên được thực hiện trong môi trường kiểm thử được cấp phép. Tuyệt đối không sử dụng công cụ này để quét các hệ thống bên ngoài hoặc các hệ thống không thuộc quyền sở hữu của tổ chức, vì điều này có thể vi phạm pháp luật và các quy định về an ninh mạng.
Cuối cùng, các tổ chức nên coi việc vá lỗi là ưu tiên hàng đầu nếu máy chủ EMS của họ có khả năng truy cập từ Internet. Việc kiểm tra bằng PoC chỉ mang tính chất xác nhận sự tồn tại của lỗ hổng, không thay thế cho quy trình cập nhật bản vá chính thức và rà soát các dấu hiệu xâm nhập (IOCs) đã xảy ra trước đó.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan