Phân tích lỗ hổng CVE-2026-81983: Lỗi hỏng bộ nhớ trong Adobe Acrobat
Adobe đã phát hành bản vá cho lỗ hổng CVE-2026-81983, một lỗi hỏng bộ nhớ nghiêm trọng trong Acrobat và Acrobat Reader có thể dẫn đến thực thi mã từ xa.

- Lỗ hổng nghiêm trọng: CVE-2026-81983 là lỗi out-of-bounds write trong Adobe Acrobat, đạt điểm CVSS 7.8.
- Cơ chế tấn công: Lỗi xuất phát từ việc tính toán sai kích thước hình ảnh trong Acrobat.dll, dẫn đến hỏng bộ nhớ khi mở file PDF độc hại.
- Khuyến nghị: Người dùng và quản trị viên cần cập nhật ngay lên phiên bản 26.002.21901 hoặc 24.001.30429 để ngăn chặn nguy cơ bị chiếm quyền điều khiển.
Adobe vừa chính thức phát hành bản vá bảo mật cho một lỗ hổng nghiêm trọng trong phần mềm Adobe Acrobat và Acrobat Reader, được định danh là CVE-2026-81983. Lỗ hổng này cho phép kẻ tấn công thực hiện hành vi hỏng bộ nhớ (memory corruption) thông qua các tài liệu PDF được thiết kế đặc biệt, từ đó có khả năng dẫn đến việc thực thi mã với quyền hạn của người dùng hiện tại.
Phân tích kỹ thuật lỗ hổng CVE-2026-81983
Theo báo cáo từ các nhà nghiên cứu bảo mật, lỗ hổng nằm trong pipeline xử lý hình ảnh của Acrobat. Đây là thành phần mã nguồn thực hiện phân tích dữ liệu hình ảnh ngay khi tệp PDF được mở. Lỗ hổng được phát hiện thông qua việc sử dụng công cụ fuzzer tùy chỉnh, được hỗ trợ bởi các mô hình ngôn ngữ lớn (LLM) để tạo ra các tài liệu PDF hợp lệ nhưng có cấu trúc hình ảnh bất thường.
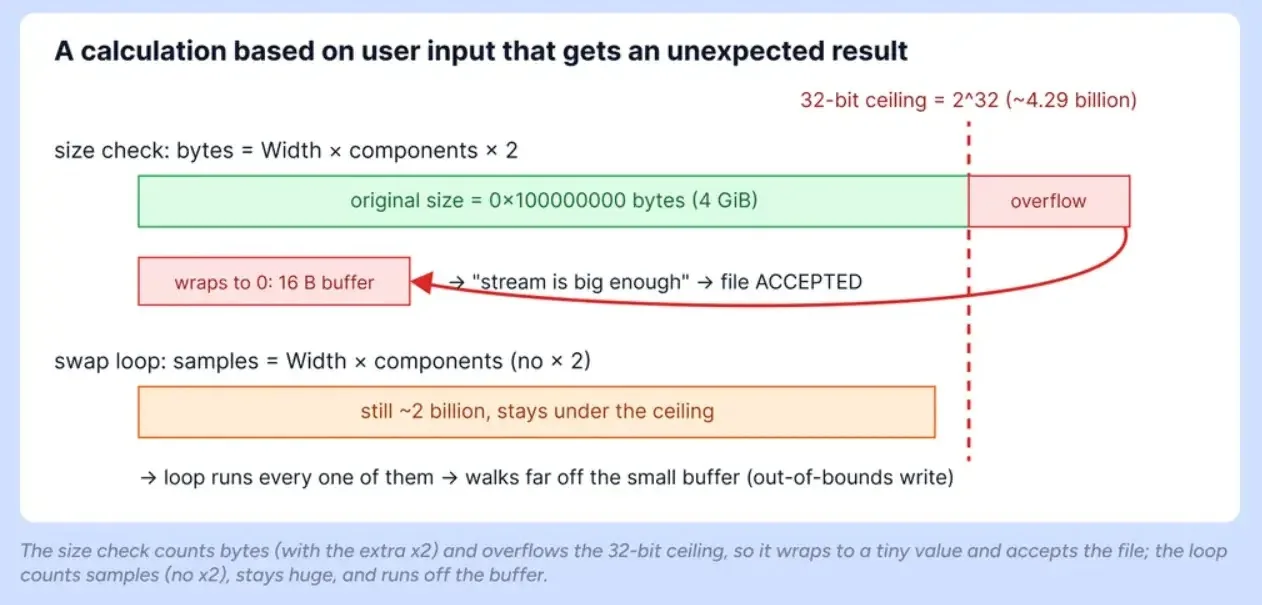
Nguyên nhân gốc rễ của vấn đề là lỗi tràn số nguyên 32-bit (32-bit integer overflow) trong tệp Acrobat.dll. Cụ thể, Acrobat thực hiện tính toán số lượng mẫu hình ảnh bằng cách nhân chiều rộng của ảnh với số lượng thành phần màu. Một bước kiểm tra kích thước bổ sung sau đó đã thêm hai byte cho mỗi mẫu 16-bit. Khi chiều rộng hình ảnh cực lớn, giá trị này bị tràn (wrap) thành một số rất nhỏ, khiến Acrobat chấp nhận một luồng dữ liệu ngắn hơn thực tế.
Chi tiết kỹ thuật khai thác
Trong quá trình thử nghiệm, các nhà nghiên cứu đã sử dụng một hình ảnh với chiều rộng 536.870.912, chiều cao là 1, 16 bit mỗi thành phần và không gian màu DeviceCMYK. Với bốn thành phần CMYK, số lượng mẫu được tính toán là 0x80000000. Vòng lặp hoán đổi byte vẫn nhận diện số lượng mẫu khổng lồ này và tiếp tục đọc/ghi vượt quá giới hạn của bộ đệm 16-byte, gây ra hỏng bộ nhớ.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-81983 | Lỗ hổng hỏng bộ nhớ (Out-of-bounds write) |
| Điểm CVSS | 7.8 (High) | Nguy cơ thực thi mã từ xa với quyền người dùng |
| Thành phần lỗi | Acrobat.dll | Pipeline xử lý hình ảnh trong PDF |
Khuyến nghị phòng thủ và khắc phục
Adobe đã giải quyết vấn đề này bằng cách chuyển sang sử dụng toán học 64-bit để tính toán số lượng mẫu và từ chối các giá trị vượt quá INT_MAX trước khi thực hiện bất kỳ thao tác nào trên bộ nhớ. Bản vá đã được tích hợp trong bản tin bảo mật APSB26-141 phát hành ngày 8 tháng 9 năm 2026.
- Cập nhật phần mềm: Người dùng cần nâng cấp Acrobat và Reader Continuous lên phiên bản 26.002.21901 hoặc mới hơn. Đối với phiên bản Acrobat 2024 Classic, cần cập nhật lên bản 24.001.30429.
- Giám sát hệ thống: Các đội ngũ SOC nên thiết lập quy tắc giám sát các sự cố crash liên quan đến
Acrobat.dlltrên các máy trạm. - Lọc nội dung: Triển khai các giải pháp lọc tệp đính kèm PDF đáng ngờ tại cổng email (email gateway) để ngăn chặn việc phát tán tài liệu khai thác.
Việc phát hiện lỗ hổng này một lần nữa khẳng định tầm quan trọng của việc áp dụng các kỹ thuật fuzzing hiện đại trong việc tìm kiếm các lỗi sâu trong các trình phân tích tệp tin cũ. Người dùng được khuyến cáo luôn duy trì tính năng cập nhật tự động và thận trọng với các tệp PDF không rõ nguồn gốc để giảm thiểu rủi ro bảo mật.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan