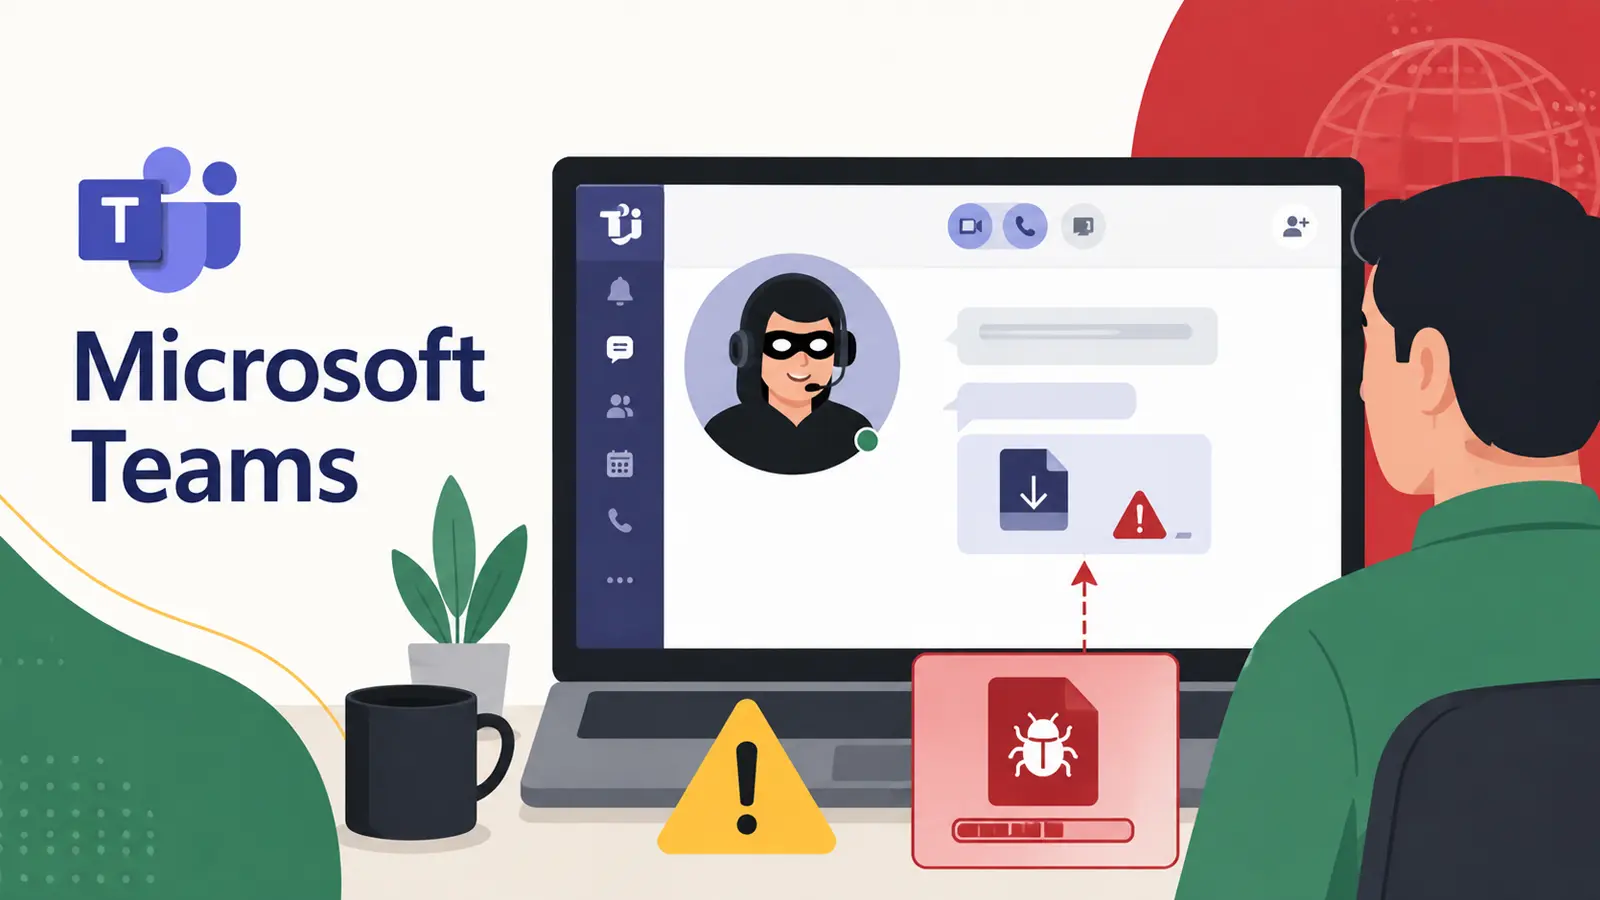
SynkLoader đang lợi dụng các cuộc hội thoại trên Microsoft Teams để biến các yêu cầu hỗ trợ CNTT thông thường thành kênh phân phối mã độc. Chiến dịch này dựa vào việc giả mạo danh tính thay vì khai thác lỗ hổng phần mềm, đặt việc quyết định cài đặt một bản vá lỗi giả mạo trực tiếp vào tay nhân viên.
SynkLoader: Kỹ thuật tấn công qua Microsoft Teams
Kẻ tấn công tiếp cận mục tiêu thông qua tin nhắn Teams và voice phishing (vishing), đóng giả làm nhân viên hỗ trợ kỹ thuật. Chúng thuyết phục nạn nhân tải xuống một tệp cài đặt MSI giả mạo có tên “PowerShell Cleaner”, biến một kênh giao tiếp quen thuộc trong môi trường làm việc trở thành một phần của chuỗi tấn công.
Các nhà phân tích từ ReliaQuest Threat Research đã xác định SynkLoader là một PowerShell loader được bảo vệ bằng hash. Mối đe dọa này đáng chú ý vì nó kết hợp phương pháp tiếp cận xã hội thuyết phục với mã được thiết kế để tiết lộ rất ít thông tin khi các nhà nghiên cứu hoặc công cụ tự động kiểm tra.
Chiến dịch này có thể vượt qua các biện pháp kiểm soát tập trung vào tệp đính kèm email hoặc các trang web độc hại rõ ràng. Bằng cách sử dụng dịch vụ lưu trữ hợp pháp của Azure Blob Storage để phân phối và giữ hoạt động chính trong bộ nhớ, nó có thể khiến bản tải xuống độc hại trông bớt đáng ngờ đồng thời giảm thiểu dấu vết để lại cho đội ngũ phòng vệ.
Mô hình tấn công ban đầu
Bước đầu tiên của cuộc tấn công rất đơn giản: một tin nhắn hoặc cuộc gọi xuất hiện từ nhân viên CNTT nội bộ. Kẻ tấn công đề nghị giúp đỡ, thường giới thiệu tệp cài đặt như một công cụ làm sạch hoặc sửa lỗi, tương tự như các cuộc tấn công giả mạo bộ phận hỗ trợ trên Teams đã sử dụng ngôn ngữ hỗ trợ quen thuộc để xây dựng lòng tin.
Nạn nhân được hướng dẫn tải xuống một tệp MSI được lưu trữ trên Azure Blob Storage. Việc lưu trữ trên đám mây không tự bản thân nó là độc hại, nhưng sự hiện diện của nó có thể mang lại cảm giác hợp pháp cho bản tải xuống.
Mô hình này quan trọng vì nhân viên có thể được đào tạo để cảnh giác với các liên kết email nhưng lại coi Teams là một không gian đáng tin cậy. Một báo cáo gần đây về một cuộc gọi Teams kéo dài hai phút đã cho thấy một tương tác ngắn gọn theo chủ đề hỗ trợ có thể nhanh chóng trở thành điểm xâm nhập như thế nào khi kẻ tấn công tạo ra sự cấp bách và đưa ra một giải pháp dễ dàng.
Cơ chế hoạt động của SynkLoader
Sau khi cài đặt, SynkLoader sẽ giải mã payload của nó trong bộ nhớ và kiểm tra hash mật mã của payload trước khi thực thi. Nếu tệp bị thay đổi hoặc giải nén không chính xác, nó sẽ dừng lại một cách im lặng. Việc kiểm tra này có thể gây khó khăn cho việc phân tích tự động vì môi trường sandbox có thể không bao giờ thấy được toàn bộ chuỗi lây nhiễm.
Loader sau đó triển khai một backdoor Python, thu thập các tính năng hoạt động của nó từ cơ sở hạ tầng lệnh và điều khiển khi cần thiết. Việc giữ các khả năng này bên ngoài tệp đầu tiên sẽ hạn chế những gì có thể học được từ việc kiểm tra tĩnh và có thể khiến backdoor dường như không hoạt động nếu máy chủ của nó không khả dụng.
Cách tiếp cận này phản ánh việc lạm dụng rộng rãi các công cụ scripting trong các cuộc tấn công. Trong các trường hợp khác, các kỹ thuật né tránh của PowerShell đã giúp tội phạm chạy mã với ít tệp hiển thị hơn, khiến hoạt động script bất thường trở thành một dấu hiệu cảnh báo hữu ích thay vì bằng chứng về một tác vụ bảo trì vô hại. Thiết kế này cũng tạo ra một khoảng trống điều tra; một tệp có thể trông không hoàn chỉnh hoặc vô hại khi các nhà phân tích không thể tái tạo các điều kiện mong đợi.
Đó là lý do tại sao các nhóm nên bảo toàn tệp cài đặt, xem xét nhật ký quy trình và mạng, đồng thời tìm kiếm các hoạt động liên quan thay vì xóa cảnh báo sau một lần thực thi thất bại. Các chuỗi tấn công loader Python tương tự cho thấy tại sao cả hai engine scripting đều xứng đáng được chú ý trong quá trình ứng phó sự cố. Điều này giúp ngăn chặn một chi tiết bị bỏ sót làm lu mờ sự cố.
Khuyến nghị bảo mật
Các tổ chức nên hạn chế các giao tiếp Teams bên ngoài không cần thiết và yêu cầu nhân viên độc lập xác nhận các yêu cầu hỗ trợ bất ngờ thông qua một kênh đã biết. Các nhóm bảo mật nên theo dõi các tệp MSI được khởi chạy từ các thư mục do người dùng kiểm soát hoặc liên kết lưu trữ đám mây, cũng như các hoạt động PowerShell hoặc Python bất thường.
Bất kỳ thiết bị nào đã chạy trình cài đặt gian lận nên được cách ly và kiểm tra xem có payload theo dõi và lưu lượng lệnh và điều khiển hay không. Bài học cốt lõi là mang tính thực tế: một nền tảng đáng tin cậy và một câu chuyện hỗ trợ quen thuộc không làm cho bản tải xuống trở nên an toàn. Xác minh trước khi cài đặt vẫn là tuyến phòng thủ đầu tiên mạnh mẽ nhất.
Các chỉ số thỏa hiệp (IoCs) bao gồm:
- Hash của tệp MSI giả mạo.
- Các tệp cấu hình PowerShell liên quan đến SynkLoader.
- Các địa chỉ IP và tên miền mà backdoor Python giao tiếp.
Lưu ý: Địa chỉ IP và tên miền được làm mờ có chủ ý (ví dụ: [.]). Chỉ làm mờ lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Ngăn chặn sự cố do điều tra chậm trễ. Cung cấp sức mạnh cho Nhân viên Cấp 1 của bạn với thông tin tình báo về mối đe dọa từ 15K SOC: Tích hợp tra cứu TI trong SOC của bạn.