Các hacker đang lợi dụng các cuộc trò chuyện trên Microsoft Teams để giả mạo nhân viên hỗ trợ IT, lừa người dùng cài đặt mã độc hoặc cấp quyền truy cập từ xa, đồng thời đánh cắp mật khẩu Windows thông qua một màn hình khóa giả mạo. Các cuộc tấn công này không yêu cầu lỗ hổng phần mềm mà dựa vào sự tin tưởng của nhân viên vào các thông điệp thuyết phục từ bộ phận IT.
Chiến dịch tấn công qua Microsoft Teams
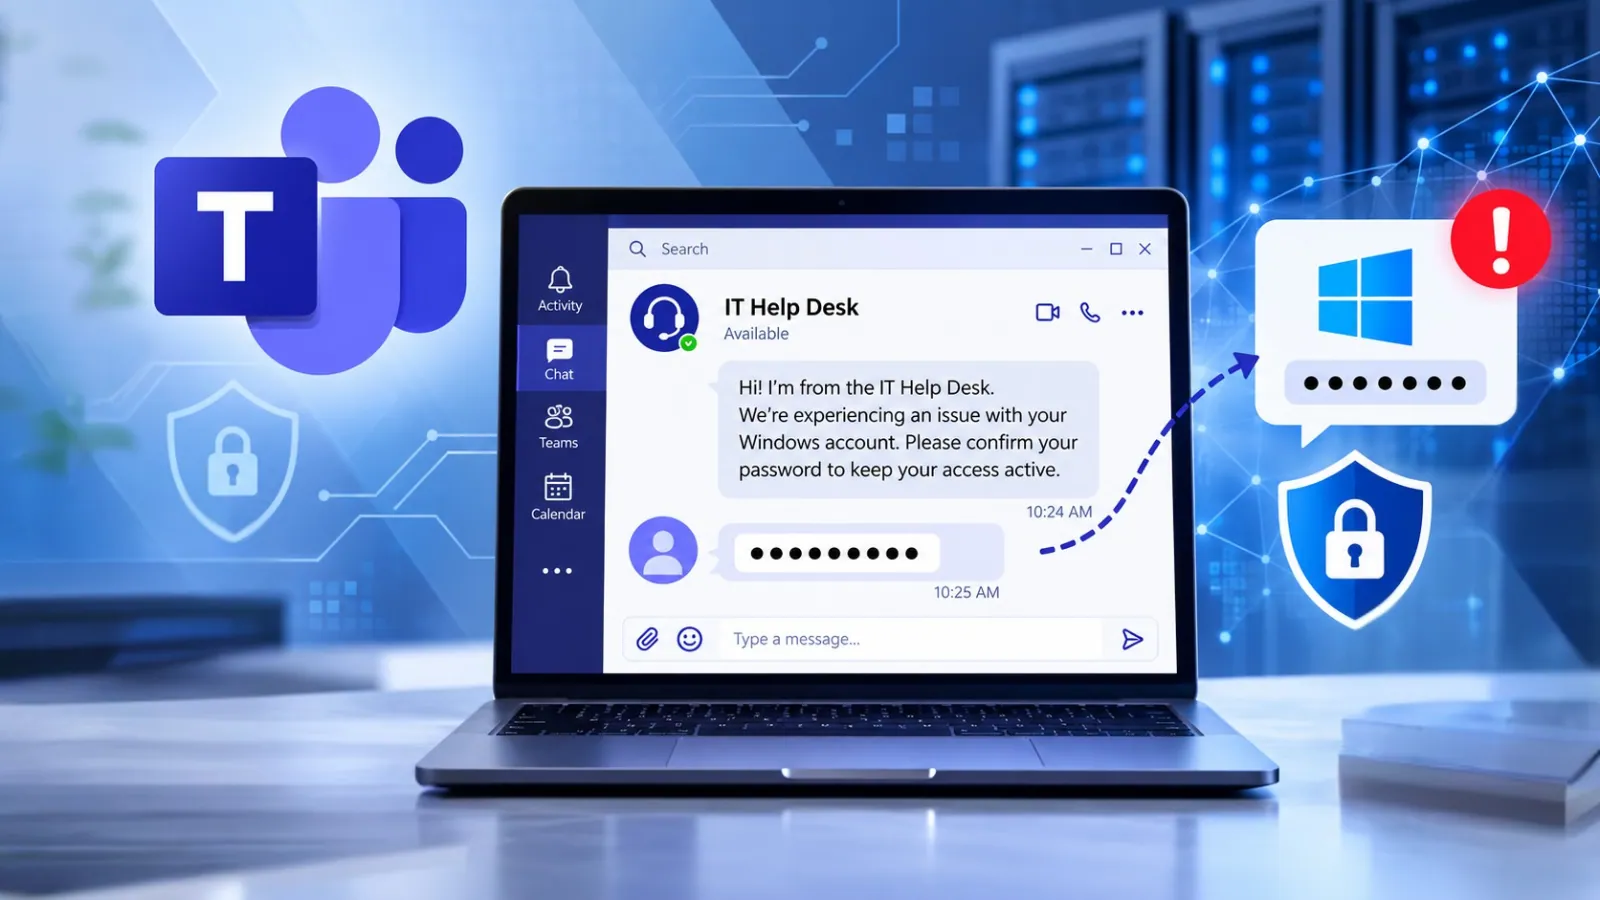
Những kẻ tấn công bắt đầu chiến dịch từ các tenant Microsoft 365 mà chúng kiểm soát. Chúng tạo tên hiển thị như “IT Service Desk” hoặc “Help Desk”, sau đó liên hệ với nhân viên qua tính năng chat ngoài tenant trên Teams. Do Teams cho phép giao tiếp với các domain bên ngoài theo mặc định, tin tặc có thể tiếp cận người dùng từ một tenant Microsoft 365 khác nếu quyền truy cập bên ngoài được kích hoạt cho cả hai phía.
Các thông điệp thường tuyên bố rằng IT cần sửa lỗi bảo mật, làm sạch thiết bị, giải quyết sự cố email hoặc cài đặt bản cập nhật khẩn cấp. Kẻ tấn công sau đó yêu cầu nhân viên tải xuống một tệp tin, chấp thuận chia sẻ màn hình, mở Quick Assist hoặc cung cấp mã hỗ trợ từ xa. Microsoft đã cảnh báo rằng các tác nhân đe dọa đang sử dụng kỹ thuật giả mạo xuyên tenant này để thuyết phục nhân viên phê duyệt các phiên làm việc từ xa tương tác.
Kỹ thuật giả mạo và chiếm quyền điều khiển
Khi quyền truy cập từ xa được cấp, kẻ tấn công có thể chạy lệnh, cài đặt mã độc, khám phá các hệ thống Active Directory, di chuyển ngang trong mạng và đánh cắp dữ liệu. Một chiến dịch gần đây liên quan đến một họ mã độc có tên là SynkLoader. Các nhà nghiên cứu phát hiện mã độc này được phân phối qua một thông điệp lừa đảo trên Microsoft Teams, giả mạo bộ phận hỗ trợ IT.
Nạn nhân bị thuyết phục cài đặt một tệp MSI độc hại, được cho là lưu trữ trên Microsoft Azure. Việc sử dụng một vị trí lưu trữ trên Microsoft có thể làm cho tệp tải xuống trông đáng tin cậy hơn đối với nhân viên. Sau khi cài đặt, SynkLoader có thể hoạt động chủ yếu trong bộ nhớ và thiết lập cơ chế tồn tại thông qua các tác vụ định kỳ.
SynkLoader và màn hình khóa giả mạo
Các nhà nghiên cứu đã xác định một mô-đun có tên PhishLocker, hiển thị một màn hình khóa giả mạo của Windows, được thiết kế để giống với màn hình đăng nhập hợp pháp của Windows. Mã độc có thể hiển thị tên tài khoản của người dùng và hình ảnh nền quen thuộc của Windows để làm cho lời nhắc trông có vẻ xác thực. Khi nhân viên nhập mật khẩu để mở khóa máy tính, màn hình giả mạo sẽ ghi lại mật khẩu đó dưới dạng văn bản thuần. Kẻ tấn công không cần bẻ khóa hash mật khẩu hoặc vượt qua quy trình đăng nhập; mục tiêu là thu thập mật khẩu mà người dùng nhập vào.
Theo ScamDrill, một màn hình khóa giả mạo đôi khi có thể được nhận diện bằng cách nhấn tổ hợp phím Ctrl+Alt+Delete. Một màn hình khóa Windows chính hãng sẽ mở ra màn hình Bảo mật Windows, trong khi một ứng dụng toàn màn hình thông thường không thể tái tạo hành vi này. Người dùng cũng có thể thử phím Alt+Tab. Trong trường hợp của SynkLoader, màn hình khóa giả mạo là một cửa sổ toàn màn hình không có viền, nghĩa là trình chuyển đổi tác vụ vẫn có thể xuất hiện phía trên nó.
Rủi ro kỹ thuật và khuyến nghị bảo mật
Chiến dịch này nhấn mạnh một rủi ro kỹ thuật kỹ thuật xã hội ngày càng tăng trong các nền tảng cộng tác. Nhân viên thường được đào tạo để cảnh giác với các email đáng ngờ. Tuy nhiên, họ có thể ít cảnh giác hơn khi nhận được tin nhắn trực tiếp trên Teams từ người tự xưng là nhân viên hỗ trợ IT.
Các tổ chức nên hạn chế quyền truy cập bên ngoài của Teams đối với các domain đã biết và đáng tin cậy thay vì cho phép tất cả các domain bên ngoài. Microsoft đặc biệt khuyến nghị giới hạn giao tiếp Teams bên ngoài, đảm bảo người dùng có thể nhìn thấy các chỉ báo về người gửi bên ngoài và yêu cầu nhân viên xác minh các yêu cầu hỗ trợ không mong muốn thông qua một kênh nội bộ đã biết.
Quy tắc quan trọng nhất dành cho nhân viên là: nếu IT liên hệ với bạn đột xuất qua Teams, hãy kết thúc cuộc trò chuyện và xác minh yêu cầu bằng số điện thoại, cổng dịch vụ hoặc phương thức liên hệ mà tổ chức của bạn đã tin cậy. Không bao giờ cài đặt phần mềm, chia sẻ mã truy cập từ xa, chấp thuận chia sẻ màn hình hoặc nhập mật khẩu vào một màn hình khóa không mong muốn mà không xác minh yêu cầu một cách độc lập.
Để đối phó với các mối đe dọa tương tự, việc tích hợp thông tin tình báo về mối đe dọa (Threat Intelligence) vào quy trình điều tra của Trung tâm Điều hành An ninh (SOC) có thể giúp giảm thời gian phản hồi. Bằng cách cung cấp ngữ cảnh IOC tức thì, các đội ngũ an ninh có thể phản ứng nhanh chóng hơn với các sự cố bảo mật, giúp tăng cường khả năng phát hiện xâm nhập.