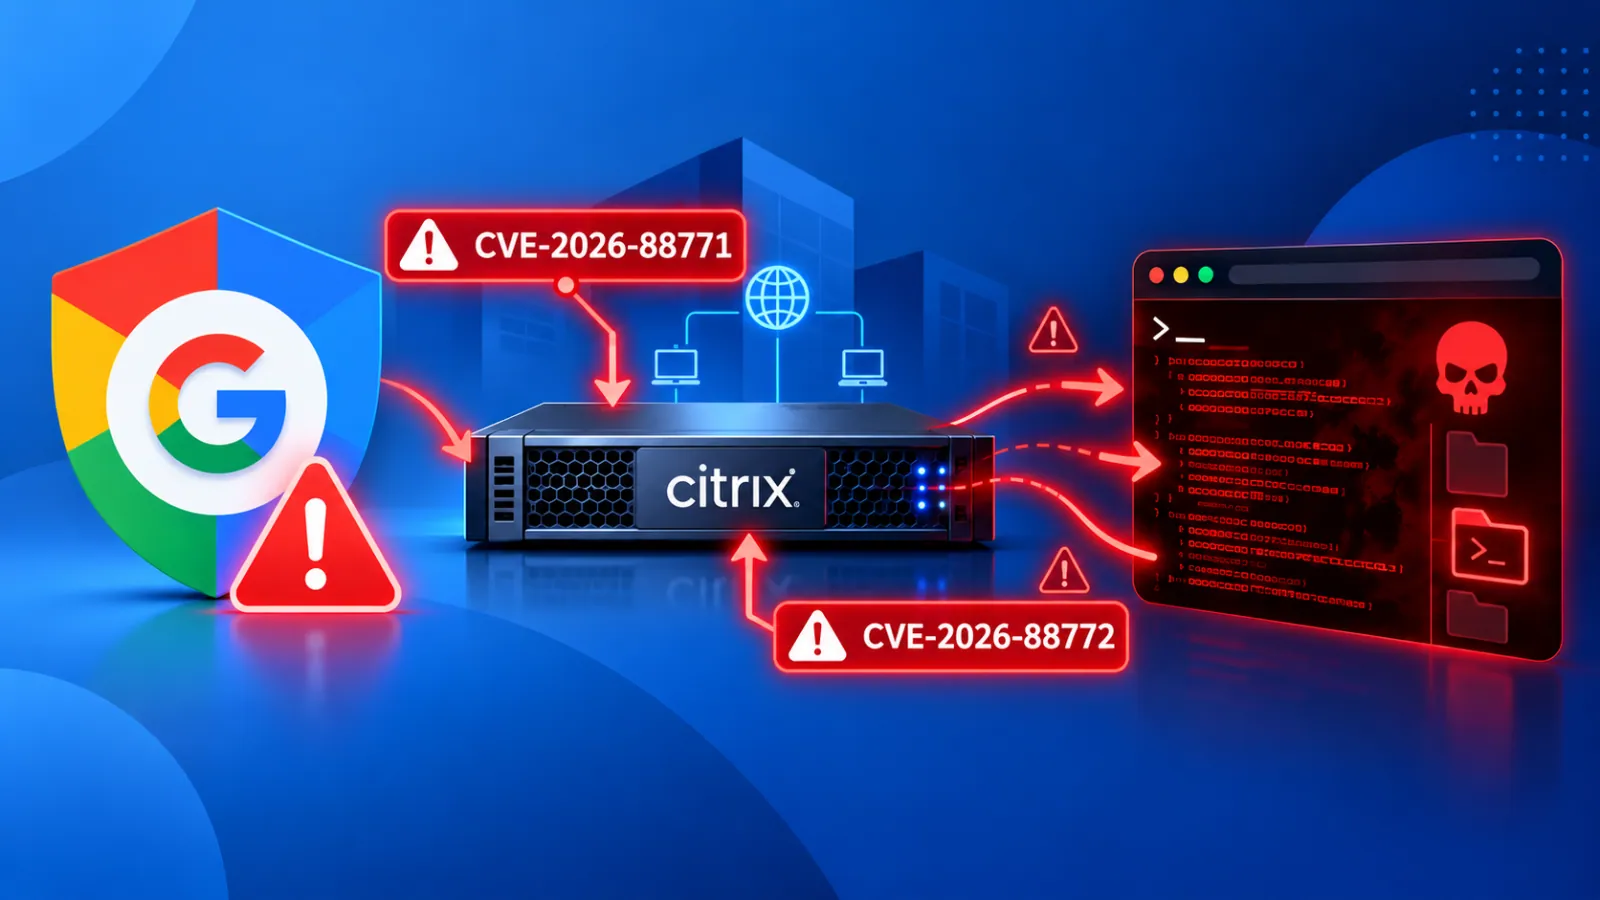
Google đã đưa ra cảnh báo về việc các tác nhân đe dọa đang tích cực khai thác hai lỗ hổng zero-day nghiêm trọng trên Citrix NetScaler. Các chiến dịch tấn công này tập trung vào việc chiếm quyền root, cài đặt web shell tinh vi và di chuyển ngang trong mạng lưới của nạn nhân.
Chi tiết về lỗ hổng zero-day trên Citrix NetScaler
Các cuộc tấn công đã ảnh hưởng đến nhiều tổ chức tại Bắc Mỹ và châu Âu, bao gồm các lĩnh vực chính phủ, dịch vụ tài chính, giáo dục và công nghệ. Theo Google Threat Intelligence Group, chiến dịch này đã hoạt động từ đầu tháng 9 năm 2026.
Tin tặc đang lợi dụng lỗ hổng CVE-2026-88772, một lỗi tràn bộ nhớ nghiêm trọng trong Citrix NetScaler ADC và Gateway. Bên cạnh đó, CVE-2026-88771 cũng bị khai thác, đây là lỗ hổng thực thi mã từ xa (remote code execution) không cần xác thực do quá trình kiểm tra đầu vào không đúng cách.
Cơ chế khai thác và chiếm quyền điều khiển
Cả hai lỗ hổng đều được Citrix gán điểm CVSS là 9.5. CVE-2026-88772 đặc biệt ảnh hưởng đến các thiết bị có bật Datagram Transport Layer Security (DTLS), vốn là tính năng mặc định trên các máy chủ ảo VPN.
Việc khai thác cho phép vượt qua xác thực và gây ra sự chấm dứt không mong muốn của NetScaler Packet Processing Engine (NSPPE). Điều này dẫn đến việc kẻ tấn công giành được quyền truy cập cấp root vào hệ điều hành FreeBSD bên dưới và sửa đổi tệp cấu hình /etc/httpd.conf để thực thi các tệp giả mạo dưới dạng PHP.
Mã độc và kỹ thuật xâm nhập mạng
Kẻ tấn công triển khai một web shell PHP mới có tên là WHIPSHOT. Mã độc này giấu dữ liệu chỉ huy và điều khiển được mã hóa Base64 trong các HTTP Header hợp lệ để trà trộn vào lưu lượng truy cập web thông thường, đồng thời trả về các phản hồi giả mạo HTTP 404 Not Found.
Ngoài ra, các nhà nghiên cứu đã xác định được một công cụ tunneling bằng Python có tên là SLAPSHOT. Công cụ này lắng nghe trên cổng loopback cục bộ và proxy lưu lượng TCP tùy ý từ thiết bị NetScaler bị xâm nhập vào mạng nội bộ để thực hiện do thám và đánh cắp thông tin xác thực.
Các chỉ số cần lưu ý cho quản trị viên
Để duy trì quyền truy cập cấp root, kẻ tấn công thiết lập quyền setuid trên /bin/sh. Quản trị viên cần kiểm tra các tệp cấu hình và chỉ số sau để phát hiện sự hiện diện của kẻ tấn công:
- Kiểm tra
/etc/httpd.confcác lệnhAddHandler,AliasMatchvà các chỉ thị PHP bất thường. - Quét các thư mục tập lệnh VPN để tìm mã PHP ẩn trong tệp
.debhoặc.sig. - Kiểm tra sự tồn tại của
/tmp/.uxdporthoặc/tmp/.uxdlock. - Giám sát
/bin/shcó quyền setuid, các sự cố treo NSPPE hoặc lỗi bắt tay DTLS.
Người dùng nên cập nhật bản vá ngay lập tức cho các hệ thống NetScaler bị ảnh hưởng. Citrix đã phát hành các phiên bản sửa lỗi bao gồm NetScaler 14.1-73.37, NetScaler 13.1-64.23 và các phiên bản FIPS tương ứng.