
Windows 11 âm thầm theo dõi các AI Coding Agent thông qua Telemetry
Các nhà nghiên cứu bảo mật phát hiện Windows 11 thu thập dữ liệu về các công cụ AI coding agent mà lập trình viên sử dụng thông qua cơ chế telemetry tích hợp.

- Phát hiện mới: Windows 11 chứa thành phần ẩn trong
MissionControlAggregator.dllcó khả năng ghi nhận các AI coding agent và công cụ phát triển.- Cơ chế hoạt động: Hệ thống không quét file trực tiếp mà lắng nghe các sự kiện hệ thống như
KernelProcess.AppStateChangeSummary.- Rủi ro bảo mật: Việc thu thập danh sách công cụ AI có thể tiết lộ môi trường làm việc và các mục tiêu tiềm năng cho các chiến dịch tấn công nhắm vào lập trình viên.
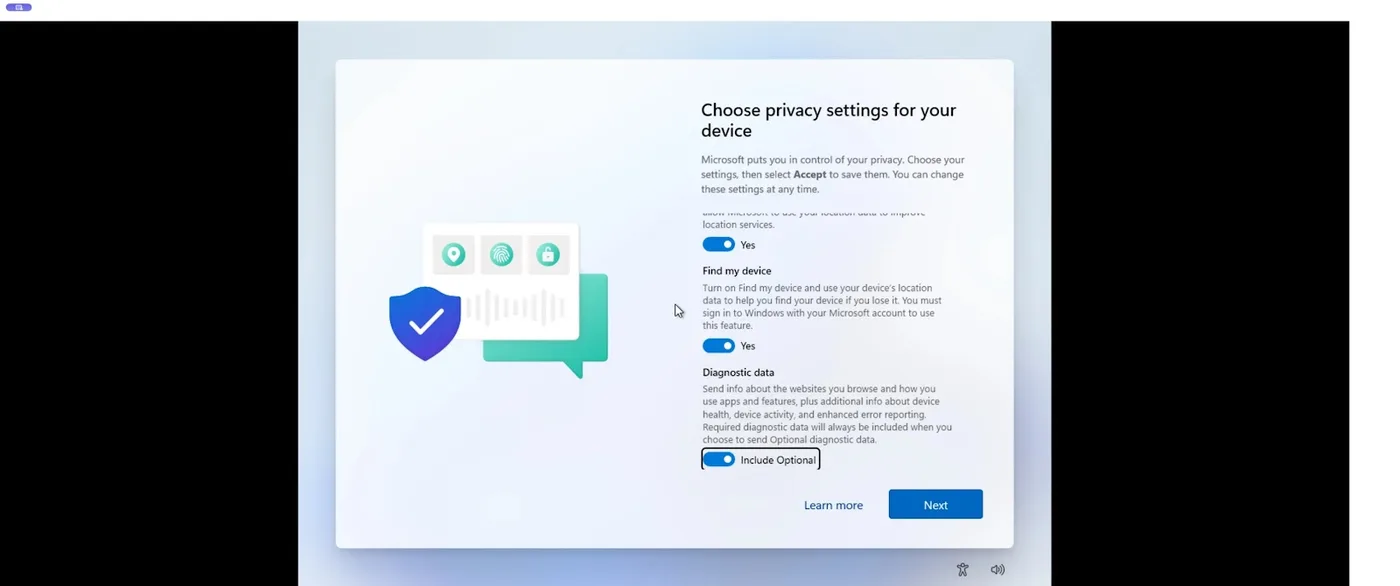
- Khuyến nghị: Người dùng nên kiểm tra và tắt tùy chọn 'Send optional diagnostic data' trong phần cài đặt Privacy & security.
Một thành phần hệ thống tích hợp trong Windows 11 vừa bị phát hiện có khả năng ghi nhận danh sách các AI coding agent và công cụ hỗ trợ lập trình mà người dùng đang vận hành. Dữ liệu này sau đó được gửi về máy chủ Microsoft nếu người dùng kích hoạt tùy chọn 'optional diagnostic data'. Phát hiện này được công bố bởi nhà nghiên cứu bảo mật Xusheng Li vào ngày 16 tháng 11 năm 2026, thông qua các phân tích kỹ thuật chuyên sâu trên nền tảng Binary Ninja.
Phân tích cơ chế theo dõi AI Agent trên Windows 11
Thông qua việc sử dụng các công cụ hỗ trợ AI để rà soát các file hệ thống Windows nhằm tìm kiếm các tính năng không được công bố, nhà nghiên cứu đã phát hiện một danh sách các tên file đáng chú ý nằm bên trong MissionControlAggregator.dll. Danh sách này bao gồm các tệp thực thi như codex.exe, claude.exe, copilot.exe và cursor.exe, cùng với các công cụ phát triển phổ biến như python.exe, dotnet.exe, gcc.exe và code.exe.
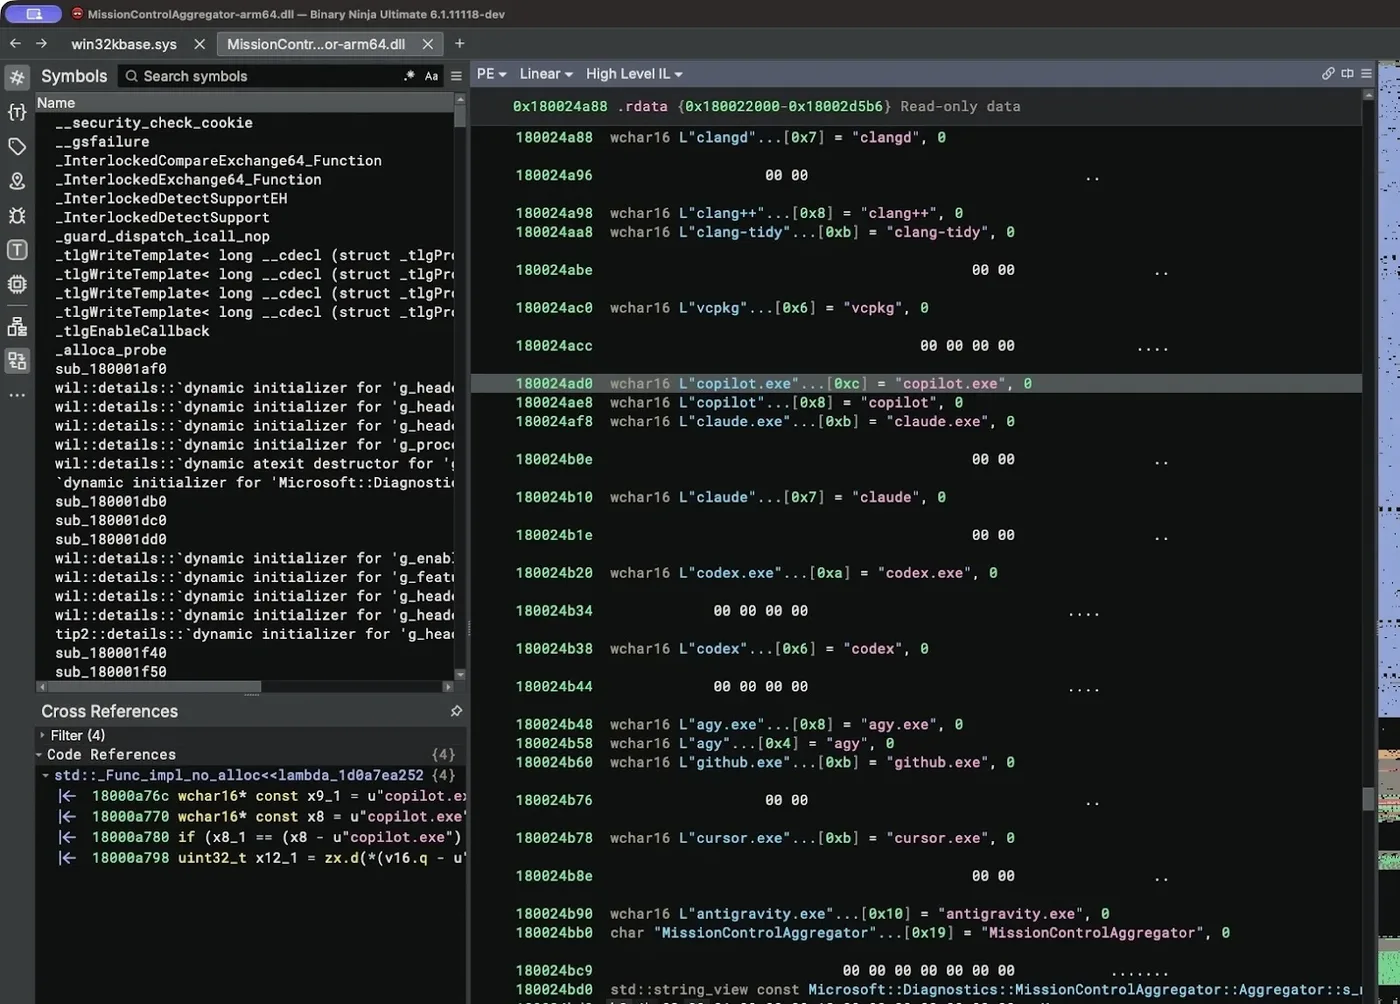
Cơ chế này được bảo vệ bởi một cờ tính năng (feature flag) có tên là CLICodingAgentUsage. Thay vì thực hiện quét toàn bộ hệ thống một cách chủ động, thành phần này hoạt động bằng cách lắng nghe các sự kiện mà Windows đã tạo sẵn, bao gồm KernelProcess.AppStateChangeSummary và Win32kTraceLogging.AppInteractivitySummary. Đáng chú ý, hệ thống cũng theo dõi các sự kiện khởi chạy trên WSL (Windows Subsystem for Linux), đồng nghĩa với việc các công cụ chạy trên môi trường Linux cũng nằm trong tầm ngắm.
Quy trình thu thập và truyền tải dữ liệu
Khi một tên tệp thực thi khớp với danh sách được định nghĩa, thành phần này sẽ thiết lập một bit trong trạng thái lưu trữ của nó. Sau đó, hệ thống sẽ gửi một báo cáo có tên là Segments.SubCohorts thông qua cơ chế Event Tracing for Windows (ETW). Mặc dù báo cáo này chỉ chứa các cờ nhị phân (có hoặc không) thay vì thời gian sử dụng hay nội dung prompt, việc nắm giữ danh sách các công cụ AI mà một lập trình viên sử dụng vẫn được coi là thông tin nhạy cảm về môi trường phát triển.
Trong quá trình kiểm thử trên máy ảo Windows 11 ARM64 (build 26200.9974), nhà nghiên cứu xác nhận rằng dịch vụ DiagTrack đã khởi chạy AggregatorHost.exe, từ đó tải file DLL nói trên. Bằng cách đổi tên cmd.exe thành codex.exe, hệ thống đã ngay lập tức kích hoạt bit Codex và tạo ra báo cáo CliAgentSubCohorts với giá trị 4.
Đánh giá rủi ro và khuyến nghị phòng thủ
Mặc dù Microsoft phân loại dữ liệu này là 'optional diagnostic data' (dữ liệu chẩn đoán tùy chọn), nhưng trên các bản cài đặt Windows 11 Home mặc định, tùy chọn này thường được bật sẵn. Điều này đặt ra câu hỏi về quyền riêng tư đối với các chuyên gia phát triển phần mềm, đặc biệt khi các công cụ AI coding đang trở thành mục tiêu hàng đầu của các chiến dịch tấn công đánh cắp thông tin (info-stealing malware).
Các cuộc tấn công gần đây đã nhắm trực tiếp vào dữ liệu lưu trữ của Claude, Cursor và Codex trên máy trạm của lập trình viên để đánh cắp token xác thực. Việc Windows ghi lại danh sách các công cụ này có thể vô tình cung cấp một bản đồ chỉ dẫn cho kẻ tấn công về nơi lưu trữ các tài sản trí tuệ và thông tin xác thực giá trị.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| File DLL | MissionControlAggregator.dll | Chứa logic nhận diện các AI coding agent. |
| Dịch vụ hệ thống | DiagTrack | Dịch vụ chịu trách nhiệm thu thập và gửi dữ liệu telemetry. |
| Tên báo cáo | Segments.SubCohorts | Báo cáo chứa trạng thái sử dụng các công cụ AI. |
| Cờ tính năng | CLICodingAgentUsage | Cờ điều khiển việc kích hoạt tính năng theo dõi. |
⚠️ Cảnh báo quan trọng: Các tổ chức doanh nghiệp nên kiểm tra chính sách GPO (Group Policy) để đảm bảo rằng việc gửi dữ liệu chẩn đoán tùy chọn đã được cấu hình phù hợp, đặc biệt trên các máy trạm của đội ngũ phát triển phần mềm để giảm thiểu rò rỉ thông tin môi trường.
Người dùng có thể tham khảo thêm tài liệu về quản lý dữ liệu chẩn đoán trên Windows 11 để hiểu rõ hơn về các loại dữ liệu mà Microsoft thu thập. Cho đến khi có thông báo chính thức từ phía nhà sản xuất về mục đích của việc thu thập này, các lập trình viên nên chủ động kiểm soát các thiết lập quyền riêng tư để bảo vệ môi trường làm việc của mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.