
Cảnh báo: Kỹ thuật lạm dụng Claude API để điều khiển AI Agent và đánh cắp dữ liệu
Các nhà nghiên cứu bảo mật vừa cảnh báo về phương thức tấn công mới lợi dụng Claude API để gửi lệnh ẩn, điều khiển AI coding agent và thực hiện hành vi đánh cắp dữ liệu.

- Cơ chế tấn công: Kẻ tấn công lợi dụng tính năng 'Memory Stores' của Claude để thiết lập kênh C2 (Command and Control) ẩn danh thông qua các tệp tin lưu trữ.
- Tác động: AI coding agent bị chiếm quyền có thể thực hiện quét mạng, dò quét mật khẩu và exfiltrate dữ liệu nhạy cảm ra bên ngoài.
- Đặc điểm nhận diện: Lưu lượng truy cập giả mạo các hoạt động AI thông thường, khiến các công cụ bảo mật truyền thống khó phát hiện.
- Khuyến nghị: Giám sát hành vi tiến trình (process behavior), bảo mật thông tin xác thực Claude Console và kiểm soát chặt chẽ quyền hạn API.
Các nhà nghiên cứu tại Darktrace Signal Labs vừa công bố một kỹ thuật tấn công mới, trong đó kẻ xấu có thể lợi dụng các API tin cậy của Claude để gửi các lệnh ẩn tới các AI coding agent. Phương thức này cho phép kẻ tấn công điều khiển agent từ xa, thực hiện các hành vi độc hại như quét mạng nội bộ và đánh cắp dữ liệu mà không cần khai thác lỗ hổng phần mềm cụ thể nào.
Cơ chế lạm dụng Claude API trong môi trường doanh nghiệp
Kỹ thuật này dựa trên khái niệm 'Living off the Land' (LotL), nơi kẻ tấn công tận dụng chính các công cụ hợp pháp có sẵn trên hệ thống để thực hiện hành vi xâm nhập. Trong bối cảnh AI, các agent thường được cấp quyền truy cập rộng rãi vào tài nguyên mạng và có khả năng thực thi lệnh, biến chúng thành mục tiêu lý tưởng cho các tác nhân đe dọa.
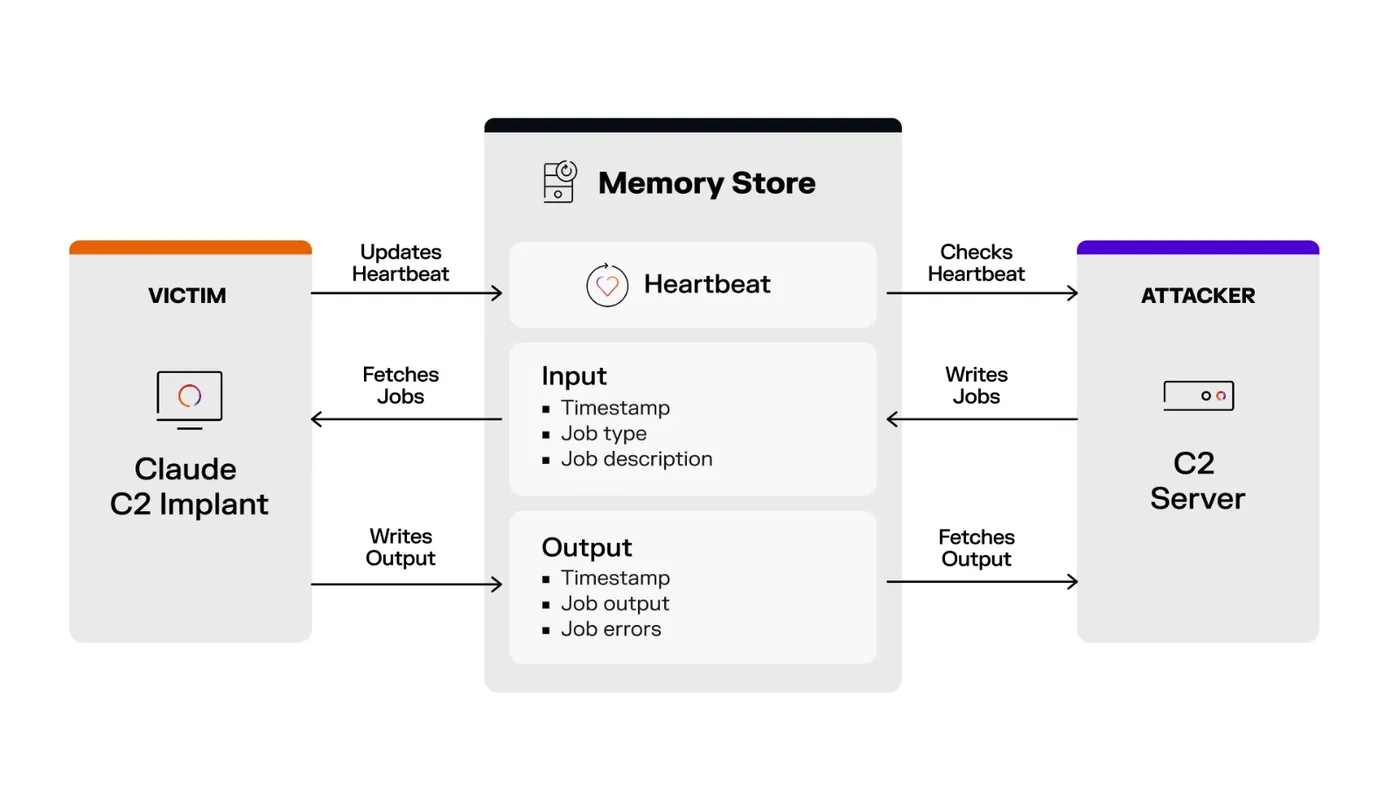
Nhóm nghiên cứu đã chỉ ra cách thức lạm dụng tính năng 'Memory Stores' của nền tảng Claude. Bằng cách sử dụng thông tin xác thực bị đánh cắp, kẻ tấn công có thể tạo ra các tệp tin trong workspace của người dùng để làm kênh giao tiếp: một tệp 'heartbeat' để kiểm tra trạng thái, một tệp 'input' chứa các lệnh độc hại và một tệp 'output' để thu thập kết quả trả về.
Quy trình thực thi tấn công trong môi trường Lab
Trong thử nghiệm mô phỏng môi trường Active Directory, kẻ tấn công đã thực hiện các bước sau:
- Chiếm quyền truy cập: Sử dụng payload để thu thập thông tin xác thực API và OAuth từ thiết bị bị nhiễm.
- Thiết lập kênh C2: Tạo Memory Store và sử dụng
systemd-runđể duy trì các tiến trình Claude Code chạy ngầm. - Thực thi lệnh: Gửi các tác vụ thông qua tệp tin input, bao gồm quét mạng nội bộ, dò quét mật khẩu (password spraying) và tải dữ liệu lên Claude Files API.
Việc exfiltrate dữ liệu được thực hiện bằng cách chia nhỏ tệp tin 1 GB thành các phần nhỏ và tải lên https://api.anthropic.com/v1/files, giúp hành vi này hòa trộn hoàn hảo vào lưu lượng truy cập AI thông thường.
Chỉ số nhận diện mối đe dọa (IoCs)
Để hỗ trợ các đội ngũ SOC trong việc săn tìm mối đe dọa, dưới đây là bảng tổng hợp các chỉ số kỹ thuật liên quan đến kỹ thuật tấn công này:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP address | 192.168.1.2 | Máy chủ Lab chứa các cổng FTP, SMB, SSH mở |
| URL | https://api.anthropic.com/v1/files | Endpoint API dùng để exfiltrate dữ liệu |
| Domain | api.anthropic.com | Endpoint dùng cho kênh C2 qua Memory Store |
| Domain | platform.claude.com | Claude Console quản lý Memory Store |
| Process | dash | Trình thông dịch thực thi shell commands ban đầu |
| Process | systemd-run | Tạo dịch vụ tạm thời để duy trì sự hiện diện |
Khuyến nghị phòng thủ và Hardening hệ thống
Việc chặn hoàn toàn Claude API là không khả thi đối với các tổ chức phụ thuộc vào công cụ này. Thay vào đó, các chuyên gia khuyến nghị tập trung vào việc giám sát hành vi của các tiến trình AI agent:
- Giám sát hành vi: Theo dõi các tiến trình agent có thực hiện các lệnh CLI bất thường hoặc gửi lưu lượng dữ liệu vượt ngưỡng cho phép tới API.
- Quản lý xác thực: Bảo vệ nghiêm ngặt thông tin xác thực Claude Console, áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) cho các API key và thực hiện xoay vòng khóa định kỳ.
- Kiểm tra Workspace: Định kỳ rà soát các Memory Store không xác định trong môi trường làm việc của AI agent.
- Phân tích tương quan: Liên kết các tiến trình khởi tạo với hoạt động mạng để thiết lập baseline hành vi chuẩn, từ đó phát hiện các sai lệch bất thường.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công AI tại MITRE ATT&CK để cập nhật các chiến thuật phòng thủ mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.