Tin tặc sử dụng AI Agents để tự động hóa tấn công mạng và khai thác lỗ hổng
Các nhóm tấn công đang lạm dụng nền tảng CyberStrikeAI để điều phối 44 AI agents thực hiện quét mạng, khai thác và đánh cắp dữ liệu một cách tự động.

- Tự động hóa quy trình: Tin tặc sử dụng CyberStrikeAI để điều phối 44 AI agents thực hiện chuỗi tấn công từ trinh sát đến exfiltration.
- Phạm vi ảnh hưởng: Chiến dịch tập trung vào các tổ chức tại Nhật Bản, khai thác các giao diện quản trị không xác thực trên hệ thống cũ.
- Cơ chế hoạt động: Nền tảng này không phải là mã độc mới mà là công cụ kiểm thử hợp pháp bị lạm dụng để tạo ra các quy trình tấn công có thể lặp lại.
- Khuyến nghị phòng thủ: Cần rà soát các ứng dụng công khai, cô lập hệ thống cũ và thay thế các thông tin xác thực mặc định.
Các nhà nghiên cứu bảo mật từ TrendAI vừa công bố báo cáo về việc tin tặc lạm dụng CyberStrikeAI, một nền tảng kiểm thử xâm nhập (penetration-testing) mã nguồn mở, để điều phối 44 AI agents thực hiện các tác vụ tấn công mạng phức tạp. Chiến dịch này cho thấy sự chuyển dịch trong phương thức tấn công, nơi các công cụ bảo mật hợp pháp bị biến đổi thành quy trình xâm nhập tự động mà không cần phát triển các lỗ hổng mới hay can thiệp thủ công vào từng tác vụ.
Phân tích cơ chế vận hành của CyberStrikeAI Agents
Trong giai đoạn tháng 10 năm 2026, nền tảng này đã được ghi nhận kiểm tra các điểm yếu tại ít nhất 19 tổ chức, trong đó có 16 tổ chức tại Nhật Bản. Thay vì để con người trực tiếp điều khiển, khung làm việc này phân công công việc cho các tác nhân chuyên biệt (specialized agents) và ghi lại kết quả vào cơ sở dữ liệu, tạo ra một quy trình có khả năng lặp lại trên nhiều mục tiêu khác nhau.
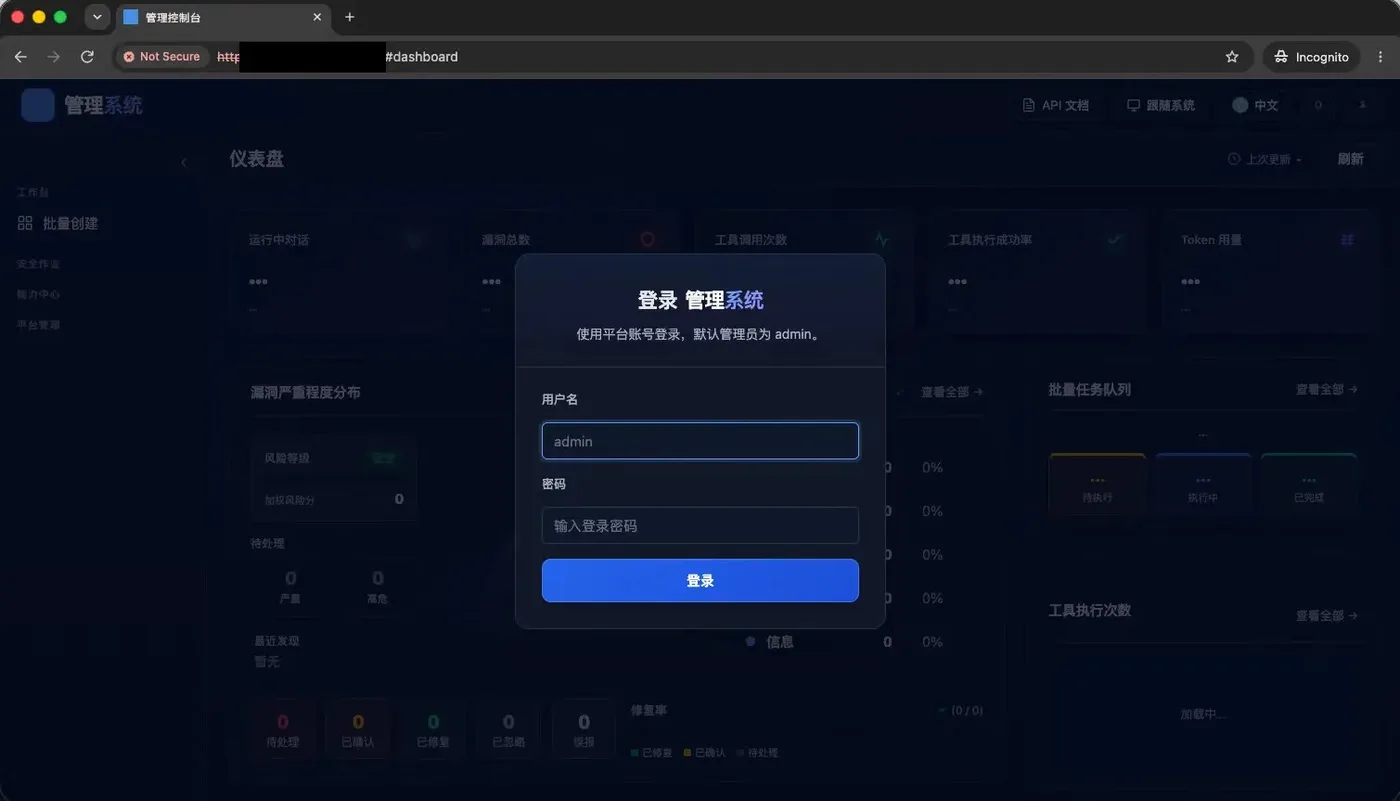
Một trong những mục tiêu được ghi nhận là "credential-search agent 8/44", xác nhận cấu hình sử dụng đồng thời 44 agents. Các tác nhân này thực hiện các nhiệm vụ cụ thể như tìm kiếm thông tin xác thực, điều tra lỗ hổng, thử nghiệm khai thác và xử lý dữ liệu đánh cắp. Nền tảng còn hỗ trợ tạo báo cáo cấu trúc, tạo các biểu mẫu bằng tiếng Nhật và các trang đăng nhập giả mạo để tăng tỷ lệ thành công khi lừa đảo người dùng.
Đặc điểm kỹ thuật của chiến dịch
- Điều phối tập trung: Bảng điều khiển quản trị hiển thị tỷ lệ thành công của công cụ, mức tiêu thụ token và các điều khiển tạo hàng loạt.
- Phân tán lưu lượng: Các agents hoạt động song song trên nhiều tổ chức, giúp giảm thiểu lưu lượng truy cập bất thường tại mỗi mục tiêu, gây khó khăn cho việc phát hiện từ log hệ thống đơn lẻ.
- Điểm khởi đầu: Bằng chứng xâm nhập mạnh nhất bắt nguồn từ giao diện quản trị không xác thực (unauthenticated administration interface) trên các hệ thống web cũ.
Đánh giá mối đe dọa và hướng dẫn phòng thủ
Các nhà nghiên cứu nhấn mạnh rằng việc xác định sự tham gia của AI cần hết sức cẩn trọng. Không phải mọi hoạt động đều dẫn đến vi phạm thành công; nhiều báo cáo trong hệ thống ghi rõ "no session, no web shell, no exfiltration". Điều này cho thấy AI đóng vai trò điều phối quy trình, trong khi các cuộc tấn công thực tế vẫn phụ thuộc vào sự tồn tại của các lỗ hổng cấu hình hoặc hệ thống cũ.
⚠️ Cảnh báo quan trọng: Việc lạm dụng các công cụ AI hợp pháp để tự động hóa tấn công mạng đang trở thành xu hướng mới. Các đội ngũ SOC cần đặc biệt chú ý đến các hành vi quét mạng có tần suất thấp nhưng phân tán trên nhiều dải IP khác nhau.
Để đối phó với các mối đe dọa này, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt:
- Kiểm kê tài sản: Rà soát toàn bộ các ứng dụng công khai (public-facing applications) và loại bỏ các giao diện quản trị không cần thiết.
- Vá lỗi và cô lập: Ưu tiên vá lỗi hoặc cô lập hoàn toàn các hệ thống cũ (legacy systems) không còn được hỗ trợ.
- Quản lý xác thực: Thay thế tất cả các thông tin xác thực mặc định và triển khai xác thực đa yếu tố (MFA) cho mọi cổng truy cập từ xa.
- Giám sát cấu hình VPN: Rà soát lại cấu hình VPN và các dịch vụ AI đang được triển khai trong nội bộ để tránh bị lợi dụng làm bàn đạp tấn công.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Công cụ bị lạm dụng | CyberStrikeAI | Nền tảng kiểm thử xâm nhập mã nguồn mở |
| Ngôn ngữ giao diện | Tiếng Trung giản thể | Được sử dụng trong bảng điều khiển quản trị |
| Đối tượng mục tiêu | 19 tổ chức (16 tại Nhật Bản) | Các hệ thống có giao diện quản trị cũ |
| Phương thức tấn công | Tự động hóa qua AI Agents | Quét, khai thác và exfiltration dữ liệu |
Mặc dù ngôn ngữ làm việc trong các môi trường này là tiếng Trung giản thể, các chuyên gia cảnh báo rằng ngôn ngữ không đủ để khẳng định nguồn gốc quốc gia hay tổ chức đứng sau. Phát hiện quan trọng nhất nằm ở quy mô và khả năng phối hợp tự động của các tác nhân AI, đặt ra thách thức mới cho các hệ thống phòng thủ truyền thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan