Phân tích mạng lưới Silent Train: Chiến dịch khai thác Zero-day của Volt Typhoon
Nhóm tin tặc Volt Typhoon sử dụng mạng lưới Silent Train để che giấu các cuộc tấn công zero-day nhắm vào hạ tầng trọng yếu và cơ quan chính phủ Hoa Kỳ.

- Mạng lưới Silent Train: Một hạ tầng vận hành tinh vi sử dụng các thiết bị bị chiếm quyền làm trạm trung chuyển để che giấu nguồn gốc tấn công.
- Mục tiêu chiến lược: Các nền tảng quản lý tập trung, thiết bị mạng và hạ tầng SD-WAN của các cơ quan chính phủ, nhà thầu quốc phòng.
- Kỹ thuật khai thác: Sử dụng các lỗ hổng zero-day (CVE-2025-8875, CVE-2025-8876, CVE-2026-20127, CVE-2026-16812) kết hợp với webshell chạy trong bộ nhớ.
- Khuyến nghị: Hạn chế quyền truy cập internet vào các giao diện quản trị, ưu tiên vá lỗi và tăng cường giám sát nhật ký hệ thống.
Các nhà nghiên cứu bảo mật từ Black Lotus Labs thuộc Lumen vừa công bố báo cáo chi tiết về một mạng lưới tấn công tinh vi mang tên Silent Train. Đây là hạ tầng vận hành được nhóm tin tặc Volt Typhoon sử dụng để thực hiện các chiến dịch khai thác lỗ hổng zero-day nhắm vào các cơ quan chính phủ, nhà thầu quốc phòng và hạ tầng trọng yếu tại Hoa Kỳ. Thay vì sử dụng một loại mã độc cố định, Silent Train đóng vai trò như một khung vận hành (operational framework) linh hoạt, cho phép kẻ tấn công duy trì sự hiện diện ẩn danh.
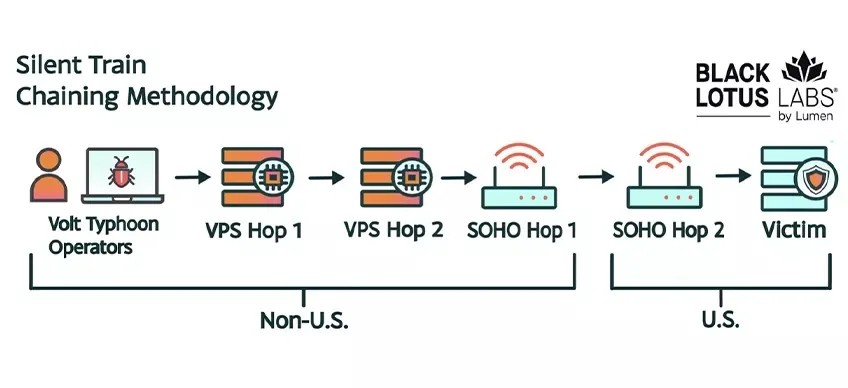
Mạng lưới này hoạt động bằng cách kết nối các bộ định tuyến (router), thiết bị kết nối và máy chủ doanh nghiệp đã bị chiếm quyền. Bằng cách tạo ra các chuỗi trung gian (intermediary hops), kẻ tấn công có thể che giấu nguồn gốc thực sự của các phiên truy cập. Các phiên làm việc thường bắt đầu từ các máy chủ ảo (VPS) bên ngoài Hoa Kỳ, đi qua các thiết bị bị chiếm quyền ở nước ngoài, sau đó mới tiến vào hạ tầng nội địa Hoa Kỳ để tiếp cận nạn nhân. Kỹ thuật này giúp lưu lượng truy cập trông có vẻ hợp pháp và né tránh các hạn chế về địa lý.
Kỹ thuật khai thác và các nền tảng quản lý bị nhắm mục tiêu
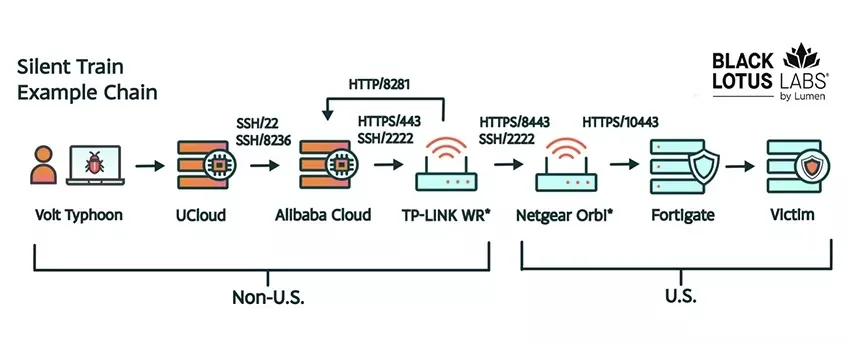
Điểm đáng chú ý trong chiến dịch này là sự tập trung vào các nền tảng quản lý tập trung. Các hệ thống này thường nắm giữ quyền truy cập tin cậy vào mạng lưới lớn, cho phép kẻ tấn công đánh cắp thông tin xác thực và thâm nhập sâu vào môi trường của khách hàng mà không cần phải tấn công từng máy lẻ. Các nhà nghiên cứu đã xác định được hơn 27 lớp thiết bị bị lợi dụng, bao gồm các sản phẩm từ TP-Link, Netgear Orbi, Fortinet và các máy chủ CyberPanel.
Các cuộc tấn công thường khai thác các giao diện web bị lộ, sau đó cài đặt các dịch vụ SSH tạm thời, khóa xác thực và tệp cấu hình. Một chuỗi tấn công có thể được thiết lập trong chưa đầy hai phút và các phiên làm việc thường kéo dài trung bình bốn giờ trước khi kẻ tấn công xóa sạch dấu vết. Dưới đây là các lỗ hổng chính đã được xác định trong quá trình điều tra:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng N-central | CVE-2025-8875; CVE-2025-8876 | Cho phép chiếm quyền điều khiển nền tảng quản lý |
| Lỗ hổng Cisco | CVE-2026-20127 | Khai thác cơ chế peering tin cậy |
| Lỗ hổng VeloCloud | CVE-2026-16812 | Tấn công vào hạ tầng SD-WAN |
| Công cụ trung gian | Chisel; FRP | Sử dụng để tạo đường hầm ngược (reverse tunnels) |
Phân tích hành vi và khuyến nghị phòng thủ
Hoạt động của Silent Train tuân theo mô hình làm việc của con người, với hầu hết các phiên truy cập diễn ra từ thứ Hai đến thứ Sáu, trong khung giờ từ 09:00 đến 22:00 theo giờ chuẩn Trung Quốc (CST). Điều này cho thấy sự kiểm soát chặt chẽ và có tổ chức của nhóm vận hành. Đối với các hệ thống doanh nghiệp, kẻ tấn công đã duy trì các kết nối dài hạn từ một đến ba tháng, sử dụng các đường hầm ngược (reverse tunnels) thay vì chỉ dựa vào các kết nối SSH tuần tự.
⚠️ Cảnh báo quan trọng: Kẻ tấn công có khả năng xóa nhật ký hệ thống (logs) trên các nền tảng bị chiếm quyền. Các quản trị viên cần thiết lập hệ thống ghi nhật ký tập trung bên ngoài (external logging) để đảm bảo tính toàn vẹn của dữ liệu phục vụ công tác điều tra sự cố.
Để đối phó với mối đe dọa này, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc hạn chế quyền truy cập internet vào các giao diện quản trị là ưu tiên hàng đầu. Ngoài ra, cần thường xuyên rà soát các mối quan hệ tin cậy (trust relationships) giữa các hệ thống, mở rộng thời gian lưu trữ nhật ký và giám sát chặt chẽ các hoạt động quản trị bất thường, các yêu cầu API lạ hoặc các thay đổi cấu hình không xác định. Việc cập nhật bản vá cho các thiết bị mạng và nền tảng quản lý theo khuyến cáo từ nhà sản xuất là bắt buộc để ngăn chặn các cuộc tấn công khai thác lỗ hổng zero-day.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan