Nhóm Ransomware Emperador tuyên bố đánh cắp 3.9GB dữ liệu từ AB InBev
Nhóm ransomware Emperador vừa đưa ra yêu cầu đòi tiền chuộc 1 triệu USD sau khi tuyên bố xâm nhập và đánh cắp 3.9GB dữ liệu từ tập đoàn AB InBev.

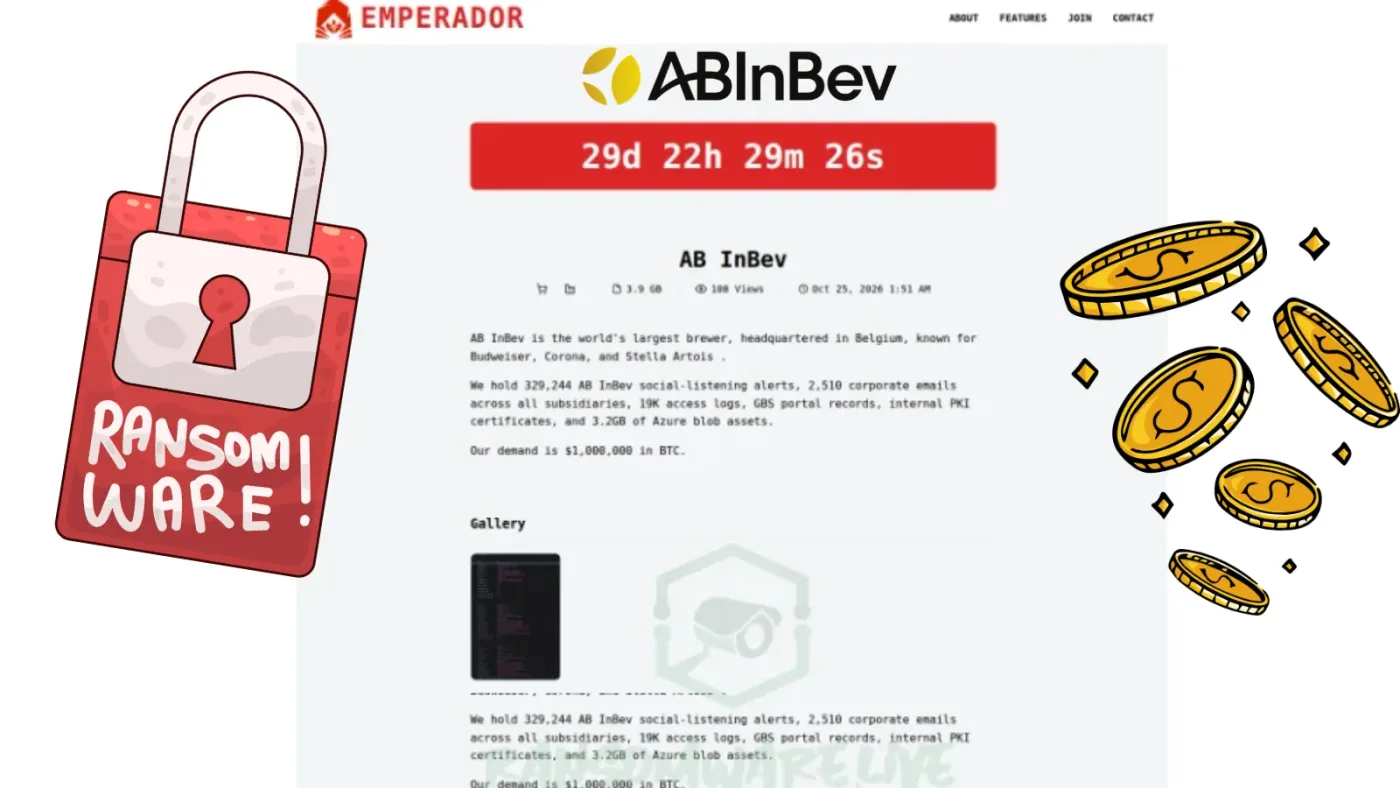
- Sự cố an ninh: Nhóm ransomware Emperador tuyên bố đã đánh cắp 3.9GB dữ liệu từ tập đoàn AB InBev.
- Yêu cầu tống tiền: Nhóm này đòi khoản tiền chuộc 1 triệu USD bằng Bitcoin để đổi lấy việc không công khai dữ liệu.
- Xác minh thông tin: Hiện tại, chưa có xác nhận chính thức từ phía AB InBev về vụ việc và các bằng chứng kỹ thuật vẫn đang được các chuyên gia phân tích.
Vào ngày 25 tháng 10 năm 2026, các nhà nghiên cứu bảo mật đã phát hiện một thông báo trên trang web rò rỉ dữ liệu của nhóm ransomware Emperador, trong đó nhóm này khẳng định đã thực hiện một cuộc tấn công mạng thành công nhằm vào tập đoàn AB InBev. Theo tuyên bố, tổng dung lượng dữ liệu bị đánh cắp lên tới 3.9GB, bao gồm nhiều loại tài liệu nhạy cảm từ hệ thống nội bộ của tập đoàn sản xuất bia lớn nhất thế giới này.
Phân tích chi tiết các dữ liệu bị tuyên bố đánh cắp
Theo danh sách các nạn nhân được ghi nhận bởi nền tảng theo dõi ransomware, Emperador đã liệt kê chi tiết các thành phần dữ liệu mà họ tuyên bố nắm giữ. Cụ thể, nhóm này khẳng định sở hữu 329,244 cảnh báo lắng nghe mạng xã hội (social-listening alerts), 2,510 email doanh nghiệp từ các công ty con của AB InBev, khoảng 19,000 nhật ký truy cập (access logs) và các bản ghi từ cổng thông tin GBS.
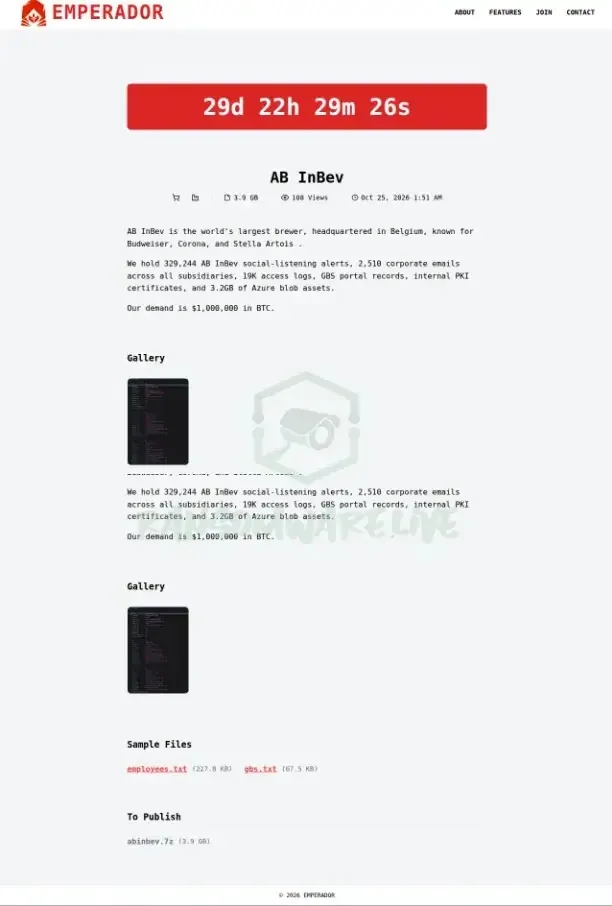
Ngoài ra, nhóm này còn tuyên bố nắm giữ các chứng chỉ hạ tầng khóa công khai (PKI) nội bộ và 3.2GB dữ liệu từ Azure Blob. Tuy nhiên, cần lưu ý rằng đây chỉ là những thông tin do phía kẻ tấn công tự công bố và chưa có bất kỳ bằng chứng độc lập nào xác nhận tính xác thực của các tệp tin này.
Đánh giá kỹ thuật về các chứng chỉ PKI và dữ liệu Azure
Việc nhóm Emperador tuyên bố đánh cắp các chứng chỉ PKI cần được xem xét dưới góc độ kỹ thuật chuyên sâu. Theo tài liệu chuẩn của Microsoft về chứng chỉ X.509, các chứng chỉ này chỉ chứa khóa công khai (public keys) chứ không bao gồm khóa bí mật (private keys). Do đó, việc sở hữu các chứng chỉ này không đồng nghĩa với việc kẻ tấn công có khả năng mạo danh dịch vụ nội bộ hoặc giải mã các thông tin được bảo vệ.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Dữ liệu tuyên bố | 3.9GB | Tổng dung lượng dữ liệu bị đánh cắp |
| Email doanh nghiệp | 2,510 tài khoản | Nguy cơ lộ lọt thông tin liên lạc nội bộ |
| Azure Blob | 3.2GB | Dữ liệu lưu trữ trên nền tảng đám mây |
| Nhật ký truy cập | 19,000 bản ghi | Nguy cơ lộ lọt thông tin định danh và hành vi người dùng |
Nhận định của chuyên gia về chiến dịch tống tiền
Hiện tại, các bằng chứng về việc xâm nhập vào hệ thống Azure của AB InBev vẫn còn thiếu hụt. Không có thông tin nào về việc tài khoản lưu trữ bị xâm phạm, các mã thông báo (token) hay khóa truy cập bị lộ, cũng như không có lỗ hổng phần mềm cụ thể nào được nhắc đến. Việc liệt kê các tệp tin Azure không đủ để chứng minh một cuộc tấn công vào nền tảng Microsoft đã xảy ra.
Các chuyên gia an ninh mạng nhấn mạnh rằng, việc một nhóm ransomware đăng tải thông tin lên trang web rò rỉ không đồng nghĩa với việc hệ thống của nạn nhân đã bị mã hóa hoặc các hoạt động sản xuất bị gián đoạn. Đây có thể chỉ là một chiến dịch tống tiền dựa trên dữ liệu bị đánh cắp thay vì một cuộc tấn công ransomware toàn diện theo mô hình mã hóa dữ liệu truyền thống.
⚠️ Cảnh báo quan trọng: Các tổ chức cần thận trọng trước các tuyên bố từ nhóm ransomware. Việc xác minh tính xác thực của dữ liệu, nguồn gốc và thời điểm truy cập trái phép là bắt buộc trước khi đưa ra bất kỳ kết luận nào về mức độ ảnh hưởng của sự cố.
Trong thời gian tới, các đội ngũ phản ứng sự cố (Incident Response) và SOC cần tiếp tục theo dõi các chỉ số IOCs (Indicators of Compromise) nếu có thêm thông tin được công bố. Việc duy trì các biện pháp bảo mật như xác thực đa yếu tố (MFA), giám sát chặt chẽ các truy cập vào Azure Blob và kiểm soát chặt chẽ các chứng chỉ PKI là những bước hardening cần thiết để giảm thiểu rủi ro từ các mối đe dọa tương tự.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan