Cảnh báo chiến dịch tấn công Domain Shadowing nhắm vào hạ tầng chính phủ và giáo dục
Các nhóm tin tặc đang lạm dụng kỹ thuật Domain Shadowing để chiếm quyền kiểm soát subdomain của các tổ chức chính phủ và trường học nhằm quảng bá trang web cờ bạc trái phép.

- Kỹ thuật tấn công: Tin tặc sử dụng Domain Shadowing để tạo các bản ghi DNS trái phép dưới tên miền hợp pháp mà không làm ảnh hưởng đến trang web chính.
- Phạm vi ảnh hưởng: Hơn 850 điểm truy cập tại các tổ chức giáo dục và chính phủ ở Bangladesh, Ấn Độ và Mexico đã bị khai thác.
- Cơ chế vận hành: Sử dụng bản ghi CNAME và ủy quyền Nameserver (Delegation) để điều hướng lưu lượng truy cập đến các nền tảng cờ bạc trên Cloudflare Pages, DigitalOcean và BunnyCDN.
- Khuyến nghị: Các đội ngũ SOC cần giám sát chặt chẽ các thay đổi DNS bất thường, đặc biệt là các bản ghi CNAME mới và các ủy quyền Nameserver lạ.
Các nhà nghiên cứu bảo mật vừa công bố một báo cáo chi tiết về chiến dịch tấn công mạng tinh vi, trong đó tin tặc lạm dụng các tên miền thuộc sở hữu của chính phủ và trường học để quảng bá các trang web cờ bạc trái phép. Thay vì tấn công trực tiếp vào trang web chính, kẻ tấn công đã tạo ra các subdomain trái phép, tận dụng uy tín của các tổ chức này để thu hút lưu lượng truy cập thông qua kết quả tìm kiếm.
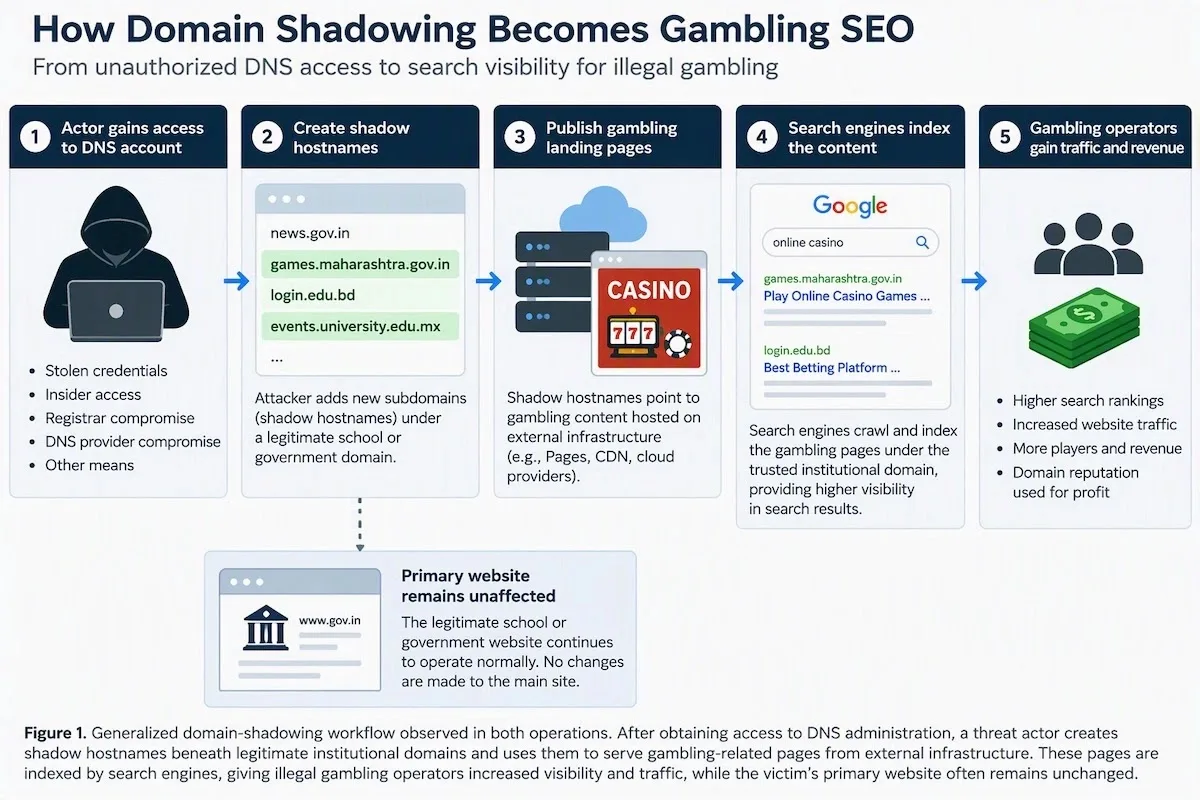
Kỹ thuật này được gọi là Domain Shadowing, cho phép kẻ tấn công thêm các bản ghi DNS trái phép dưới một tên miền hợp pháp mà không cần thay đổi nội dung trang web chính. Khác với các chiến dịch trước đây thường khai thác tài nguyên đám mây bị bỏ hoang, các hoạt động này cho thấy dấu hiệu của việc truy cập trái phép vào hệ thống quản trị DNS của tổ chức.
Phân tích chiến dịch Hidden Hawk
Nhóm tin tặc được theo dõi dưới tên gọi Hidden Hawk đã thực hiện việc thêm các bản ghi CNAME dưới các tên miền trường học và chính phủ. Hầu hết các bản ghi này trỏ đến nội dung cờ bạc được lưu trữ trên Cloudflare Pages. Một đặc điểm kỹ thuật đáng chú ý là cách đặt tên subdomain thường sao chép tên miền gốc nhưng thay thế các dấu chấm bằng dấu gạch ngang, giúp kẻ tấn công dễ dàng quản lý mối quan hệ giữa các địa chỉ bị chiếm quyền và trang web cờ bạc.
Trong một trường hợp cụ thể tại Bangladesh, nội dung cờ bạc đã tồn tại dưới tên miền của một trường trung học trong khoảng thời gian từ tháng 7 đến tháng 10 năm 2026. Mặc dù các dịch vụ chính của trường vẫn hoạt động bình thường, nhưng việc kiểm tra thủ công thường bỏ qua các subdomain ẩn này, dẫn đến việc chiến dịch kéo dài mà không bị phát hiện.
Mở rộng quyền kiểm soát thông qua ủy quyền DNS
Một chiến dịch khác nhắm vào hạ tầng chính phủ Maharashtra và subdomain của ESIC tại Ấn Độ đã sử dụng phương thức tinh vi hơn. Thay vì thêm các bí danh (alias) đơn lẻ, tin tặc đã tạo ra các ủy quyền Nameserver trái phép trỏ đến ClouDNS. Điều này chuyển giao toàn bộ quyền kiểm soát các subzone DNS cho máy chủ bên ngoài, cho phép kẻ tấn công quản lý các bản ghi bên dưới mà không cần thông qua hệ thống DNS nội bộ của chính phủ.
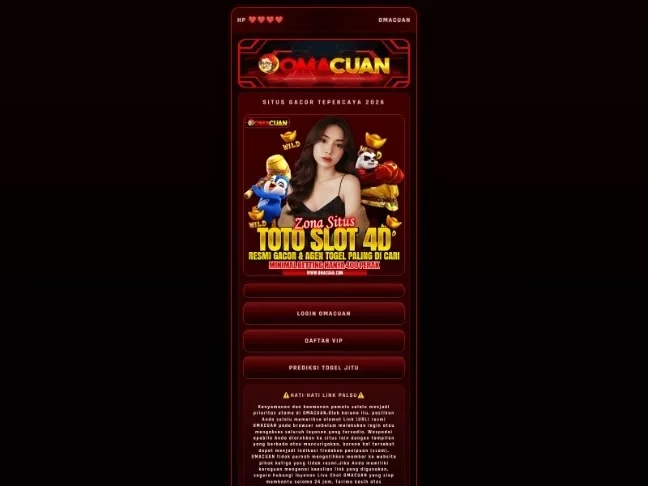
Việc sử dụng bản ghi Wildcard đã mở rộng quyền kiểm soát này, cho phép bất kỳ tên miền con nào dưới subzone được ủy quyền đều có thể phân giải. Nội dung cờ bạc bao gồm các trò chơi như rummy, cá cược, xổ số và satta matka, được phân phối thông qua các nền tảng như DigitalOcean, Amazon CloudFront và BunnyCDN.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền trường học (Bangladesh) | raahs[.]edu[.]bd, maishadihighschool[.]edu[.]bd | Hạ tầng bị chiếm quyền để trỏ CNAME |
| Subzone Maharashtra | gam[.]maharashtra[.]gov[.]in, games[.]maharashtra[.]gov[.]in | Ủy quyền DNS trái phép cho ClouDNS |
| Infrastructure C2 | 168[.]144[.]156[.]92 | Địa chỉ IP lịch sử liên quan đến hoạt động |
| CDN Delivery | search-maharashtra-gov-in[.]b-cdn[.]net | Phân phối nội dung cờ bạc |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Đối với các đội ngũ bảo mật, ưu tiên hàng đầu là giám sát các thay đổi trong bản ghi DNS có thẩm quyền thay vì chỉ kiểm tra giao diện trang chủ. Các dấu hiệu như bản ghi CNAME bất thường, ủy quyền Nameserver mới, hoặc sự xuất hiện đột ngột của hàng loạt subdomain lạ cần được điều tra ngay lập tức. Việc so sánh dữ liệu minh bạch chứng chỉ (Certificate Transparency) với các dịch vụ đã được phê duyệt là một phương pháp hiệu quả để phát hiện các subdomain trái phép.
Khi phát hiện thay đổi trái phép, tổ chức cần thực hiện các bước sau:
- Loại bỏ: Xóa ngay các bản ghi DNS trái phép và các ủy quyền Nameserver không xác định.
- Kiểm tra: Rà soát nhật ký (logs) của nhà cung cấp tên miền và hệ thống DNS.
- Hardening: Xoay vòng toàn bộ thông tin xác thực (credentials) và bắt buộc áp dụng xác thực đa yếu tố (MFA) cho tài khoản quản trị DNS.
- Phản ứng: Tránh việc chặn toàn bộ tên miền chính của tổ chức, thay vào đó hãy tập trung vào các hostname cụ thể bị lạm dụng để giảm thiểu tác động đến người dùng hợp pháp.
Thông tin chi tiết về các kỹ thuật này có thể tham khảo thêm tại khung phân loại mối đe dọa của MITRE ATT&CK để xây dựng các quy tắc phát hiện (detection rules) phù hợp cho hệ thống SIEM của đơn vị.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan