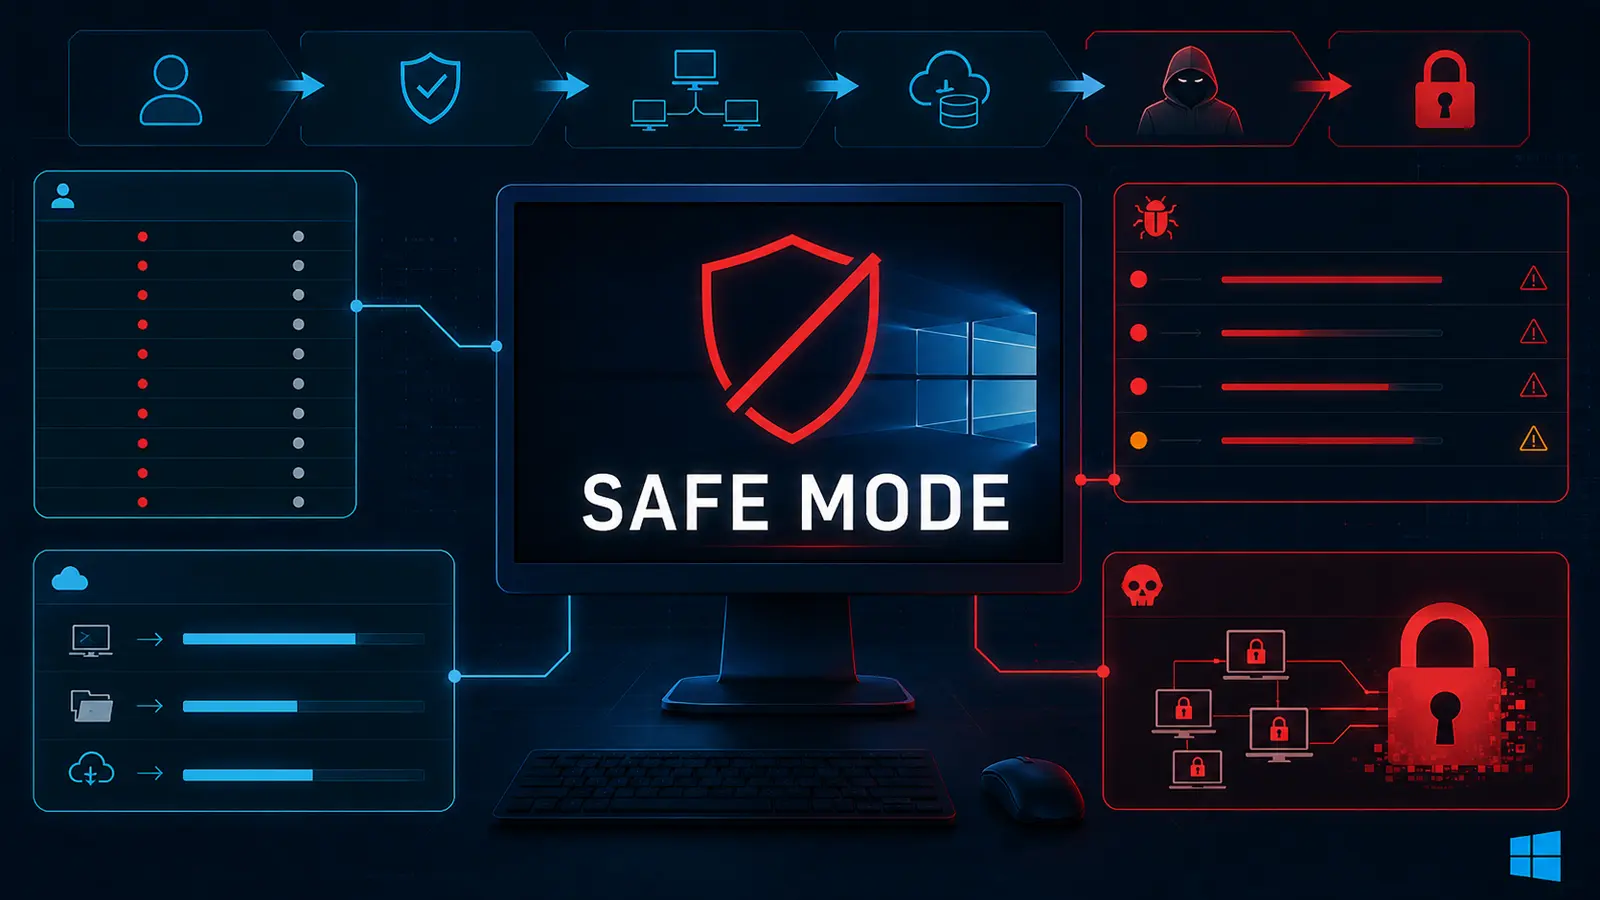
Akira ransomware đã phát triển một phương thức mới để vô hiệu hóa các biện pháp bảo vệ của Windows trước khi tiến hành mã hóa dữ liệu. Phương pháp này bao gồm việc khởi động lại hệ thống bị xâm nhập vào Chế độ An toàn (Safe Mode) với Mạng, giữ cho thiết bị kết nối mạng nhưng đồng thời vô hiệu hóa hầu hết các giải pháp bảo mật của bên thứ ba.
Kỹ thuật xâm nhập và khai thác lỗ hổng
Cuộc tấn công ban đầu được thực hiện bằng một chiến dịch credential-spraying nhắm vào một thiết bị SonicWall SSL VPN bị lộ diện, thiết bị này không được bảo vệ bằng xác thực đa yếu tố (MFA).
Sau khi chiếm được quyền truy cập hợp lệ thông qua tài khoản bị xâm phạm, kẻ tấn công đã sử dụng truy cập từ xa (remote desktop access) để lập bản đồ mạng, thu thập dữ liệu và chuẩn bị cho việc exfiltrate. Kịch bản này tương tự như các rủi ro đã được mô tả trong các trường hợp khai thác SonicWall VPN gần đây.
Kẻ tấn công tuân theo một quy trình quen thuộc, diễn ra nhanh chóng: xâm nhập qua cơ sở hạ tầng truy cập từ xa, nhanh chóng xác định các hệ thống quan trọng, đánh cắp dữ liệu, và sau đó thực hiện mã hóa chỉ trong vòng vài giờ. Đây là trường hợp đầu tiên được ghi nhận về việc Akira sử dụng Chế độ An toàn để làm suy yếu các công cụ phát hiện và phản ứng điểm cuối (EDR).
Chiến thuật vô hiệu hóa Endpoint Detection and Response (EDR)
Phát hiện này có ý nghĩa quan trọng vì Akira là một trong những hoạt động ransomware tích cực nhất được các nhà nghiên cứu theo dõi. Ngay cả khi nỗ lực mã hóa thất bại, việc đánh cắp dữ liệu vẫn có thể được sử dụng để tống tiền.
Sau khi giành được quyền truy cập vào ngày 4 tháng 8, kẻ tấn công đã di chuyển đến bộ điều khiển miền (domain controller) thông qua Giao thức Máy tính Từ xa (Remote Desktop Protocol) và thực thi các lệnh để xuất chi tiết về mọi người dùng và máy tính trong Active Directory. Dữ liệu thu thập được bao gồm tên tài khoản, thành viên nhóm, thông tin hệ thống và các dữ liệu hữu ích khác cho việc di chuyển trong mạng.
Nhóm tấn công sau đó đã nén các ổ đĩa chia sẻ (mapped shares) bằng WinRAR và tải các tệp đã chuẩn bị lên dịch vụ lưu trữ đám mây. Trước khi triển khai trình mã hóa, kẻ tấn công đã cài đặt AnyDesk làm dịch vụ để kiểm soát từ xa và truyền tệp.
Chúng cũng đã thay đổi danh sách registry khởi động của Chế độ An toàn để đảm bảo AnyDesk có thể hoạt động sau khi khởi động lại. Một thay đổi cấu hình khởi động đã buộc máy tính vào Chế độ An toàn với Mạng, một trạng thái khởi động Windows giảm thiểu, tải các dịch vụ cốt lõi nhưng vẫn duy trì kết nối mạng.
Lựa chọn này đã ngăn chặn agent của Huntress và vô hiệu hóa tính năng bảo vệ theo thời gian thực của Microsoft Defender. Điều này tạo ra một điểm mù tạm thời cho kẻ tấn công, trong khi dịch vụ truy cập từ xa được kích hoạt đặc biệt vẫn duy trì quyền kiểm soát.
Phương pháp này tương tự các cuộc tấn công vô hiệu hóa EDR thông qua SSLVPN, nhưng trường hợp này dựa vào hành vi khởi động của Windows thay vì một driver độc hại. Việc lạm dụng Chế độ An toàn không phải là mới đối với các nhóm ransomware, nhưng sự xuất hiện của nó trong một cuộc tấn công của Akira mở rộng các phương thức mà đội ngũ phòng thủ cần xem xét để bao phủ điểm cuối.
Phân tích và phát hiện bất thường
Các nhóm bảo mật nên xem xét các thay đổi cấu hình khởi động bất thường, các sự kiện khởi động vào Chế độ An toàn và việc các dịch vụ bảo mật ngừng hoạt động cùng nhau như một cảnh báo ưu tiên cao, đặc biệt là sau hoạt động đăng nhập VPN bất thường. Động thái vào Chế độ An toàn đã không mang lại kết quả như kẻ tấn công mong đợi. Payload của Akira bắt đầu lúc 06:34 UTC, nhưng hệ thống sớm gặp phải lỗi bộ nhớ ảo, tiếp theo là các lỗi PowerShell.
Các nhà nghiên cứu kết luận rằng môi trường Chế độ An toàn bị thu gọn dường như đã khiến tiến trình ransomware thiếu bộ nhớ ảo khả dụng, ngăn chặn quá trình mã hóa diễn ra. Defender sau đó đã phát hiện tệp này là Ransom:Win32/Akira.B!ibt, nhưng không thể cách ly nó khi máy tính vẫn còn trong Chế độ An toàn. Quá trình dọn dẹp chỉ thành công sau khi kẻ tấn công khởi động lại vào chế độ Windows bình thường, khôi phục bảo vệ theo thời gian thực.
Kết quả này là may mắn chứ không phải là điều có thể dựa vào: một máy có nhiều bộ nhớ hơn hoặc một payload được điều chỉnh có thể vẫn mã hóa dữ liệu. Sự cố cũng cho thấy tại sao mã hóa không phải là mối đe dọa duy nhất. Thông tin xác thực và các ổ đĩa chia sẻ đã bị đánh cắp, tạo đòn bẩy cho yêu cầu tống tiền kép.
Khuyến nghị và biện pháp phòng ngừa
Các tổ chức nên yêu cầu MFA cho mọi tài khoản VPN, hạn chế hoặc tạm thời vô hiệu hóa quyền truy cập SSL VPN đang hoạt động trong trường hợp xảy ra sự cố, xoay vòng thông tin xác thực Active Directory và VPN sau khi bị xâm phạm, và tập trung hóa nhật ký VPN và Windows vào một SIEM.
Các nhóm nên cảnh báo về các đợt đăng nhập thất bại trên nhiều tên người dùng, sau đó tương quan chúng với một lần đăng nhập thành công từ cùng một nguồn hoặc nhà cung cấp mạng. Họ cũng nên triển khai phạm vi bảo phủ điểm cuối trên mọi máy chủ, thay vì chỉ các hệ thống được chọn. Những bước này bổ sung cho bài học từ hoạt động ransomware trên tường lửa SonicWall và giúp đội ngũ phòng thủ phát hiện một cuộc xâm nhập trước khi đánh cắp dữ liệu hoặc mã hóa bắt đầu.
Indicators of Compromise (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mờ có chủ đích (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết tự động. Chỉ làm rõ chúng trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Cảnh báo về mối đe dọa mạng này nhấn mạnh tầm quan trọng của việc cập nhật bản vá và các biện pháp bảo mật mạnh mẽ.
Để phòng chống các mối đe dọa mới, hãy tích hợp thông tin tình báo trực tiếp từ hơn 15.000 trung tâm điều hành an ninh (SOC) trên toàn thế giới.