Cập nhật tin tức an ninh mạng về chiến dịch Warlock ransomware
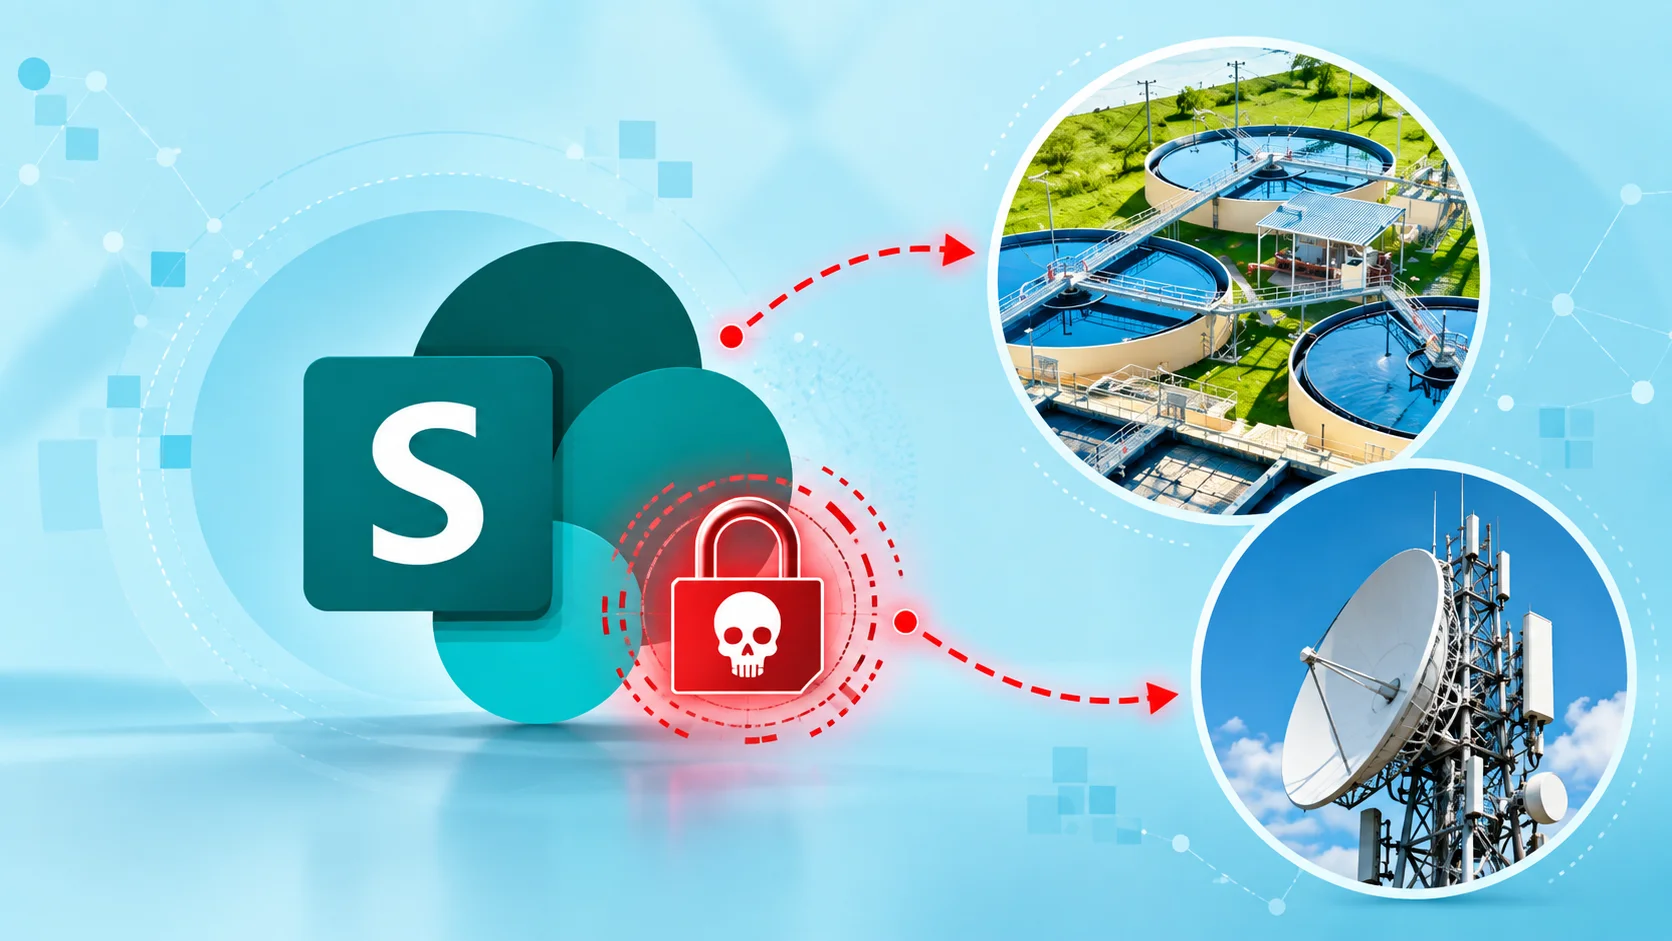
Một nhóm tấn công có tổ chức đang duy trì các hoạt động xâm nhập trái phép thông qua việc khai thác các lỗ hổng CVE trên Microsoft SharePoint Server để triển khai mã độc Warlock ransomware. Những cuộc tấn công gần đây đã nhắm trực tiếp vào các tổ chức thuộc lĩnh vực dịch vụ thiết yếu và khối công cộng tại các quốc gia sử dụng tiếng Bồ Đào Nha và tiếng Tây Ban Nha.
Symantec theo dõi các tác nhân này dưới tên gọi Longlegs, trong khi Microsoft định danh là Storm-2603. Các hoạt động trước đây của nhóm này cũng được liên kết với các định danh CL-CRI-1040, CamoFei và ChamelGang, cho thấy đây là một mối đe dọa dai dẳng đối với hạ tầng SharePoint.
Chi tiết về phương thức khai thác lỗ hổng CVE
Warlock xuất hiện từ tháng 6 năm 2025 và gây chú ý sau khi được triển khai thông qua chuỗi khai thác “ToolShell” trên SharePoint. Chuỗi này kết hợp các lỗ hổng CVE nghiêm trọng bao gồm CVE-2025-49704 và CVE-2025-49706, trong khi các kỹ thuật vượt qua bảo mật tiếp theo được gán cho CVE-2025-53770 và CVE-2025-53771.
Theo xác nhận từ CISA, chuỗi khai thác này cho phép kẻ tấn công thực hiện remote code execution, truy cập trái phép vào máy chủ SharePoint tại chỗ và làm lộ các cấu hình nội bộ. Các lỗ hổng SharePoint mới được công bố trong năm 2026 tiếp tục duy trì bề mặt tấn công, gây ra các rủi ro bảo mật đáng kể cho các phiên bản đang được hỗ trợ.
Kỹ thuật tấn công và chiếm quyền điều khiển
Kẻ tấn công thường cài đặt một webshell ASPX vào thư mục LAYOUTS của SharePoint để trích xuất các khóa máy ASP.NET. Điều này cho phép kẻ tấn công giả mạo các payload __VIEWSTATE đã ký và thực thi mã bên trong vùng ứng dụng SharePoint.
Sau khi chiếm được quyền truy cập, kẻ tấn công thực hiện các thao tác tiếp theo thông qua kỹ thuật DLL sideloading và tải trình cài đặt từ các dịch vụ lưu trữ hợp pháp. Các lệnh được sử dụng để khám phá hệ thống và thực thi từ xa bao gồm:
whoami
net user /domain
nltest /domain_trusts
NetExec
Ngoài ra, nhóm tấn công còn lạm dụng tính năng tunnel của Visual Studio Code và cài đặt tệp code-insiders.exe đã được Microsoft ký số để duy trì quyền truy cập ẩn dưới dạng một dịch vụ.
Kỹ thuật Bring-Your-Own-Vulnerable-Driver (BYOVD)
Trước khi bắt đầu quá trình mã hóa dữ liệu, kẻ tấn công đã sử dụng driver K7RKScan (CVE-2025-1055) để tắt các tiến trình bảo mật từ không gian nhân. Driver này chứa lỗ hổng do thiếu cơ chế ủy quyền trong bộ xử lý IOCTL, ảnh hưởng đến các phiên bản K7 Security Anti-Malware cũ hơn 23.0.0.10.
Khi quá trình mã độc ransomware được kích hoạt, Warlock đã lây nhiễm lên ít nhất 33 hệ thống trong thời gian ngắn. Kẻ tấn công đặt các tệp tin độc hại vào thư mục SYSVOL của domain, tận dụng cơ chế sao chép Distributed File System để phân tán mã độc trên toàn bộ hạ tầng Active Directory.
Khuyến nghị bảo mật và ứng phó
Việc chỉ áp dụng cập nhật bản vá là chưa đủ để đảm bảo an toàn sau khi một hệ thống bị nghi ngờ đã bị khai thác. Các chuyên gia khuyến cáo cần thực hiện các biện pháp kiểm soát chặt chẽ để ngăn chặn các cuộc tấn công mạng tiếp diễn:
- Tìm kiếm webshell và các hành vi bất thường của tiến trình worker trên SharePoint.
- Thay đổi định kỳ các khóa máy ASP.NET và IIS sau khi loại bỏ quyền truy cập duy trì của kẻ tấn công.
- Kích hoạt chế độ AMSI Full Mode và triển khai giải pháp EDR.
- Hạn chế khả năng tiếp cận internet của SharePoint và kiểm tra các yêu cầu
ToolPane.aspxđáng ngờ.
CISA cũng khuyến nghị đặt các triển khai SharePoint công khai phía sau một proxy Layer 7 có xác thực và chặn truy cập từ bên ngoài vào Central Administration. Đối với các đơn vị vận hành hạ tầng quan trọng, việc trì hoãn khắc phục có thể dẫn đến sự gián đoạn hoạt động trên toàn hệ thống.