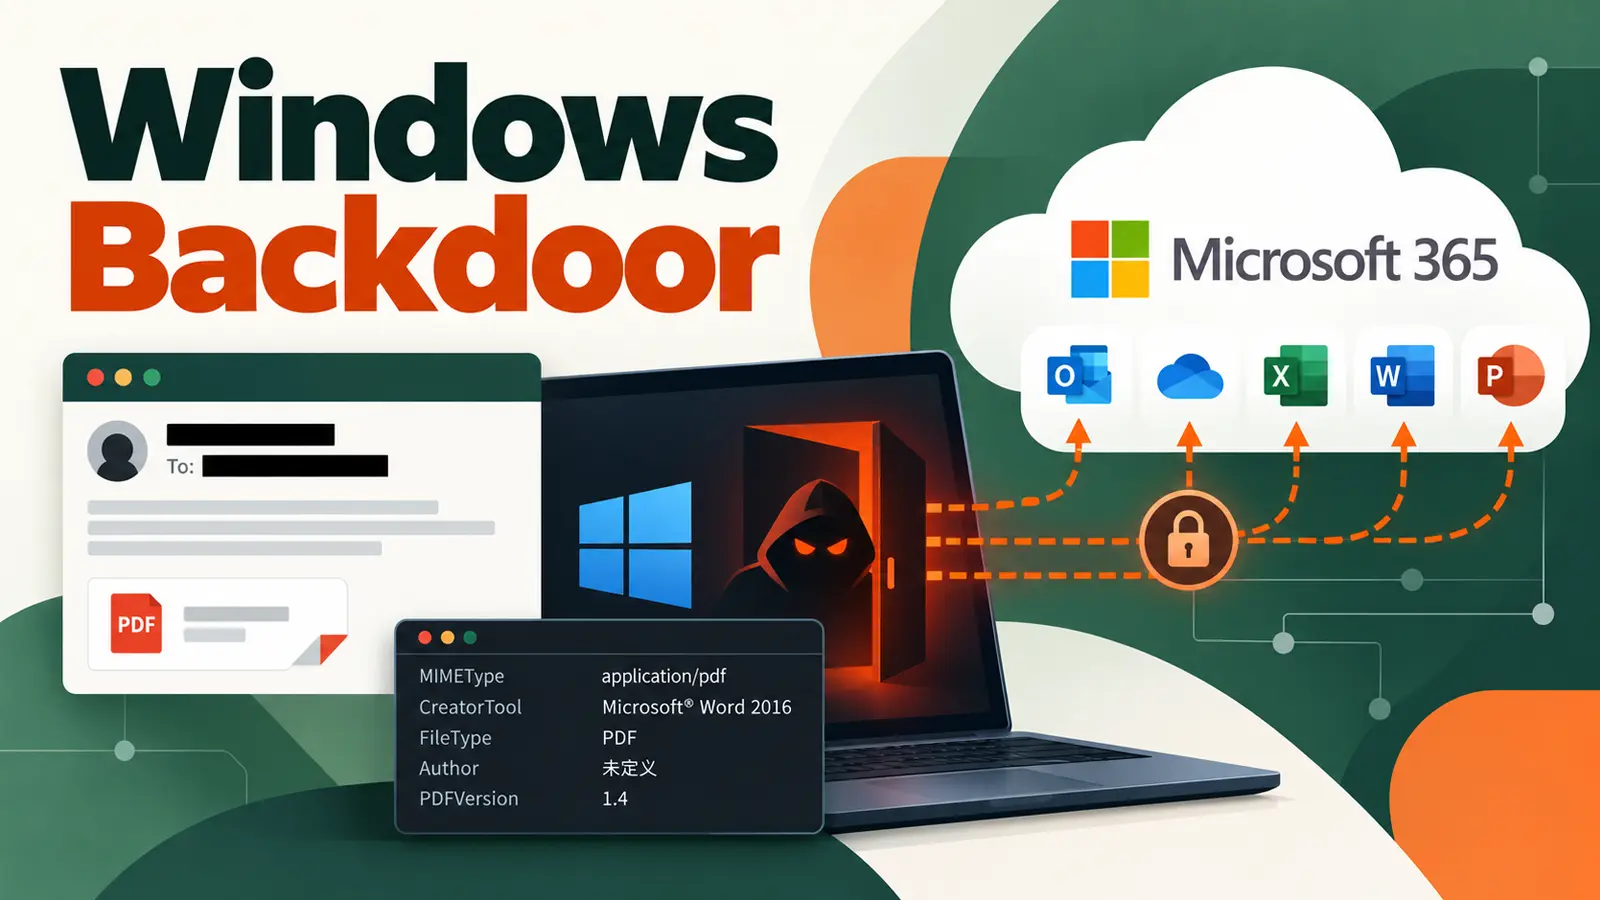
Các chuyên gia nghiên cứu từ Cisco Talos đã công bố tin tức bảo mật về một chiến dịch tấn công mạng sử dụng mã độc cửa sau (backdoor) mới mang tên Antino. Mã độc này được thiết kế để tận dụng nền tảng Microsoft 365 như một kênh điều khiển và kiểm soát (C2) toàn diện, gây khó khăn cho việc phát hiện thông qua các phương thức giám sát mạng truyền thống.
Chiến dịch này được định danh là UAT-11587, bắt đầu từ tháng 9 năm 2025 và tập trung vào các tổ chức chính phủ, quốc phòng, ngoại giao, học thuật và hoạch định chính sách. Theo báo cáo từ Cisco Talos, tính đến tháng 7 năm 2026, đã có khoảng 350 thiết bị đầu cuối bị xâm nhập tại tám quốc gia, bao gồm Ấn Độ, Philippines, Đài Loan, Pakistan, Thái Lan, Myanmar, Campuchia và Syria.
Cơ chế hoạt động của Antino và kỹ thuật tấn công
Antino được viết bằng ngôn ngữ Rust, tồn tại dưới cả dạng tệp thực thi và tệp thư viện. Kênh điều khiển của nó sử dụng Microsoft Graph để tương tác với các dịch vụ của Microsoft, biến Outlook thành nơi truyền tải lệnh và phản hồi, trong khi OneDrive được sử dụng để đăng ký, cập nhật trạng thái, lưu trữ tệp tin bị đánh cắp và phân phối công cụ tấn công.
Mã độc này cho phép kẻ tấn công thực thi nhiều hành vi nguy hiểm trên máy tính mục tiêu. Cụ thể, nó có khả năng kiểm tra hệ thống, chạy các lệnh shell và PowerShell, truyền tải tệp tin, thực thi chương trình và tải mã độc bổ sung trực tiếp vào bộ nhớ. Một tính năng bổ sung cho phép mã hóa các tệp tin phụ để giảm thiểu khả năng bị phát hiện bởi các công cụ quét bộ nhớ.
Quy trình xâm nhập và duy trì hệ thống
Để phát tán Antino, kẻ tấn công sử dụng email lừa đảo (phishing) được thiết kế tinh vi, giả mạo các thông báo xem trước tệp đính kèm của Gmail. Các nội dung email thường liên quan đến chính sách, thuế, tranh chấp hàng hải hoặc quản trị chính phủ để tăng tính thuyết phục đối với nạn nhân.
Quy trình lây nhiễm bao gồm năm giai đoạn, sử dụng các thành phần kịch bản Windows, JavaScript được mã hóa và xử lý đối tượng .NET không an toàn để tải trình tải xuống vào bộ nhớ. Sau đó, mã độc sử dụng kỹ thuật DLL sideloading để khởi chạy Antino dưới một tệp thực thi hợp lệ của Microsoft, nhằm qua mặt các kiểm soát bảo mật.
Kỹ thuật vượt qua kiểm soát bảo mật
Kẻ tấn công còn lạm dụng các thành phần khắc phục sự cố (troubleshooting) của Windows để thực thi PowerShell và duy trì sự hiện diện trên hệ thống. Dù phương thức này giúp che giấu đường dẫn thực thi, nó vẫn để lại các dấu vết như hoạt động kịch bản, tệp tin mới tạo và thay đổi trong Registry.
Trong một số trường hợp, dù DMARC phát hiện sự khác biệt giữa người gửi hiển thị và thực tế, chính sách giám sát lỏng lẻo vẫn cho phép email độc hại được gửi đến hộp thư người dùng. Điều này nhấn mạnh nguy cơ bảo mật từ các chiến dịch tinh vi có khả năng vượt qua các lớp bảo vệ email truyền thống bằng cách sử dụng các dịch vụ đám mây uy tín.