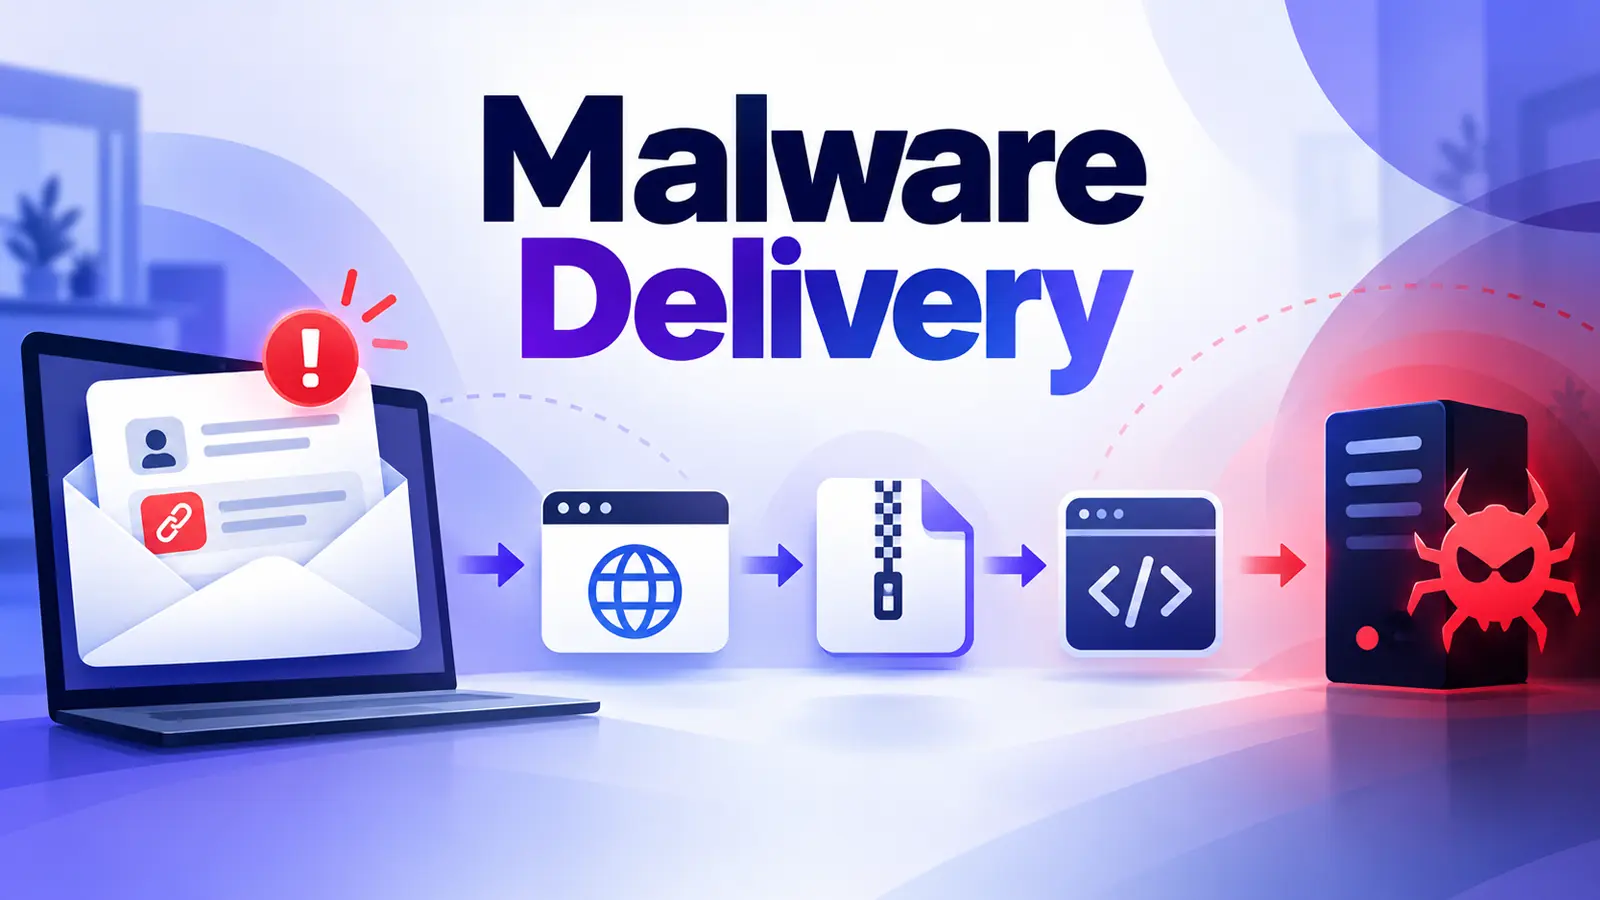
Kẻ tấn công đang biến những lời phàn nàn kinh doanh thông thường thành bẫy phần mềm độc hại. Một thông báo về lô hàng bị hư hỏng hoặc yêu cầu hoàn tiền có thể trông bình thường, nhưng một cú nhấp chuột sẽ dẫn nhân viên đến một trang tải xuống giả mạo và một tệp ZIP độc hại. Chiến dịch này nhắm mục tiêu vào các tổ chức với các thông điệp tiếng Nhật và tiếng Hàn trong khoảng thời gian từ tháng 7 đến tháng 8 năm 2026. Sản phẩm bị lỗi, sự cố vận chuyển và yêu cầu đổi trả tạo ra sự cấp bách, trong khi các liên kết xuất hiện để lưu trữ tài liệu hoặc video.
Chiến dịch Phishing Tinh vi
Các nhà phân tích tại ITOCHU Cyber & Intelligence Inc. đã xác định hoạt động này và phát hiện ra các trang cung cấp bằng tiếng Việt, tiếng Anh, tiếng Trung, tiếng Nhật và tiếng Hàn. Việc lựa chọn ngôn ngữ này cho thấy hoạt động có thể mở rộng ra khắp Đông Á và Đông Nam Á.
Tác động vượt ra ngoài một tệp đính kèm xấu. Nạn nhân có thể nhận được PureRAT, một công cụ truy cập từ xa, hoặc PureLogs, một công cụ đánh cắp thông tin. Cả hai đều gây rủi ro cho dữ liệu kinh doanh nhạy cảm và cung cấp cho kẻ tấn công các phương tiện để duy trì quyền truy cập.
Phương thức Tấn công và Lừa đảo
ITOCHU Cyber & Intelligence Inc. đã báo cáo rằng chiến dịch này liên tục thay đổi phần mềm được sử dụng để cài đặt phần mềm độc hại của họ. Việc chặn tệp dựa trên tệp đơn giản có thể bỏ sót các biến thể, đặc biệt là khi các nhóm bận rộn xử lý thư từ khách hàng thông thường. Bài viết nhấn mạnh tầm quan trọng của việc nhận biết các mối đe dọa liên tục thay đổi.
Các lời kêu gọi lừa đảo nghe giống như các bước theo dõi kinh doanh thông thường. Người nhận được thông báo rằng một mặt hàng đã bị hư hỏng, một bản ghi âm có sẵn hoặc cần xem xét việc hoàn tiền. Thông điệp hướng họ đến một trang web được ngụy trang như một dịch vụ chia sẻ tài liệu hoặc xem video.
Trang đích tuyên bố tệp quá lớn để xem trước và yêu cầu khách truy cập tải xuống một kho lưu trữ ZIP. Một số trang thay đổi ngôn ngữ bằng cách sử dụng cài đặt và vị trí của trình duyệt, trong khi khách truy cập di động thấy một thông báo ngăn chặn việc tải xuống, hạn chế tiếp xúc với việc kiểm tra.
Điều này tương tự như các cuộc tấn công phần mềm lưu trữ độc hại trước đây, nơi một kho lưu trữ che giấu một tệp thực thi đằng sau tên tài liệu quen thuộc. Ở đây, một mẫu đã sử dụng phần mở rộng kép để làm cho tệp EXE trông giống như một tệp PDF.
Cơ chế Hoạt động và Tải Mã độc
Các kho lưu trữ thường ghép nối tệp thực thi với một DLL. Một mẫu đã sử dụng một chương trình được ký bởi Microsoft hợp lệ để tải một DLL độc hại, vốn đã bị ẩn và được đệm dữ liệu không cần thiết.
Dung lượng bổ sung đó có thể làm nản lòng các công cụ bảo mật có giới hạn kích thước tệp, cho phép chuỗi lây nhiễm tiếp tục trước khi cảnh báo đến đội ngũ bảo mật.
Tiêu đề email cung cấp manh mối. Người gửi hiển thị trông giống như một địa chỉ hỗ trợ, nhưng Reply-To lại trỏ đến một tài khoản Outlook hoặc Hotmail không liên quan. Các định danh được chia sẻ và định dạng thư phổ biến cho thấy các thông điệp đến từ cùng một môi trường phân phối.
Các tổ chức nên xác minh các yêu cầu hoàn tiền bất ngờ thông qua một kênh riêng, đáng tin cậy trước khi mở liên kết. Bộ lọc có thể gắn cờ các trang chia sẻ đáng ngờ, trong khi nhân viên nên báo cáo các khiếu nại không được yêu cầu đòi hỏi phải tải xuống một kho lưu trữ.
Sau khi được mở, các tệp sẽ khởi chạy một chuỗi lây nhiễm theo lớp. Các nhà nghiên cứu quan sát thấy các gói phần mềm Python, một trình tải Donut đã sửa đổi và mã chạy trong bộ nhớ, với mỗi tuyến đường được thiết kế để che giấu tải trọng cuối cùng. Điều này cho thấy sự cần thiết của việc cập nhật bản vá và các biện pháp phòng ngừa khác.
Các biến thể thiết lập sự bền bỉ thông qua các phím tắt Khởi động, tác vụ được lên lịch hoặc các mục Đăng ký. Các biến thể khác cố gắng làm suy yếu việc quét và ghi nhật ký của Windows, trong khi một biến thể sử dụng trình điều khiển đã ký nhưng dễ bị tổn thương để tắt các quy trình sản phẩm bảo mật.
Điều này lặp lại các cuộc tấn công lạm dụng trình điều khiển đáng tin cậy, nơi kẻ tấn công khai thác quyền truy cập hệ thống cấp cao để dập tắt các biện pháp phòng thủ. Các nhóm bảo mật nên điều tra các cài đặt trình điều khiển bất ngờ, các dịch vụ mới, các tác vụ được lên lịch và các quy trình bảo mật bị lỗi.
Phần mềm Độc hại PureRAT và PureLogs
PureRAT báo cáo chi tiết hệ điều hành, cửa sổ đang hoạt động, tên người dùng, sản phẩm bảo mật, trạng thái webcam và ảnh chụp màn hình cho máy chủ điều khiển của nó. Nó có thể đánh cắp thông tin từ trình duyệt, ví tiền điện tử và ứng dụng nhắn tin, biến email ban đầu thành một cánh cổng dẫn đến sự phơi nhiễm rộng rãi hơn.
PureLogs thu thập cookie và hồ sơ trình duyệt, dữ liệu Discord, ảnh chụp màn hình và kết quả tìm kiếm tệp. Phần mềm độc hại cuối cùng vẫn có thể nhận dạng được trên các mẫu, nhưng các trình tải đang thay đổi làm cho việc phát hiện chỉ dựa trên mã băm tệp đã biết trở nên không đáng tin cậy.
Người phòng thủ nên chặn các chỉ số được liệt kê, theo dõi các kho lưu trữ chứa các tệp thực thi bị che giấu và xem xét các cảnh báo về việc tải DLL bên cạnh và các thay đổi về sự bền bỉ.
Các chiến dịch phishing gửi tệp giả mạo gần đây cho thấy lý do tại sao các cổng trông đáng tin cậy lại xứng đáng nhận được sự xem xét kỹ lưỡng như các tệp đính kèm email bất ngờ.
Việc kết hợp kiểm tra email, giám sát hành vi và báo cáo nhanh chóng của nhân viên mang lại sự bảo vệ mạnh mẽ hơn bất kỳ mã băm tệp đơn lẻ nào. Một yêu cầu bồi thường thiệt hại có thể là lưu lượng kinh doanh bình thường, nhưng một yêu cầu tải xuống bất ngờ xứng đáng nhận được sự chú ý kỹ lưỡng hơn.
Chỉ số về Sự cố (IoCs)
Lưu ý: Địa chỉ IP và tên miền được cố ý làm sạch (ví dụ: [.]) để ngăn chặn việc phân giải hoặc tạo siêu liên kết ngẫu nhiên. Chỉ cần làm sạch lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.