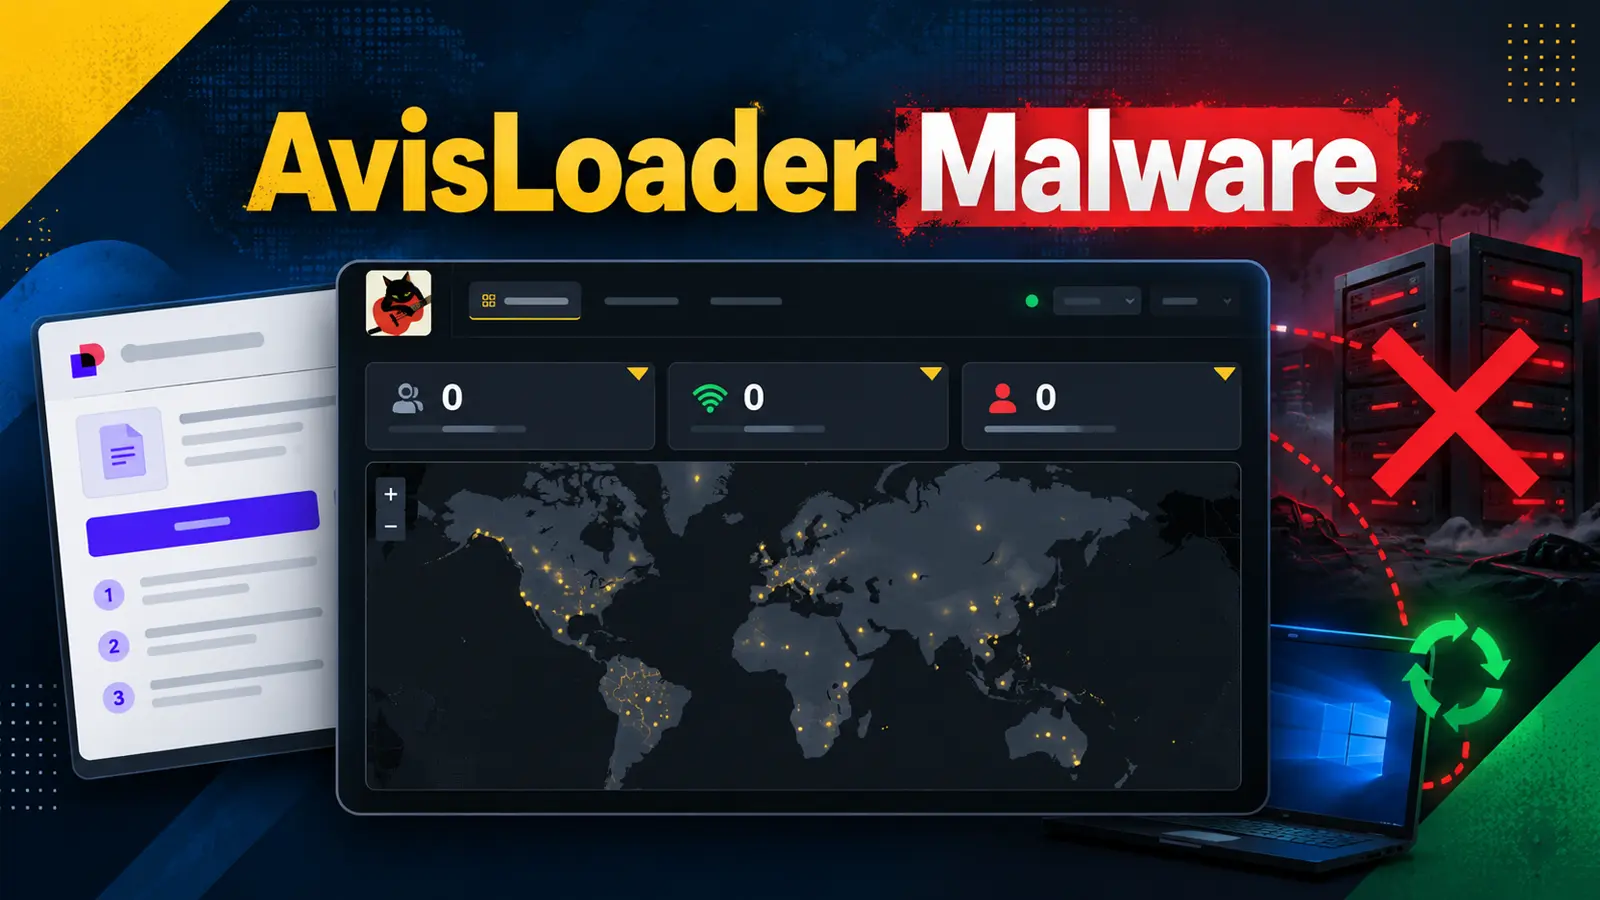
AvisLoader là một loại malware loader cho Windows được thiết kế để duy trì khả năng nhận lệnh ngay cả sau khi máy chủ điều khiển bị gỡ bỏ. Điều này khiến cho việc ngăn chặn trở nên khó khăn hơn bằng cách chỉ đơn thuần gỡ bỏ một trang web độc hại.
Cơ chế hoạt động của AvisLoader
AvisLoader bắt đầu bằng một trang giả mạo ký tài liệu, yêu cầu người dùng chạy một lệnh trên thiết bị của họ. Trang này mô phỏng quy trình xác minh quen thuộc nhưng thực chất lại là một phương thức lây nhiễm tiềm ẩn vào thiết bị. Trang xác minh này yêu cầu người dùng thực hiện kiểm tra thủ công, với lý do là một nhà cung cấp bảo mật sẽ xử lý. Thay vì thực hiện xác minh, lệnh được dán vào sẽ tải xuống và chạy mã thông qua một kênh tạm thời, thay vì tải xuống thông thường qua trình duyệt.
Chiến thuật này tương tự như các chiến dịch ClickFix trước đây, nơi kẻ tấn công sử dụng trang xác minh giả mạo để lừa người dùng tự khởi chạy cuộc tấn công. Varonis Threat Labs đã phát hiện AvisLoader trên một máy chủ staging, cùng với các tệp hỗ trợ và bảng điều khiển quản trị.
Cơ chế chống gỡ bỏ và điều khiển
Điểm nổi bật của AvisLoader là khả năng chống lại việc gỡ bỏ máy chủ điều khiển. Thay vì sử dụng một tên miền cố định để nhận lệnh và các tệp bổ sung, loader này sử dụng kênh nhắn tin mã hóa ngang hàng (peer-to-peer) thông qua mạng Tox. Việc tích hợp sẵn phần mềm Tox vào tệp thực thi Windows giúp tránh phụ thuộc vào một địa chỉ điều khiển cố định mà các nhà phòng thủ có thể dễ dàng chiếm giữ hoặc chặn.
Một nhà cung cấp AvisLoader trên diễn đàn tội phạm mạng tuyên bố rằng bộ điều khiển có thể được di chuyển bằng cách sao chép tệp lưu của Tox. Điều này cho phép các máy khách tiếp tục sử dụng cùng một định danh của người điều hành sau khi di chuyển. Tuy nhiên, các nhà nghiên cứu chưa quan sát thấy trường hợp gỡ bỏ và phục hồi thành công, do đó khả năng phục hồi này chủ yếu dựa trên thiết kế và tuyên bố của người bán.
Khả năng chống lại việc gỡ bỏ này không làm cho AvisLoader trở nên vô hình. Các nhóm bảo mật vẫn có thể phát hiện các kết nối mạng bất thường và điều tra các hoạt động diễn ra trên thiết bị.
Kênh phân phối mã độc và điều khiển
AvisLoader sử dụng nhiều kênh để phân phối mã và nhận lệnh. Ban đầu, một kênh Cloudflare tunnel được sử dụng để cung cấp mã. Sau đó, mạng Tox sẽ được sử dụng để truyền các lệnh tiếp theo. Việc phân biệt rõ ràng giữa các kênh tải xuống và kênh điều khiển là rất quan trọng, như đã được báo cáo về việc lạm dụng Cloudflare tunnel cho mục đích phần mềm độc hại.
Bảng điều khiển quản trị của AvisLoader hiển thị danh sách các máy khách, chi tiết thiết bị, phần mềm bảo mật và trạng thái quản trị viên. Các điều khiển tác vụ cho phép chuẩn bị các lệnh shell cho các máy tính được chọn khi chúng kết nối. Khu vực tệp cung cấp khả năng phân phối các payload tiếp theo qua Tox. Các nhà nghiên cứu chưa xác nhận bất kỳ lượt truyền nào hoặc số lượng máy tính có thể đã kết nối với bảng điều khiển này.
Phân tích tệp thực thi
Tệp thực thi Windows thu hồi được có kích thước 3.4 MB, là một tệp 64-bit. Nó khởi chạy với các đặc quyền của người dùng đã thực thi nó. Các phần bổ sung của tệp này có tên gợi nhớ đến các trình đóng gói phần mềm thương mại, nhưng không chứng minh được việc sử dụng trình đóng gói. Trang lừa đảo hiển thị một lệnh macOS, nhưng các nhà nghiên cứu không tìm thấy payload tương ứng cho Mac.
Bên trong mẫu Windows, các nhà nghiên cứu phát hiện mã nhằm thay đổi các phím tắt trên màn hình nền và thanh tác vụ đã ghim. Việc mở một phím tắt đã bị thay đổi có thể khởi chạy malware, sau đó là ứng dụng dự kiến, làm giảm khả năng người dùng nhận thấy sự bất thường. Các chiến dịch malware sử dụng phím tắt Windows khác minh họa lý do tại sao những thay đổi phím tắt lại đáng được chú ý, mặc dù chuỗi lây nhiễm có thể khác nhau.
Một tệp trợ giúp đi kèm tham chiếu đến một phương pháp bỏ qua đặc quyền (privilege-bypass) đã biết trên Windows. Một thư viện khác có khả năng ẩn một tiến trình được chọn khỏi danh sách. Tuy nhiên, không có bằng chứng nào cho thấy việc bỏ qua đặc quyền đã thành công hoặc mã ẩn đã được triển khai trên mục tiêu thực tế. Các công cụ thu hồi cho thấy các khả năng tiềm ẩn, không phải hoạt động đã được xác nhận trên nạn nhân.
Khuyến nghị phòng chống
Để giảm thiểu rủi ro phơi nhiễm, người dùng nên báo cáo các trang tài liệu hoặc xác minh yêu cầu họ dán lệnh vào cửa sổ Terminal hoặc Run. Các nhà phòng thủ nên xem xét các hoạt động script đáng ngờ và lưu lượng peer-to-peer bất thường. Lệnh được dán có thể chạy mà không xuất hiện dưới dạng tiến trình con của trình duyệt, gây khó khăn cho việc tìm kiếm chỉ tập trung vào hoạt động của trình duyệt.
Các nhóm bảo mật cũng nên kiểm tra các phím tắt trên màn hình nền và thanh tác vụ đã bị thay đổi, đồng thời điều tra các tạo tác sao lưu liên quan và các tệp trợ giúp đã thu hồi. Cần xem xét các địa chỉ không quen thuộc được lưu trữ trên đám mây trong ngữ cảnh cụ thể, vì các dịch vụ này có mục đích sử dụng hợp pháp và không nên bị chặn hoàn toàn. Nên tương quan giữa trang web, lệnh, các thay đổi cục bộ và hành vi mạng thay vì chỉ dựa vào một tên miền.
Chỉ số xâm nhập (IoCs)
Lưu ý: Các địa chỉ IP và tên miền được làm mờ có chủ đích (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết tự động. Chỉ khôi phục lại định dạng ban đầu trong các nền tảng thông tin tình báo về mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các chỉ số xâm nhập (IoCs) có thể được tìm thấy tại: