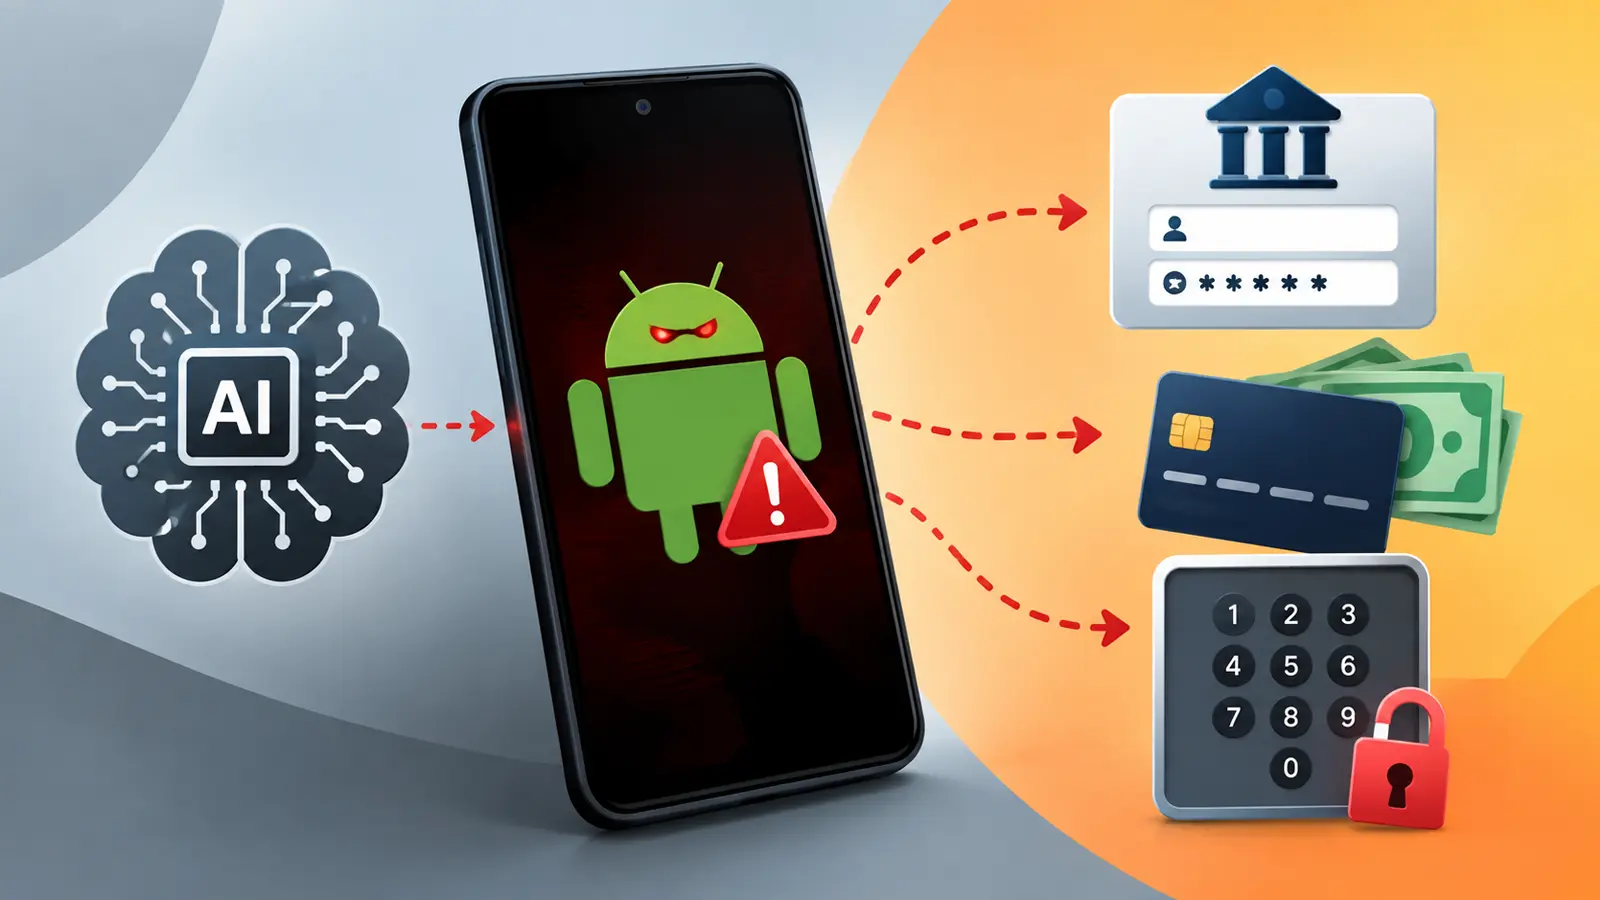
Một trojan ngân hàng Android mới được xác định có tên là RatHat sử dụng các tính năng của điện thoại để thực hiện hành vi đánh cắp dữ liệu tài khoản. Phần mềm độc hại này có khả năng tự điều hướng qua thiết bị bị nhiễm, thu thập thông tin đăng nhập ngân hàng, chặn các mã xác minh và tái tạo mã PIN hoặc mẫu khóa màn hình của nạn nhân.
Phân phối và Kỹ thuật Xã hội
Chiến dịch của RatHat bắt đầu bằng các hình thức lừa đảo thay vì khai thác lỗ hổng phần mềm. Nạn nhân nhận được các tin nhắn SMS lừa đảo (phishing) hoặc nhìn thấy các quảng cáo độc hại dẫn đến các trang tải xuống giả mạo, thường giả dạng là các ứng dụng quen thuộc. Các trang này thuyết phục người dùng cài đặt một gói ứng dụng Android từ bên ngoài cửa hàng chính thức.
Malwarebytes đã ghi nhận mối đe dọa này sau khi zLabs của Zimperium phân tích hoạt động đa giai đoạn của nó. Theo báo cáo của Malwarebytes, RatHat kết hợp kỹ thuật xã hội, lạm dụng dịch vụ trợ năng và các quyết định điều khiển từ xa dựa trên AI.
Hoạt động của AI trong việc đánh cắp thông tin
Thay vì chỉ sử dụng các lệnh cố định, RatHat có thể sử dụng trợ lý AI trực tiếp để kiểm tra giao diện và quyết định vị trí cần chạm hoặc cuộn. Sự biến đổi này có thể làm suy yếu các phương pháp phát hiện dựa trên chữ ký đơn giản và mang lại cho tội phạm nhiều con đường hơn để truy cập các ứng dụng tài chính.
Lạm dụng Dịch vụ Trợ năng và Debugging
Sau khi cài đặt, RatHat gây áp lực buộc nạn nhân phải bật Dịch vụ Trợ năng của Android, tuyên bố rằng cần phải gỡ bỏ hạn chế mạng hoặc đưa ra một lợi ích tài chính giả mạo. Sau khi được cấp quyền, ứng dụng có thể xem nội dung màn hình và hành động thay cho người dùng, tạo ra một con đường tương tự như hoạt động của các trojan ngân hàng Android đã được báo cáo trong các chiến dịch khác.
RatHat sử dụng các quyền kiểm soát này để bật tính năng Gỡ lỗi không dây (Wireless Debugging) và đọc mã ghép nối gồm sáu chữ số. Nó tự ghép nối thông qua Android Debug Bridge (ADB), một công cụ phát triển hợp pháp. Việc lạm dụng kỹ thuật gỡ lỗi không dây này mang lại cho phần mềm độc hại một phiên ở cấp độ shell, vượt ra ngoài giới hạn của một ứng dụng thông thường.
Truy cập Cấp độ Shell thông qua ADB
Với quyền truy cập đó, trojan triển khai hai thành phần gốc ẩn. Một tác nhân dựa trên Go thực thi các lệnh hệ thống, trong khi một thành phần khác thiết lập một đường hầm liên tục đến máy chủ do kẻ tấn công kiểm soát. Đường hầm này có thể duy trì truy cập qua các rào cản mạng và hỗ trợ hoạt động từ xa.
Phương thức Đánh cắp Dữ liệu và Tái tạo PIN
Để thực hiện hành vi đánh cắp dữ liệu ngân hàng, RatHat hiển thị các màn hình giả mạo trên các ứng dụng tài chính mục tiêu để thu thập tên người dùng, mật khẩu và mã OTP. Nó cũng có thể chặn các tin nhắn SMS, làm suy yếu các biện pháp bảo vệ dựa trên mã gửi qua tin nhắn.
Rủi ro rộng hơn của việc đánh cắp mã OTP cho thấy tại sao chỉ một mật khẩu bị đánh cắp không còn là mối quan tâm duy nhất. Tính năng độc đáo nhất của RatHat là ghi lại các tọa độ thô từ trình điều khiển đầu vào của điện thoại, nắm bắt vị trí ngón tay chạm vào màn hình. RatHat so sánh các điểm này với bố cục bàn phím số và mẫu khóa để xây dựng lại mã PIN hoặc các mẫu mở khóa.
Vì phương pháp này sử dụng vị trí chạm thay vì chỉ đọc màn hình, nó có thể vượt qua các biện pháp bảo vệ nhằm ngăn chặn việc chụp màn hình. Do đó, việc xóa một ứng dụng đáng ngờ có thể không chấm dứt sự xâm nhập.
Khả năng Duy trì và Biện pháp Phòng ngừa
RatHat có thể khôi phục ứng dụng độc hại của mình sau khi người dùng gỡ cài đặt bằng cách dựa vào một thành phần nền ẩn. Thiết kế này cũng phản ánh các mối đe dọa Android kết hợp các ứng dụng giả mạo, quyền sâu và điều khiển từ xa, bao gồm cả các chương trình hồ sơ công việc ẩn được sử dụng để né tránh các kiểm tra gian lận.
Biện pháp bảo vệ mạnh mẽ nhất vẫn là tránh cấp quyền ban đầu. Người dùng chỉ nên cài đặt ứng dụng từ Google Play hoặc một cửa hàng chính thức đáng tin cậy khác, thận trọng với các liên kết và quảng cáo không được yêu cầu, và từ chối các yêu cầu Dịch vụ Trợ năng không hỗ trợ rõ ràng một chức năng trợ năng hợp lệ.
Một ứng dụng giải trí, tài chính hoặc trình duyệt không có lý do chính đáng nào để yêu cầu mức độ kiểm soát đó. Người dùng nên để tùy chọn Nhà phát triển (Developer Options) và Gỡ lỗi không dây (Wireless Debugging) ở trạng thái tắt trừ khi họ hiểu rõ và cần chúng cho mục đích phát triển.
Việc cập nhật Android và phần mềm bảo mật di động có thể cải thiện khả năng phát hiện, nhưng đó không phải là sự thay thế cho các lựa chọn cài đặt cẩn thận. Chế độ Bảo vệ Nâng cao (Advanced Protection Mode) có thể hạn chế hơn nữa ứng dụng nào có thể yêu cầu quyền truy cập trợ năng trên các thiết bị được hỗ trợ.
Hành động Khẩn cấp
Bất kỳ ai tin rằng RatHat đã xâm nhập vào điện thoại của họ nên hành động nhanh chóng. Thay đổi mật khẩu ngân hàng từ một thiết bị riêng biệt, đáng tin cậy, liên hệ với ngân hàng để xem xét quyền truy cập và các giao dịch, và tìm kiếm sự hỗ trợ chuyên nghiệp. Vì khả năng duy trì của trojan có thể tồn tại sau khi gỡ cài đặt ứng dụng thông thường, các nhà nghiên cứu khuyên nên thực hiện đặt lại về cài đặt gốc trước khi khôi phục chỉ dữ liệu thiết yếu và đáng tin cậy.
Để tìm hiểu thêm về phân tích các mối đe dọa tương tự, bạn có thể tham khảo báo cáo về phần mềm độc hại Android mới sử dụng AI để đánh cắp thông tin đăng nhập ngân hàng và mã PIN.