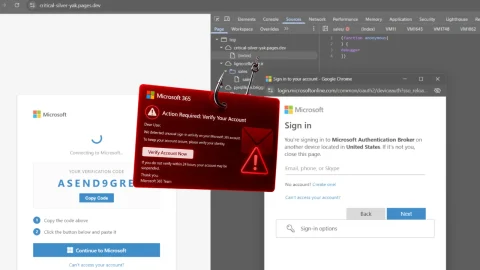
Các kỹ thuật tấn công mới như push-bombing, real-time phishing kits và kỹ thuật social engineering qua tổng đài hỗ trợ đã làm giảm hiệu quả của các phương pháp xác thực đa yếu tố (MFA) truyền thống. Trong bối cảnh này, việc lựa chọn giải pháp MFA phù hợp trở nên cấp thiết, đặc biệt khi năm 2026 đang đến gần và các phương thức tấn công tinh vi hơn có thể vượt qua các cơ chế bảo vệ hiện tại. Một nghiên cứu đã đánh giá 10 giải pháp MFA hàng đầu dựa trên tiêu chí chống phishing là ưu tiên hàng đầu.
Đánh giá các giải pháp MFA hàng đầu
Nghiên cứu tập trung vào việc đánh giá các giải pháp MFA dựa trên các yếu tố quan trọng như khả năng chống phishing, phạm vi tích hợp, trải nghiệm triển khai và quản trị, tính minh bạch về giá cả, cùng với hệ sinh thái và khả năng đổi mới. Phương pháp luận bao gồm nghiên cứu tài liệu, báo giá từ nhà cung cấp, hỗ trợ giao thức và passkey, cùng với phản hồi từ các chuyên gia trong ngành. Điều quan trọng là nghiên cứu này không thực hiện thử nghiệm thực tế hoặc nhận tài trợ từ các nhà cung cấp để đảm bảo tính khách quan.
Các trọng số được áp dụng trong đánh giá bao gồm: khả năng chống phishing (30%), phạm vi tích hợp (25%), trải nghiệm triển khai và quản trị (20%), tính minh bạch về giá (15%), và hệ sinh thái/đổi mới (10%). Các mục có cờ [VERIFY] yêu cầu xác nhận thêm thông tin trước khi đưa ra quyết định mua sắm.
Microsoft Entra MFA dẫn đầu với sức mạnh tổng hợp và chi phí hiệu quả
Microsoft Entra MFA đứng đầu bảng xếp hạng nhờ sự kết hợp giữa tính năng phong phú, đặc biệt là Conditional Access, và lợi thế về chi phí khi đã cấp phép Microsoft 365. Giải pháp này tích hợp sẵn các tính năng như number matching, hỗ trợ passkeys và FIDO2, cùng với Windows Hello, mang lại giá trị vượt trội cho các tổ chức đã sử dụng bộ Microsoft 365.
Các tính năng nổi bật của Microsoft Entra MFA bao gồm: công cụ chính sách Conditional Access mạnh mẽ, number matching mặc định, sự trưởng thành của các phương thức passkey và FIDO2, tín hiệu rủi ro ở cấp độ P2, và khả năng áp dụng chính sách chi tiết cho từng ứng dụng. Ưu điểm chính là chi phí tích hợp thấp, tích hợp sâu với Windows và lộ trình phát triển passkey rõ ràng. Tuy nhiên, các tính năng rủi ro nâng cao bị giới hạn ở phiên bản P2 và trải nghiệm đa nền tảng chưa bằng Cisco Duo.
Cisco Duo và Yubico lần lượt đứng ở vị trí thứ hai và thứ ba. Cisco Duo nổi bật với tốc độ triển khai nhanh chóng trên nhiều nền tảng như VPN, SaaS và máy trạm, tích hợp các biện pháp kiểm tra tình trạng thiết bị và khả năng chống lại các cuộc tấn công spam phê duyệt. Yubico cung cấp mức độ bảo mật cao nhất thông qua các khóa bảo mật phần cứng, không thể bị phishing hay SIM-swapping, đặc biệt phù hợp cho các quản trị viên và nhà phát triển.
Các giải pháp MFA khác
Okta xếp thứ tư với khả năng áp dụng chính sách thích ứng trên danh mục ứng dụng lớn nhất ngành, kết hợp với các tính năng như risk-scored logins, device assurance và FastPass để cung cấp trải nghiệm đăng nhập không mật khẩu.
Silverfort được đánh giá là một lựa chọn đáng chú ý vì khả năng áp dụng MFA cho các ứng dụng cũ, tài khoản dịch vụ và môi trường Active Directory mà các giải pháp MFA thông thường không thể hỗ trợ, thông qua cơ chế thực thi trên lớp xác thực mà không cần cài đặt agent.
Các giải pháp còn lại trong top 10 bao gồm Ping Identity, Thales SafeNet Trusted Access, RSA SecurID, HID Global và OneLogin, mỗi giải pháp có những thế mạnh riêng phù hợp với các nhu cầu cụ thể như yêu cầu về chủ quyền dữ liệu, tích hợp với hệ thống hiện có, hoặc cung cấp giải pháp toàn diện cho doanh nghiệp vừa và nhỏ.
Khuyến nghị về triển khai MFA
Để tối ưu hóa việc triển khai MFA, các tổ chức nên thực hiện theo ba bước chính. Đầu tiên, ưu tiên kích hoạt các giải pháp MFA mà họ đã cấp phép, đặc biệt là các giải pháp nằm trong top đầu. Thứ hai, phân loại người dùng theo mức độ ưu tiên, áp dụng các yếu tố chống phishing như passkeys hoặc khóa phần cứng cho nhóm người dùng có rủi ro cao (khoảng 10%), sử dụng verified push cho số đông còn lại, và áp dụng lớp bảo vệ bổ sung cho các hệ thống không tương thích.
Cuối cùng, các hợp đồng mua sắm trong tương lai cần tích hợp các yêu cầu cho năm 2026, bao gồm number matching, hỗ trợ passkey, các biện pháp bảo vệ chống đánh cắp token và quy trình xác minh hỗ trợ được củng cố khi thực hiện reset mật khẩu.
Lựa chọn giải pháp MFA tốt nhất phụ thuộc vào bối cảnh cụ thể của từng tổ chức. Microsoft Entra MFA là lựa chọn hàng đầu cho các doanh nghiệp sử dụng Microsoft 365, trong khi Cisco Duo phù hợp cho môi trường hỗn hợp yêu cầu triển khai nhanh và trung lập về hệ sinh thái. Yubico đứng đầu về mức độ đảm bảo an ninh cho người dùng đặc quyền.
Khả năng chống phishing của MFA đến từ các yếu tố chống phishing thực sự như FIDO2 hardware keys và passkeys gắn liền với tên miền hợp pháp. Các mã OTP và phê duyệt push cơ bản có thể bị tấn công bởi các kit phishing thời gian thực; number matching hỗ trợ giải quyết vấn đề này, còn passkeys là giải pháp cuối cùng cho loại tấn công này.
Đối với doanh nghiệp nhỏ, các tùy chọn MFA miễn phí như mặc định bảo mật của Entra và gói miễn phí của Duo thường đủ mạnh mẽ. Điều quan trọng là đảm bảo MFA được áp dụng trên email, VPN và tài khoản quản trị trước khi xem xét các tính năng nâng cao.
Hiện tượng MFA fatigue, nơi kẻ tấn công spam các yêu cầu phê duyệt cho đến khi người dùng mệt mỏi chấp nhận, được giải quyết trong đánh giá bằng cách ưu tiên các biện pháp phòng chống như number matching (Entra), Verified Push (Duo) và các yếu tố chống phishing (Yubico). Các sản phẩm chỉ dựa vào push approval cơ bản bị trừ điểm.
Việc áp dụng MFA cho tài khoản dịch vụ và ứng dụng cũ là khả thi thông qua các giải pháp thực thi trên lớp xác thực như Silverfort, chuyên xử lý các trường hợp mà MFA thông thường không thể bảo vệ.
Tóm lại, Microsoft Entra MFA dẫn đầu nhờ các tính năng tích hợp, Cisco Duo là lựa chọn thứ hai nhờ tốc độ và tính trung lập, còn Yubico đứng đầu về mức độ đảm bảo an ninh. Quan trọng hơn là chiến lược triển khai MFA trong nội bộ tổ chức, ưu tiên người dùng đặc quyền với các yếu tố chống phishing, áp dụng rộng rãi cho tất cả người dùng, và đóng các lỗ hổng cho hệ thống cũ bằng các giải pháp chuyên biệt.
Để tham khảo thêm, bạn có thể xem các bài viết liên quan về các giải pháp xác thực và quản lý danh tính: