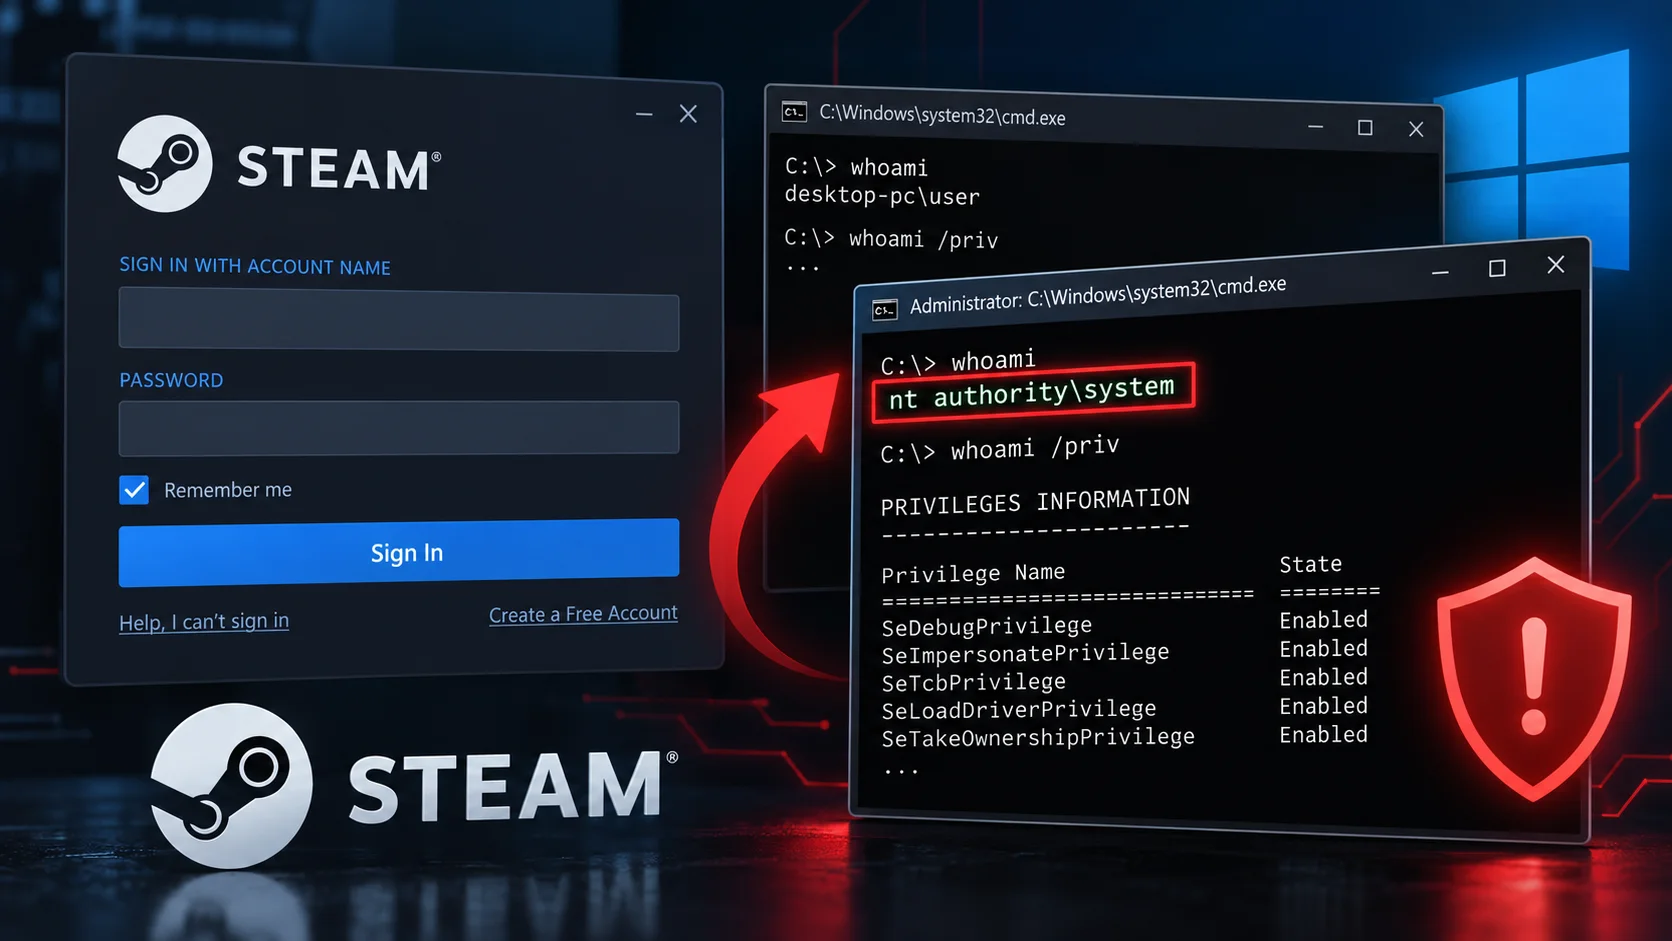
Một lỗ hổng zero-day vulnerability mới được phát hiện trên Windows, ảnh hưởng đến Steam Client Service, có khả năng cho phép người dùng cục bộ thông thường chiếm quyền NT AUTHORITY\SYSTEM mà không cần quyền quản trị, bỏ qua các lời nhắc UAC, xác thực Steam hoặc khởi chạy trò chơi.
Lỗ hổng Zero-Day trên Steam Client Service
Nhà nghiên cứu KillaBoi đã công bố mã khai thác Proof of Concept (PoC) có tên BrokenPipe vào ngày 14 tháng 9. Mã này mô tả cách thực hiện leo thang đặc quyền cục bộ (Local Privilege Escalation) thông qua steamservice.exe, dịch vụ Windows có đặc quyền của Steam.
Đây không phải là một lỗi tràn bộ nhớ (memory-corruption bug) hay giả mạo chữ ký số. Theo mô tả kỹ thuật, dịch vụ của Steam chấp nhận một thư mục cài đặt do kẻ tấn công kiểm soát cùng với một tệp VDF (Valve Data File) cài đặt hợp lệ đã được Valve ký số. Tuy nhiên, đường dẫn này không được bảo vệ bởi chữ ký số.
Điều này cho phép một tiến trình không có đặc quyền tác động đến vị trí mà quy trình cài đặt đáng tin cậy tìm thấy một trình khởi chạy. Kẻ tấn công có thể biến một tệp kê khai (manifest) hợp lệ đã ký thành phương tiện để thực thi mã có đặc quyền.
Cơ chế Khai thác BrokenPipe
BrokenPipe ban đầu thiết lập một kết nối giao tiếp liên tiến trình (Inter-Process Communication – IPC) tới Steam Client Service. Nó gọi phương thức IClientInstallUtils::AddInstallScriptToWhiteList với tệp VDF xác thực và một thư mục cài đặt do kẻ tấn công chọn, dẫn đến việc một trình khởi chạy được di chuyển sẽ trở nên đáng tin cậy.
Tiếp theo, lệnh gọi IClientInstallUtils::RunInstallScript sẽ khiến tiến trình dịch vụ ở cấp độ SYSTEM xử lý tệp VDF và thực thi trình khởi chạy đó với các đặc quyền của nó. Kỹ thuật này khai thác một lỗ hổng trong phạm vi bảo hiểm của chữ ký số; nó không sửa đổi, giả mạo hay bỏ qua chữ ký của Valve.
Mã PoC, một tệp PowerShell duy nhất, nhúng tệp VDF đã ký dưới dạng dữ liệu Base64 và triển khai trình khách IPC chia sẻ bộ nhớ của dịch vụ bằng mã C# nội tuyến. Theo mặc định, nó sao chép Command Prompt của Windows vào một đường dẫn launcher.exe đã được di chuyển và yêu cầu dịch vụ của Steam thực thi nó.
Trong quá trình thử nghiệm, lệnh whoami trả về NT AUTHORITY\SYSTEM, trong khi whoami /user báo cáo S-1-5-18, đây là SID được gán cho LocalSystem bởi Microsoft.
Phạm vi Ảnh hưởng và Yêu cầu Tấn công
Các thử nghiệm đã báo cáo thành công trên phiên bản Steam 10.96.30.42 trên các bản dựng Windows 10 và Windows 11 64-bit gần đây. Để khai thác thành công, Steam cần phải được cài đặt, dịch vụ của nó phải khả dụng và kẻ tấn công phải có khả năng chạy mã với tư cách là một người dùng cục bộ thông thường.
Do đó, BrokenPipe tự nó không phải là một phương thức xâm nhập mạng từ xa. Tuy nhiên, nó có thể trở thành một khả năng tấn công giai đoạn hai mạnh mẽ sau khi thực hiện các kỹ thuật như phishing, thực thi mã độc hoặc khai thác một lỗ hổng khác.
Tình trạng Lỗ hổng và Khuyến nghị
Theo các báo cáo, Valve đã biết về vấn đề này từ tháng 3 năm 2026. Có thông tin cho rằng báo cáo liên quan trên HackerOne đã bị đánh dấu là trùng lặp và Valve chưa phản hồi yêu cầu bình luận. Tính đến thời điểm công bố, không có thông báo chính thức nào từ Valve, mã CVE được gán, hay bản cập nhật bảo mật nào được xác nhận để khắc phục BrokenPipe. Do đó, trạng thái lỗ hổng zero-day của nó vẫn dựa trên thông tin công khai từ nhà nghiên cứu và sự vắng mặt rõ ràng của bản sửa lỗi từ nhà cung cấp.
Cho đến khi Valve đưa ra hướng dẫn, các tổ chức nên coi Steam trên các hệ thống Windows dùng chung hoặc doanh nghiệp là một nguy cơ tiềm ẩn cho việc leo thang đặc quyền. Những người bảo vệ hệ thống nên kiểm kê các cài đặt Steam, gỡ bỏ ứng dụng này nếu không cần thiết, giám sát các tiến trình con bất thường của steamservice.exe và cảnh báo khi các tệp thực thi chạy với quyền SYSTEM từ các thư mục có thể ghi được của người dùng.
Việc giữ cho Steam được cập nhật vẫn quan trọng, nhưng quản trị viên không nên giả định rằng một bản cập nhật đã khắc phục lỗ hổng BrokenPipe cho đến khi Valve xác nhận việc sửa lỗi. Để có thêm thông tin về các lỗ hổng tương tự, bạn có thể tham khảo các cảnh báo từ CISA hoặc NVD.