Lỗ hổng image-decoder của Discourse bị khai thác để chiếm quyền truy cập tài khoản OpenAI
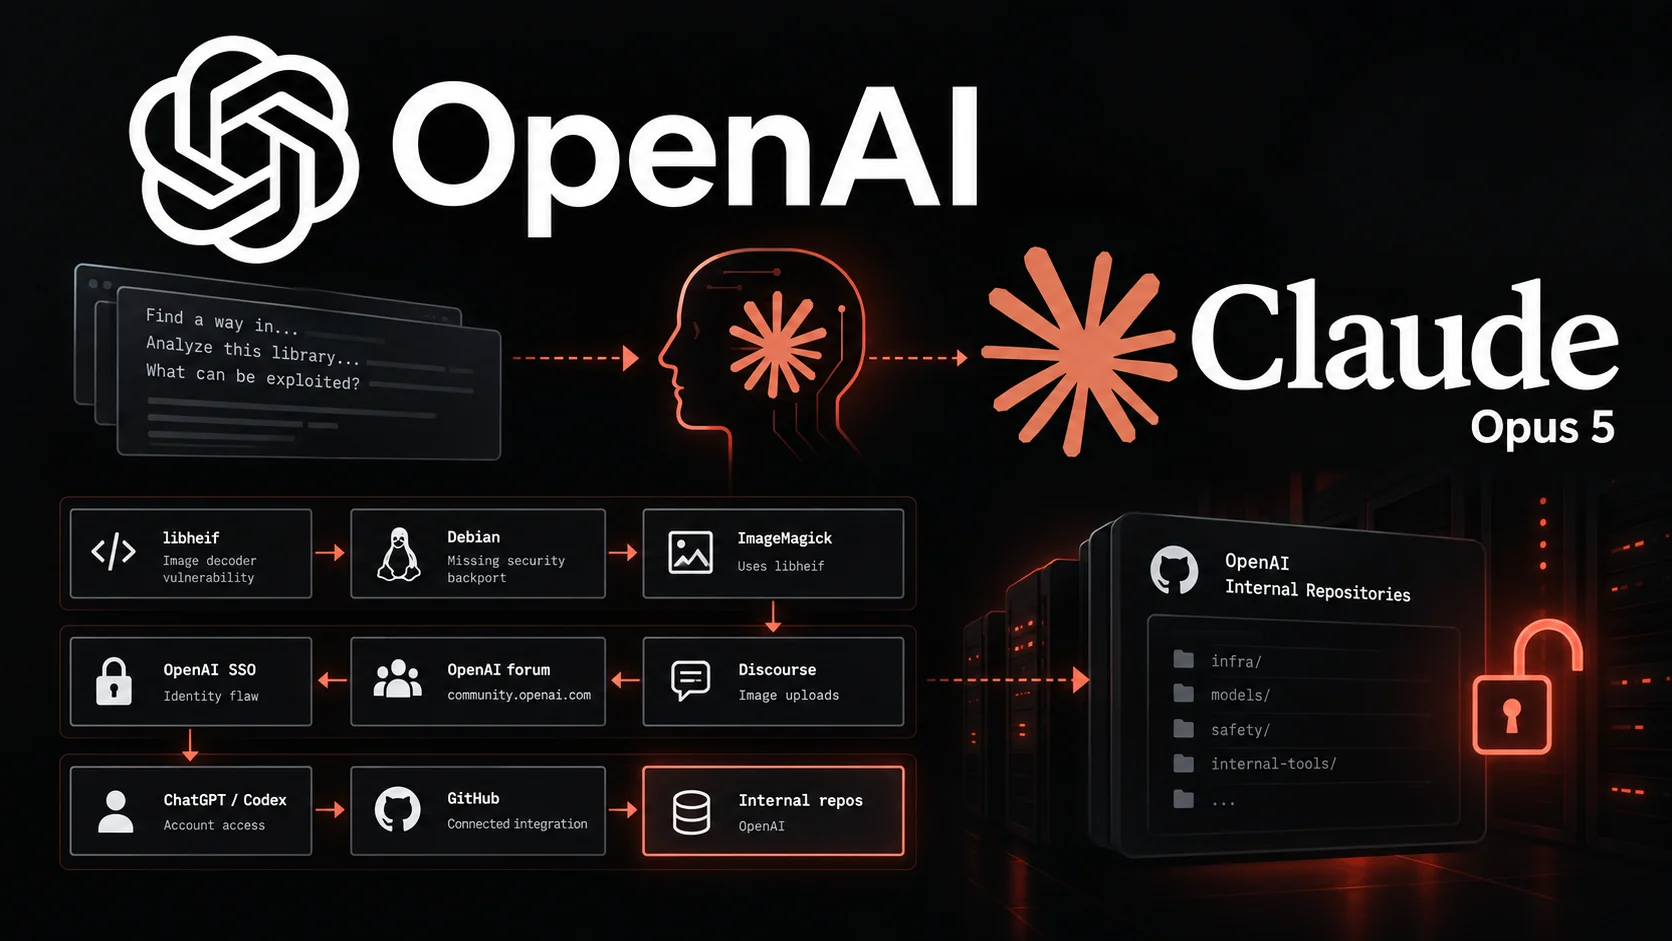
Các nhà nghiên cứu đã sử dụng Claude Opus 5 để vũ khí hóa một lỗ hổng trong bộ giải mã ảnh, chiếm quyền truy cập diễn đàn cộng đồng của OpenAI, kiểm soát tài khoản ChatGPT và Codex của nhân viên, đồng thời tiếp cận kho lưu trữ mã nguồn nội bộ. Hoạt động này, diễn ra vào ngày 25 tháng 7 năm 2026, đã liên kết việc thực thi mã từ xa (RCE) trong ngăn xếp xử lý ảnh của Discourse với một lỗ hổng trong hệ thống đăng nhập một lần của OpenAI. Điều này minh chứng cách một sự cố trong dịch vụ ngoại vi có thể vượt qua ranh giới danh tính và xâm nhập vào các môi trường phát triển AI có giá trị cao.
Chi tiết về cuộc tấn công
Khai thác lỗ hổng trên diễn đàn cộng đồng OpenAI
Đường dẫn tấn công bắt đầu từ community.openai.com, diễn đàn hỗ trợ của OpenAI dựa trên Discourse. Các nhà nghiên cứu của Hacktron đã kiểm tra quy trình tải lên của diễn đàn và phát hiện ra rằng các tệp ảnh định dạng HEIC và HEIF đã vượt qua các kiểm tra FastImage thông thường do thư viện không hỗ trợ các định dạng này. Thay vào đó, Discourse đã gọi tiện ích magick của ImageMagick, làm lộ bộ phân tích cú pháp libheif cho dữ liệu ảnh do kẻ tấn công kiểm soát.
Theo Hacktron, gói Debian được cài đặt thiếu bản sửa lỗi bảo mật từ upstream, dẫn đến một lỗi tràn bộ đệm heap (heap-buffer overflow). Lỗi này cung cấp các nguyên thủy đọc và ghi ngoài giới hạn (out-of-bounds read-and-write primitives) trong quá trình giải mã HEIC. Phiên bản Debian 12 được sử dụng trong hình ảnh Docker của Discourse chứa libheif 1.19.7, trong khi Debian 13 đã vận chuyển phiên bản 1.19.8 vào thời điểm đó.
Debian sau đó đã phát hành DSA-6417-1, cảnh báo rằng CVE-2026-32882 và các vấn đề liên quan đến libheif có thể gây ra lỗi từ chối dịch vụ (denial of service), tiết lộ bộ nhớ, hoặc có khả năng thực thi mã tùy ý khi các tệp ảnh bị lỗi được xử lý. Đây là một ví dụ điển hình về các lỗ hổng CVE có thể gây ra hậu quả nghiêm trọng.
Vai trò của AI trong kỹ thuật khai thác
Hacktron ban đầu đã yêu cầu Claude Opus 4.8 kiểm tra gói và xây dựng một exploit. Mô hình này đã đạt được việc thực thi mã khi cơ chế ngẫu nhiên hóa bố cục không gian địa chỉ (ASLR) bị vô hiệu hóa. Tuy nhiên, nó đã thất bại trong nhiều lần cố gắng để khai thác đáng tin cậy trong cấu hình mặc định của Discourse với ASLR được bật.
Sau khi Anthropic phát hành Claude Opus 5 vào ngày 24 tháng 7, các nhà nghiên cứu đã đưa ra cùng một vấn đề cho mô hình mới hơn. Hacktron cho biết Opus 5 đã tạo ra một exploit ARM64 hoạt động cho máy Mac cục bộ trong vòng ba giờ, sau đó được chuyển sang môi trường x86-64 và jemalloc của Discourse. Đến 6:00 UTC ngày 25 tháng 7, nhóm đã xác minh thành công RCE cục bộ thông qua việc tải lên ảnh. Các thử nghiệm sau đó trên phiên bản Discourse Cloud được proxy của họ đã trả về tệp `/etc/hosts`, và exploit được tạo ra đã được sử dụng để tấn công diễn đàn của OpenAI.
Các nhà nghiên cứu nhấn mạnh rằng đây không phải là một cuộc tấn công hoàn toàn tự động. Chuyên môn của con người vẫn cần thiết để điều khiển các phiên, xác thực kết quả và quản lý việc tiết lộ thông tin. Tuy nhiên, AI đã nén lại quá trình kỹ thuật exploit, vốn trước đây đòi hỏi nhiều thời gian và nhân lực chuyên môn hơn đáng kể.
Mở rộng phạm vi tấn công và xâm nhập hệ thống
Việc RCE ở cấp độ diễn đàn đơn thuần không làm lộ kho lưu trữ mã nguồn của OpenAI (monorepo). Hacktron cho biết một cấu hình sai danh tính riêng biệt của OpenAI đã cho phép một phiên diễn đàn bị xâm phạm trở thành một cuộc chiếm quyền truy cập không cần tương tác (no-interaction takeover) đối với các tài khoản ChatGPT và Codex thuộc về các thành viên đang hoạt động. Điều này cho thấy tầm quan trọng của việc xem xét lại sự tin cậy của danh tính liên kết (federated identity trust) như một phần của bề mặt tấn công của mọi ứng dụng được kết nối.
Vì các sản phẩm này có thể kết nối với các dịch vụ như GitHub, Slack và email, phạm vi ảnh hưởng tiềm ẩn đã mở rộng ra ngoài diễn đàn. Để chứng minh quyền truy cập trong khi tránh xem xét mã nguồn nội bộ, các nhà nghiên cứu đã hướng dẫn tài khoản Codex của một nhân viên bị ảnh hưởng — được kết nối với tổ chức GitHub của OpenAI — mở một yêu cầu kéo (pull request) vô hại có số 1186742 trong kho lưu trữ riêng openai/openai. Sau đó, họ đã dừng thử nghiệm, cập nhật báo cáo Bugcrowd của mình và cảnh báo bộ phận an ninh của OpenAI.
Phản ứng và biện pháp khắc phục
Thời gian khắc phục và phần thưởng
Hacktron đã báo cáo chuỗi sự kiện phía OpenAI từ 08:00 đến 10:00 UTC vào ngày 25 tháng 7. OpenAI xác nhận đã khắc phục sự cố vào lúc 22:49:45 UTC, khoảng 14 giờ sau đó. Discourse đã nhận được một báo cáo HackerOne riêng biệt, phản hồi vào Chủ nhật, chuẩn bị bản sửa lỗi vào Thứ Hai và công bố GHSA-vhm9-85gw-x335 vào ngày 28 tháng 7. OpenAI sau đó đã trao thưởng 6.500 USD cho phát hiện phía OpenAI, lưu ý rằng việc thử nghiệm chính community.openai.com nằm ngoài phạm vi chương trình.
Khuyến nghị cho người dùng và tổ chức
Các nhà vận hành Discourse tự host nên cập nhật mã nguồn hiện tại và xây dựng lại container ứng dụng, vì bản cập nhật giao diện web có thể không thay thế hình ảnh cơ sở bị tổn thương. Các tổ chức xử lý các tệp HEIF, HEIC hoặc AVIF không đáng tin cậy nên cài đặt các gói libheif và libde265 đã được vá lỗi bảo mật, vô hiệu hóa các bộ giải mã không cần thiết và cô lập quá trình chuyển đổi bên trong các sandbox được củng cố, có thể tồn tại trong thời gian ngắn.
ImageMagick cũng khuyến nghị hạn chế triển khai cho các định dạng cần thiết, chẳng hạn như GIF, JPEG và PNG, thông qua chính sách bảo mật của nó. Việc phát hiện các mối đe dọa mạng mới nổi và áp dụng các biện pháp phòng ngừa phù hợp là yếu tố then chốt trong việc duy trì an ninh mạng.
Liên kết nguồn uy tín: Cảnh báo CVE-2026-32882 và các vấn đề libheif