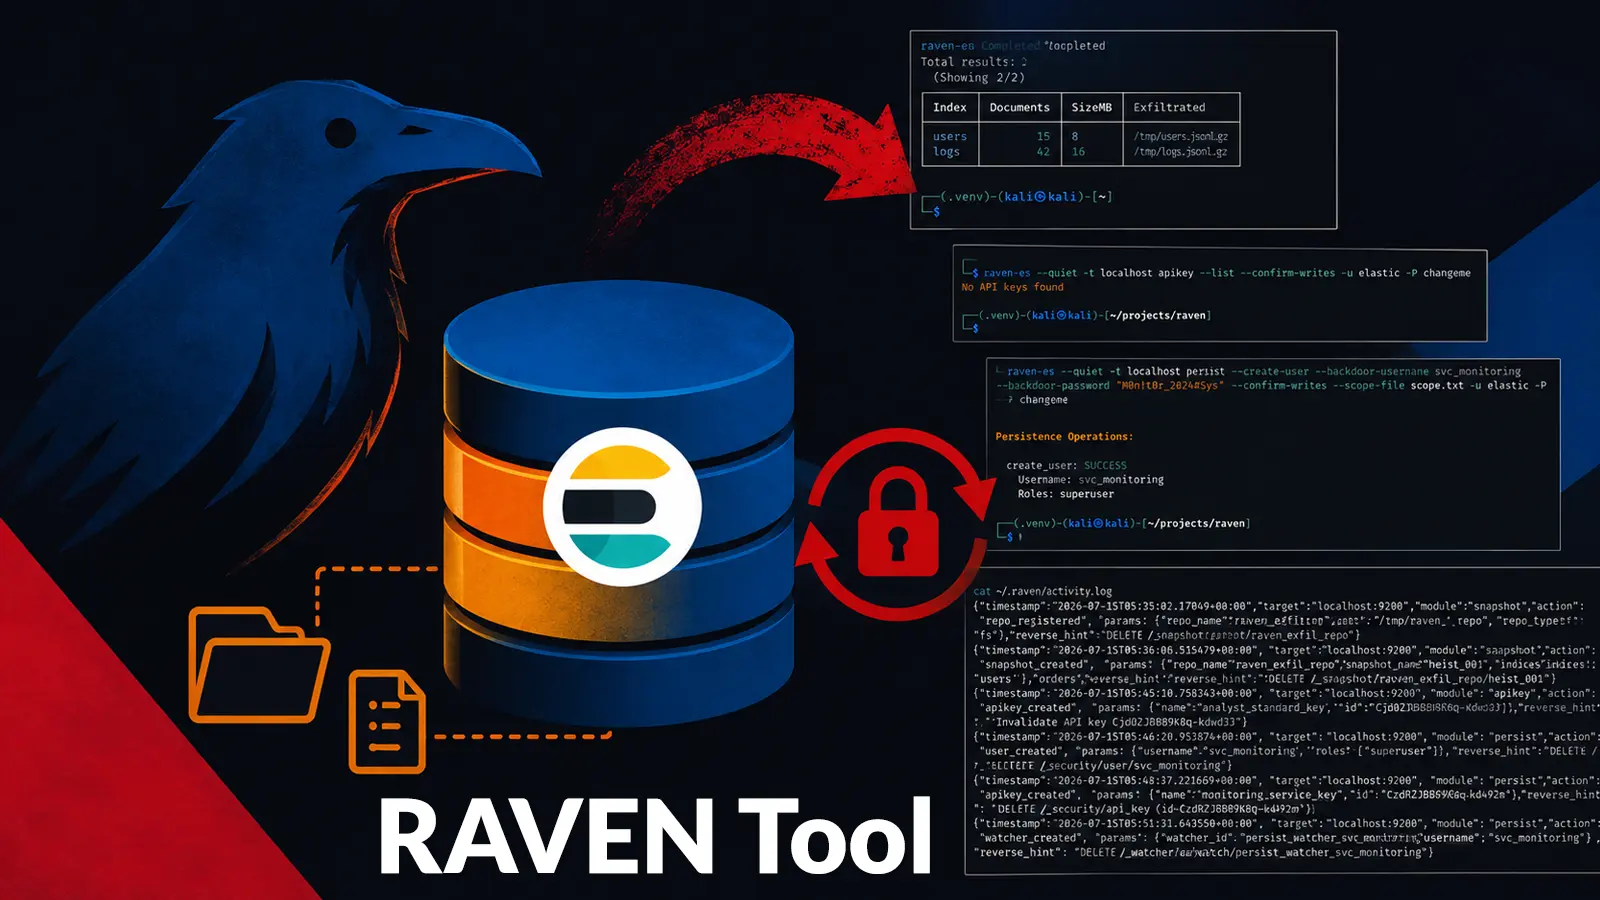
Một công cụ bảo mật tấn công mới được chi tiết hóa có tên là RAVEN đã phơi bày cách một môi trường Elasticsearch bị xâm phạm có thể dẫn đến sự cố thất thoát dữ liệu với quyền truy cập dai dẳng. Công cụ này minh họa những hành động mà kẻ tấn công có thể thực hiện sau khi tiếp cận được một cluster Elasticsearch bị lộ hoặc chiếm quyền kiểm soát Kibana. Lộ trình tấn công bắt đầu sau giai đoạn trinh sát và khai thác đã mở ra cánh cửa.
Khả năng của công cụ RAVEN
Một đối tượng tấn công có thể truy vấn Elasticsearch, sao chép các bản ghi được lưu trữ, tạo các thông tin xác thực thay thế và cài cắm các cơ chế để khôi phục quyền truy cập ngay cả khi quản trị viên đang tiến hành các biện pháp làm sạch hệ thống. Các nhà nghiên cứu của LevelBlue đã mô tả RAVEN như một tiện ích kiểm thử thâm nhập có kiểm soát, không phải là bằng chứng về một chiến dịch tội phạm đang diễn ra. Tuy nhiên, quy trình hoạt động của nó đã minh họa rõ ràng những hậu quả tiềm ẩn của các nền tảng dữ liệu được bảo vệ yếu kém.
Nghiên cứu đã sử dụng các môi trường Elasticsearch 7.17.22 được thiết lập trên Docker, có và không có bảo mật X-Pack. Phương pháp này theo sau các thử nghiệm trước đó đã tiếp cận Elasticsearch qua cổng 9200 và đạt được khả năng thực thi mã thông qua cổng 5601 sau khi Kibana bị xâm phạm. Con đường tấn công này càng trở nên đáng lo ngại hơn bởi các lỗ hổng nghiêm trọng về thực thi mã tùy ý trong Kibana đã được báo cáo.
Module Exfiltration của RAVEN
Module exfiltration của RAVEN có khả năng trích xuất một index được chọn hoặc xuất tất cả các index không thuộc hệ thống sang các tệp JSON được phân tách bằng ký tự xuống dòng trên máy cục bộ. Đối với các phiên bản Elasticsearch mới hơn, công cụ sử dụng Point-in-Time API để duyệt qua các bản ghi. Đối với các phiên bản trước 7.10, nó có thể sử dụng Scroll API. Do đó, một điểm truy cập duy nhất có thể trở thành phương tiện hiệu quả để thu thập các tập dữ liệu khách hàng, đơn hàng hoặc ứng dụng.
Công cụ có khả năng tiếp tục quá trình thu thập dữ liệu bị gián đoạn. Chế độ thiết lập theo lô cho phép đối tượng tấn công đánh đổi tốc độ để thực hiện các yêu cầu ít bị chú ý hơn. Nó cũng có thể gửi dữ liệu đã sao chép vào một máy chủ Elasticsearch do kẻ tấn công kiểm soát, đồng thời duy trì các ánh xạ và cài đặt của index. Đây là một rủi ro bảo mật thực tế, không phải là bằng chứng cho thấy các bản ghi có thể đọc được.
Phương pháp Snapshot và Lưu trữ
RAVEN còn cung cấp một phương pháp snapshot phía máy chủ. Một đối tượng tấn công có thể đăng ký một kho lưu trữ (repository) trên hệ thống mục tiêu và tạo một snapshot của các index đã chọn. Vì quá trình di chuyển dữ liệu hàng loạt diễn ra bên trong Elasticsearch thay vì lưu lượng mạng, phương pháp này có thể tạo ra hoạt động ít bị phát hiện hơn nhiều so với các truy vấn lặp đi lặp lại. Báo cáo cho biết các kho lưu trữ snapshot và các tác vụ bất thường là những đối tượng cần được điều tra.
Việc để lộ Elasticsearch và lớp quản lý của nó vẫn tiềm ẩn nguy cơ nghiêm trọng khi các lỗ hổng hoặc cài đặt không an toàn cung cấp điểm truy cập ban đầu. Các tổ chức nên ưu tiên khắc phục các vấn đề này, bao gồm cả những lỗ hổng được đề cập trong các bản vá bảo mật gần đây của Elastic, và hạn chế quyền truy cập vào các cổng quản lý thay vì để chúng mở cho các mạng không tin cậy.
Cơ chế Duy trì Quyền Truy cập
Phần quan trọng nhất của cuộc trình diễn liên quan đến các API key của Elasticsearch. RAVEN có thể liệt kê các khóa API có thể nhìn thấy bởi người dùng bị xâm phạm và tạo một khóa mới mang quyền hạn của người dùng đó. Thông tin xác thực này có thể được sử dụng để xác thực mà không cần mật khẩu của người dùng, do đó việc xoay vòng mật khẩu sẽ không tự động chấm dứt quyền truy cập. Báo cáo cũng mô tả các nỗ lực thu thập khóa từ index bảo mật nơi mà các quyền cho phép thực hiện điều đó.
Các thông tin xác thực dịch vụ bị đánh cắp có thể cung cấp cho kẻ tấn công một con đường khác để truy cập vào các tác vụ tự động, giám sát hoặc các dịch vụ nội bộ. Việc thu hồi một khóa hợp lệ cũng có thể làm gián đoạn chúng, biến việc quản lý thông tin xác thực thành một vấn đề về tính sẵn sàng có mục tiêu. RAVEN có module duy trì quyền truy cập bao gồm ba lớp: một người dùng có đặc quyền cao trái phép, một API key tồn tại lâu dài và một tác vụ Elasticsearch Watcher.
Tích hợp với Elasticsearch Watcher
Watcher hoạt động theo lịch trình và kiểm tra xem người dùng và khóa API có còn tồn tại hay không. Nếu quản trị viên xóa một trong hai nhưng bỏ sót Watcher, nó có thể tái tạo chúng và vô hiệu hóa các nỗ lực làm sạch một phần. Điều này làm thay đổi kế hoạch ứng phó sự cố. Các đội phản ứng cần kiểm kê người dùng, API key, tài khoản dịch vụ, định nghĩa Watcher, kho lưu trữ và các thay đổi bảo mật gần đây trước khi tuyên bố đã kiểm soát được tình hình.
Các đội nên vô hiệu hóa rõ ràng các khóa không xác định, loại bỏ các Watcher trái phép trước tiên, xoay vòng các thông tin xác thực bị ảnh hưởng và xem xét nhật ký kiểm toán (audit logs) để tìm các danh tính đáng ngờ. Hướng dẫn về việc bỏ qua xác thực API key cũng cho thấy lý do tại sao các khóa được cấp cần có quy trình xem xét và thu hồi riêng.
RAVEN ghi lại các hành động thay đổi trạng thái trong một nhật ký hoạt động, kèm theo thông tin hoàn tác. Mặc dù điều này hỗ trợ việc làm sạch sau kiểm thử được ủy quyền, các đội phòng thủ không thể giả định rằng kẻ tấn công sẽ để lại một bản ghi như vậy. Việc xoay vòng mật khẩu chỉ là một bước kiểm soát; phục hồi cũng đòi hỏi phải tìm ra mọi thông tin xác thực độc lập và cơ chế theo lịch trình có thể mở lại cánh cửa.
Để bảo vệ chống lại các mối đe dọa tương tự, việc cập nhật bản vá cho các hệ thống, đặc biệt là Elasticsearch và Kibana, là vô cùng quan trọng. Đồng thời, việc siết chặt các biện pháp kiểm soát truy cập và giám sát chặt chẽ các hoạt động bất thường có thể giúp phát hiện sớm các dấu hiệu xâm nhập mạng. Tìm hiểu thêm về các lỗ hổng bảo mật và các biện pháp phòng chống tại Level Blue.