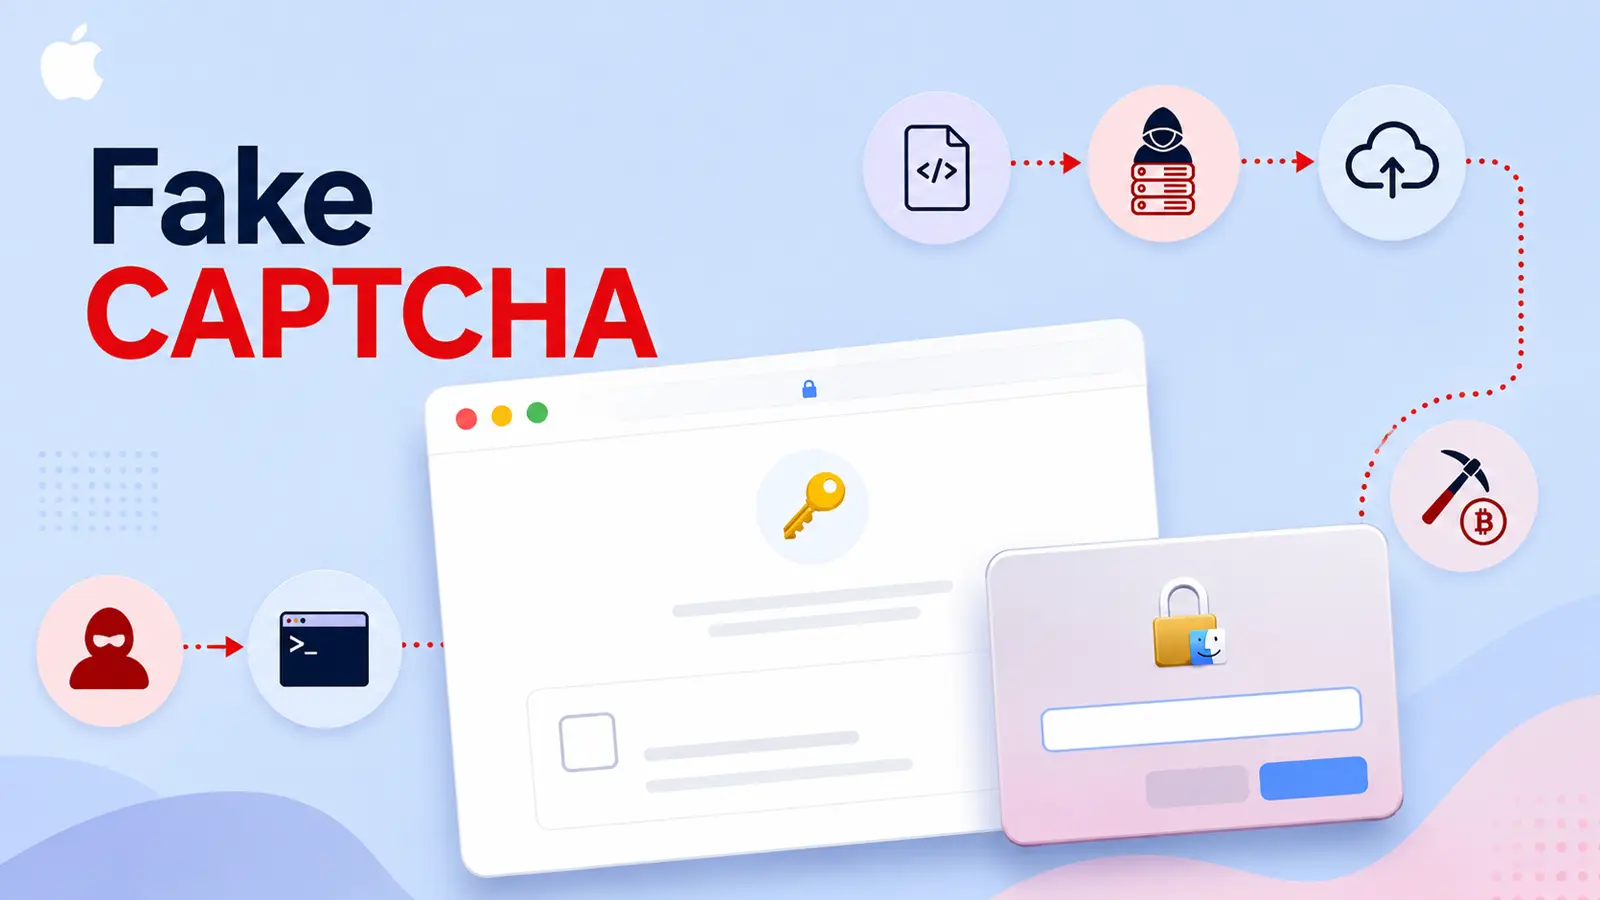
Người dùng Mac đang bị lôi kéo vào một chiến dịch ClickFix, biến quá trình kiểm tra CAPTCHA thông thường thành một con đường để đánh cắp mật khẩu, chiếm quyền điều khiển từ xa và khai thác tiền điện tử. Đây là một dạng mối đe dọa mạng mới nhắm vào người dùng macOS.
Chiến dịch ClickFix Lừa đảo Người dùng Mac
Chiến dịch này thuyết phục người dùng chạy lệnh của kẻ tấn công trong Terminal thay vì tải xuống một ứng dụng. Trang xác minh giả mạo được thiết kế giống với quy trình kiểm tra con người của TrustKey, hiển thị hộp “Tôi không phải robot”.
Khi người dùng nhấp vào ô này, một lệnh sẽ được sao chép một cách âm thầm. Sau đó, nạn nhân được hướng dẫn mở Spotlight, khởi chạy Terminal, dán mã thông báo giả mạo và nhấn Return. Phương pháp này tránh được các cảnh báo liên quan đến tệp tải xuống và các kiểm tra bảo mật thông thường như Gatekeeper.
Cách Thức Hoạt Động Tinh Vi Của Mã Độc
Theo báo cáo của NetbyteSEC, chiến dịch macOS này đã được điều tra vào tháng 7 năm 2026. Lệnh bị dán vào sẽ tải mã từ Cloudflare Worker và chạy nó thông qua tiện ích AppleScript của macOS mà không có trình cài đặt rõ ràng. Điều này cho thấy sự tinh vi trong cách thức xâm nhập mạng.
Tác động của cuộc tấn công này rộng hơn việc chỉ đánh cắp thông tin đăng nhập. Chiến dịch cài đặt một agent dai dẳng, tìm cách lấy mật khẩu đăng nhập Mac thông qua hộp thoại hệ thống giả mạo, thu thập dữ liệu trình duyệt và ví, đồng thời có thể triển khai XMRig để tiêu thụ sức mạnh xử lý của nạn nhân. Sự kết hợp giữa đánh cắp thông tin và khai thác tiền điện tử là một minh chứng cho mối nguy hiểm đằng sau các âm mưu sử dụng mã độc tống tiền dưới dạng CAPTCHA giả.
Cơ chế Tấn công Phức tạp và Khó Phát hiện
Lệnh đầu tiên liên hệ với Cloudflare Worker, sau đó trả về một payload AppleScript đã được mã hóa. Script này sẽ tạo một LaunchAgent để đảm bảo phần mềm độc hại có thể khởi động lại khi người dùng đăng nhập. Tiếp theo, nó truy vấn một smart contract trên Polygon để xác định vị trí của máy chủ lệnh. Phương pháp này, được gọi là EtherHiding, không để lại một tên miền điều khiển cố định nào trong mẫu ban đầu để các nhà phòng thủ có thể chặn.
Sau đó, loader sẽ yêu cầu địa chỉ máy chủ hiện tại và liên hệ với địa chỉ đó cho giai đoạn tiếp theo. Vì kẻ tấn công có thể thay đổi giá trị trên chuỗi (on-chain), cơ sở hạ tầng có thể di chuyển nhanh chóng, gây khó khăn cho việc phát hiện tấn công.
Cách tiếp cận này tương tự như một chiến dịch ClickFix EtherHiding trước đó đã sử dụng bộ nhớ blockchain để gây khó khăn cho việc theo dõi. Cuộc tấn công này giống như lỗ hổng CVE nghiêm trọng cần được quan tâm ngay lập tức.
Triển khai Backdoor và Đánh cắp Dữ liệu Nhạy cảm
Sau khi lây nhiễm, một backdoor sẽ được triển khai. Backdoor này xác định thiết bị và người dùng, kiểm tra với máy chủ và yêu cầu các tác vụ mới mỗi phút. Điều đáng lo ngại nhất là nó hiển thị một cửa sổ nhắc nhở giả mạo Cài đặt Hệ thống (System Preferences) của macOS cho đến khi mật khẩu nhập vào hoạt động, sau đó lưu trữ thông tin đăng nhập dạng văn bản rõ (cleartext) cục bộ để đánh cắp sau này.
Backdoor có thể yêu cầu một module Atomic macOS Stealer (AMOS) đầy đủ hoặc phiên bản nhẹ hơn. Phiên bản đầy đủ sẽ tìm kiếm trong hồ sơ trình duyệt để lấy mật khẩu đã lưu, cookie, lịch sử, tiện ích ví và khóa mã hóa. Nó cũng nhắm mục tiêu vào macOS login keychain, dữ liệu Telegram, Ghi chú của Apple, thông tin Safari và các tệp trong các thư mục cá nhân phổ biến.
Phần mềm độc hại đóng gói các tài liệu thu thập được vào một kho lưu trữ và tải lên cơ sở hạ tầng do kẻ tấn công kiểm soát. Nó cũng có thể truy xuất các khóa lưu trữ an toàn của trình duyệt bằng cách liên tục yêu cầu quyền truy cập keychain, gây áp lực lên nạn nhân để chấp thuận lời nhắc. Việc đánh cắp thông tin xác thực và ví này phản ánh mối đe dọa từ phần mềm đánh cắp trên macOS, nhấn mạnh lý do tại sao người dùng Mac không nên cho rằng nền tảng này miễn nhiễm với việc đánh cắp thông tin.
Khai thác Tiền điện tử và Các Chỉ số Cần Lưu ý
Một tác vụ riêng biệt cài đặt XMRig, một chương trình khai thác hợp pháp bị lạm dụng ở đây để khai thác Monero cho kẻ tấn công. Trình khai thác được cấu hình để sử dụng CPU của Mac, điều này có thể gây ra việc sử dụng cao liên tục, nhiệt độ tăng, hao pin và hiệu suất chậm hơn trên các hệ thống bị ảnh hưởng. Loại hình tấn công này có thể dẫn đến hệ thống bị tấn công nặng nề.
Việc chỉ gỡ bỏ trình khai thác là không đủ vì agent dai dẳng có thể tải nó xuống lại. Các tổ chức nên tìm kiếm các hoạt động AppleScript được khởi chạy qua Terminal, các LaunchAgent bất thường, các yêu cầu RPC trên Polygon và các lời nhắc mật khẩu hoặc keychain giả mạo. Đây là các dấu hiệu quan trọng trong việc phát hiện xâm nhập.
Người dùng đã làm theo các hướng dẫn nên ngắt kết nối Mac khỏi mạng càng sớm càng tốt, thay đổi mật khẩu từ một thiết bị sạch và yêu cầu hệ thống được kiểm tra chuyên nghiệp. Việc loại bỏ LaunchAgent và agent backdoor là rất cần thiết trước khi khôi phục sử dụng bình thường. Người dùng cần cảnh giác với các tin tức an ninh mạng mới nhất để bảo vệ mình.
Chỉ số về Sự cố (Indicators of Compromise – IoCs)
Các chỉ số về sự cố (IoCs) bao gồm các địa chỉ IP và tên miền độc hại. Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ giải mờ chúng trong các nền tảng tình báo về mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Để ngăn chặn sự cố do điều tra chậm trễ, hãy cung cấp cho Đội phản ứng Sự cố Mức 1 (Tier 1) thông tin tình báo về mối đe dọa từ hơn 15.000 SOC bằng cách tích hợp Tra cứu TI trong SOC của bạn. Việc cập nhật bản vá là cần thiết để phòng chống các cuộc tấn công này.
Người dùng nên luôn cảnh giác với các yêu cầu bất thường và không bao giờ chạy các lệnh không rõ nguồn gốc. Theo dõi các cảnh báo CVE và áp dụng các biện pháp phòng ngừa kịp thời.
Các cuộc tấn công khai thác các lỗ hổng này nhấn mạnh tầm quan trọng của việc duy trì an ninh mạng và cập nhật hệ thống thường xuyên. Việc cập nhật bản vá kịp thời là một trong những biện pháp bảo vệ hiệu quả nhất trước các mối đe dọa mới.